Zero Trust Architecture: BeyondCorp, NIST 800-207 y aplicación práctica
· 11 min de lectura
Zero Trust reemplaza el perímetro clásico por verificación continua de identidad, dispositivo y contexto en cada petición. Aprende los principios NIST 800-207, el modelo Google BeyondCorp y cómo implementar con Cloudflare Access, Zscaler, Tailscale.
Zero Trust Architecture (ZTA) es el cambio de paradigma defensivo más importante de la última década: abandonar el modelo clásico de castillo con foso (red interna confiable, externa no) y adoptar verificación continua de identidad, dispositivo y contexto en cada petición, sin importar desde dónde venga. Formalizado por Google con BeyondCorp (2014+) y estandarizado por NIST con el documento SP 800-207 (2020), en 2026 es el marco defensivo que las organizaciones modernas implementan activamente, forzado por la expansión de SaaS, cloud, remote work y la sofisticación de ataques laterales.
Esta lección cubre los principios NIST, la implementación práctica con herramientas disponibles (Cloudflare Access, Zscaler, Tailscale, Twingate), los pilares arquitectónicos (identidad, dispositivo, aplicación, datos) y los errores comunes al migrar. Es la tercera lección del bloque defensa avanzada de la Tanda 5, complementando threat hunting (detectar atacantes dentro) y supply chain (bloquearlos antes de entrar).
Zero Trust es arquitectura defensiva, applicable a tu propia infraestructura.
Principios de Zero Trust#
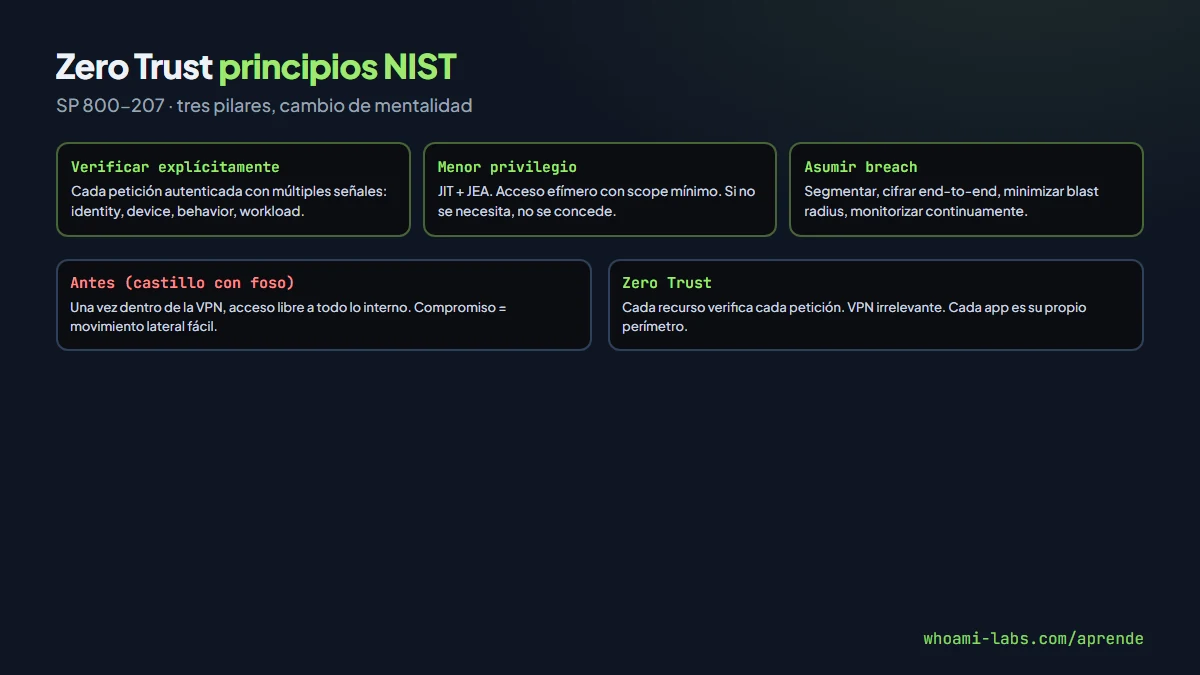
Los tres pilares formales de NIST SP 800-207:
- Verificar explícitamente: cada petición autenticada y autorizada en base a múltiples señales (identity, device, behavior, workload).
- Menor privilegio: just-in-time, just-enough access. Acceso efímero con scope mínimo.
- Asumir breach: minimizar blast radius, segmentar, cifrar end-to-end, monitorización continua.
El cambio mental vs modelo clásico:
- Antes: una vez dentro del VPN, acceso a todo lo interno.
- Ahora: cada recurso verifica cada petición independientemente, con VPN o sin VPN.
El concepto «dentro vs fuera» desaparece. Cada aplicación es su propio perímetro.
Los componentes#
NIST SP 800-207 define una arquitectura con:
- Policy Decision Point (PDP): evalúa si una petición debe permitirse.
- Policy Enforcement Point (PEP): ejecuta la decisión (bloquea o permite).
- Policy Engine: lógica de decisión basada en inputs múltiples.
- Policy Administrator: aplica políticas al PEP.
Las señales que entran al PDP:
- Identity (OIDC/SAML): ¿quién es el usuario? Autenticado con MFA?
- Device: ¿está managed? ¿complience OK? ¿endpoint protection activa?
- Behavior: ¿patrón normal? ¿geografía esperada? ¿horario laboral?
- Workload: ¿es el servicio esperado? ¿scope correcto?
- Data classification: ¿es dato sensible que requiere auth más fuerte?
BeyondCorp: el modelo Google#
Google documentó BeyondCorp en varios papers (2014-2017). Principios:
- No VPN para accessos corporativos: cualquier empleado desde cualquier red accede a recursos internos vía gateway autenticado.
- Device inventory centralizado: cada device con cert + atributos.
- Access Proxy: gateway que verifica identity + device + contexto antes de proxyear al recurso.
- Tiered access: recursos sensibles requieren device más trust (managed, encrypted, patched).
BeyondCorp fue respuesta a Aurora (2010) donde atacantes chinos entraron a la red interna de Google. Google concluyó que el modelo perímetro era obsoleto. 10+ años después, el modelo es estándar industry.
Implementaciones comerciales#
Cloudflare Access / Zero Trust#
- Reverse proxy delante de aplicaciones.
- Integra con Okta, Azure AD, Google Workspace.
- Policies por path, por user, por device posture.
- Logs todos los accesos.
# Policy ejemplo
- app: admin.empresa.com
  policies:
    - require:
        emails_ending_in: ["@empresa.com"]
        mfa: true
        device_posture: compliant
Zscaler ZPA#
- Private Access para apps internas.
- Agentes en devices + conectores en infra.
- Microsegmentación por aplicación.
Twingate, Tailscale#
- WireGuard-based.
- Peer-to-peer con control plane cloud.
- Identidad vía OAuth (Google, Microsoft, GitHub).
- Más ligeros que VPN tradicional, más granulares.
Google BeyondCorp Enterprise#
- Google Cloud + Chrome Enterprise + Chronicle.
- Full BeyondCorp as product.
Microsegmentation#
Dentro de datacenters y nubes, microsegmentation aplica Zero Trust a comunicación entre workloads:
- Service mesh (Istio, Linkerd): mTLS obligatorio entre servicios, policies declarativas.
- NSX, Illumio, Guardicore (ahora Akamai): segmentation en VMs.
- Cilium: eBPF-based network policies.
- AWS Security Groups + VPC Lattice, Azure NSGs + Private Link, GCP VPC Service Controls.
El efecto: incluso con compromiso de un workload, el atacante no puede hablar lateralmente con otros workloads salvo policy explícita.
Identity: la base#
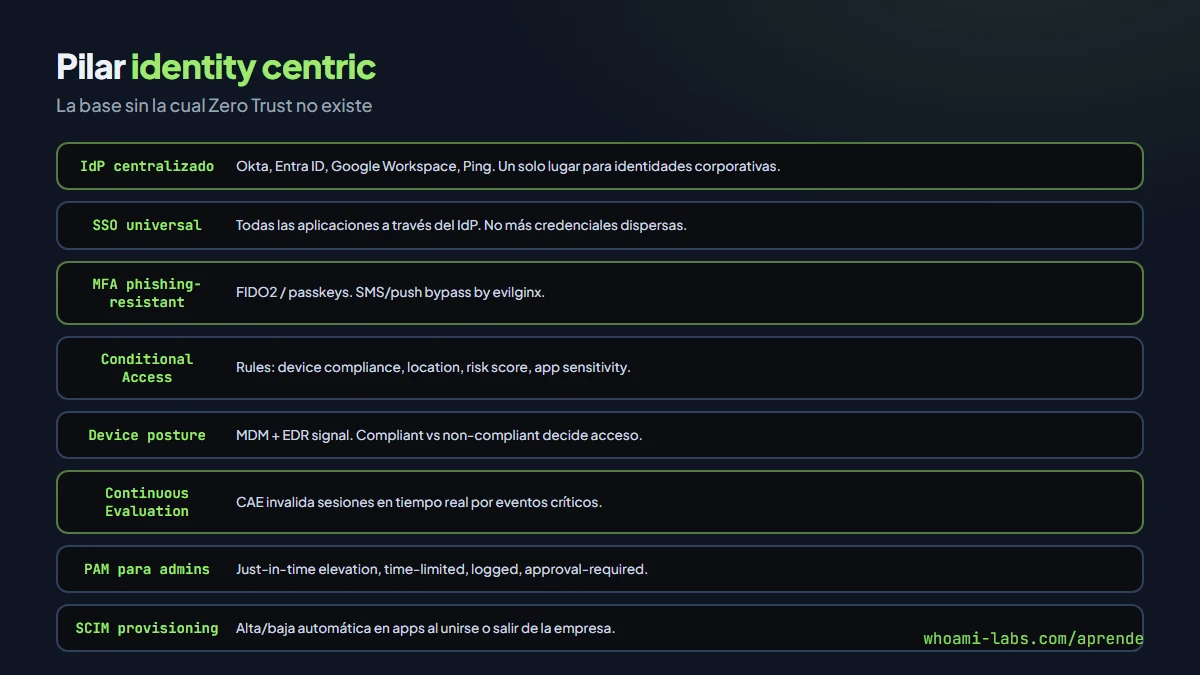
Sin identity management centralizada, Zero Trust es imposible. Componentes:
- IdP (Identity Provider) centralizado: Okta, Azure Entra ID, Google Workspace, Ping Identity.
- SSO a todas las aplicaciones.
- MFA obligatorio, preferentemente phishing-resistant (FIDO2, passkeys).
- Conditional Access rules.
- Privileged Access Management (PAM) para admins.
- SCIM provisioning automático.
Diez años atrás cada aplicación tenía sus propias credenciales. Zero Trust elimina ese patrón: todo via IdP, con lifecycle management automatizado (nuevo empleado → auto-provision, baja → auto-deprovision instantáneo).
Device posture#
Cada acceso verifica el device:
- MDM (Intune, Jamf, Workspace ONE): inventario + policies.
- EDR funcionando (Defender, CrowdStrike, SentinelOne).
- Disk encryption activo (BitLocker, FileVault).
- OS parches al día.
- Compliance posture signal al IdP.
Un device sin EDR puede acceder a email pero no a recursos sensibles. Un device managed con full posture puede acceder a todo.
Continuous evaluation#
Zero Trust clásico verificaba al login. Zero Trust moderno con CAE (Continuous Access Evaluation) reevalúa durante la sesión:
- Password change → tokens invalidados.
- Device no-longer-compliant → session terminada.
- Risk score aumenta → re-autenticación forzada.
- Geolocation jump imposible → block.
Microsoft, Google, Okta tienen CAE implementations. Reducen ventana de ataque con tokens robados de horas a minutos.
Data protection#
El nivel más interno. Aplicar Zero Trust a datos:
- Classification automática (DLP, sensitive data discovery).
- Encryption at rest + in transit + in use (homomorphic, TEEs).
- Rights Management (Microsoft Purview, Google DLP) para control granular.
- Audit log de todos los accesos a datos sensibles.
- Just-in-time access: admin pide acceso específico, time-limited, con approval.
Migración: realidad práctica#
Transition de clásico a Zero Trust toma 2-5 años en organización grande. Fases típicas:
Año 1: IdP consolidation, SSO, MFA universal.
Año 2: Device management + EDR, Conditional Access.
Año 3: Reverse proxy para apps internas (eliminar VPN).
Año 4: Microsegmentation en cloud, service mesh.
Año 5: Data protection granular, continuous evaluation.
Pocas organizaciones están en «fully Zero Trust». La mayoría está en años 1-3.
CISA Zero Trust Maturity Model#
CISA publicó un modelo de madurez con 5 pilares y 4 niveles (Traditional → Initial → Advanced → Optimal). Los pilares:
| Pilar | Qué cubre |
|---|---|
| Identity | Humans + non-human identities, auth, session |
| Devices | Inventario, compliance, patching, EDR |
| Networks | Microsegmentation, encryption in transit |
| Applications & Workloads | App inventory, access, dev security |
| Data | Classification, encryption, DLP, governance |
Para cada pilar, 4 categorías cruzadas: Visibility & Analytics, Automation & Orchestration, Governance. Un dashboard de madurez muestra scoring por pilar × categoría. Útil para planning multianual.
Ataques que Zero Trust mitiga#
Comparación con ataques clásicos:
- Password spray: MFA universal + Conditional Access lo paran.
- Credential stuffing: mismo + risk-based detection.
- Movimiento lateral post-compromise: microsegmentation + no VPN flat = atacante aislado.
- Supply chain compromise de un servicio: Zero Trust limita blast radius, otros servicios no auto-confían.
- Insider threat: menor privilegio + audit + just-in-time hacen exfiltración difícil.
- Phishing que roba tokens (evilginx): FIDO2 + CAE invalidación limitan daño.
Zero Trust no previene ataque inicial, pero reduce dramáticamente el daño.
Errores comunes#
- Comprar herramienta ZT sin cambiar arquitectura.
- MFA solo en login, no continuous.
- Device posture como teatro (sin enforcement real).
- VPN reemplazada por ZTNA pero mantiene flat network después.
- Olvidar privileged accounts (admins deberían ser los más Zero Trust).
- DLP mal configurado → false positives → desactivado en producción.
- Legacy apps sin MFA que siguen siendo puerta de entrada.
Preguntas frecuentes#
¿Zero Trust mata la VPN?#
En el modelo ideal sí. En práctica, VPN sigue siendo necesaria para legacy apps. ZTNA (Zero Trust Network Access) ha ganado terreno significativo especialmente post-pandemia.
¿NIST SP 800-207 es obligatorio?#
Para contratistas del gobierno USA, EO 14028 lo impone de facto. Para privados, es referencia estándar pero no obligatorio.
¿Cuesta mucho implementar?#
Herramientas comerciales: licencias según users. Pero el gasto mayor es transformation: cambiar apps, procesos, cultura. Depende del tamaño y estado actual.
¿Small business puede hacerlo?#
Sí, más fácil incluso. Google Workspace o Microsoft 365 + Okta/Azure MFA + Cloudflare Access gratis para pocos users. Para 20-50 personas, es viable en semanas, no años.
¿Dónde practico?#
El laboratorio snort de whoami-labs incluye simulación de red con y sin Zero Trust: ataque lateral que funciona en red flat y se bloquea con microsegmentation + continuous eval. Aprendes la diferencia en impacto.
¿Cuánto cuesta Cloudflare Access para una startup?#
Hasta 50 users gratis en el plan free. Para más, tiers comerciales desde 7 USD/user/mes. Mucho más barato que Zscaler enterprise o Palo Alto. Entry point ideal para startups.
¿Zero Trust y SASE son lo mismo?#
SASE (Secure Access Service Edge, Gartner 2019) combina Zero Trust + SD-WAN + SWG + CASB. ZT es filosofía/arquitectura; SASE es categoría de producto que la implementa.
¿Service mesh es Zero Trust?#
Parcialmente: cubre workload-to-workload Zero Trust con mTLS y policies. No cubre user-to-app. Es pieza, no solución completa.
¿Diferencia entre ZTNA y VPN?#
VPN: once in, access to everything (flat tunnel). ZTNA: per-app auth + device check + session management. ZTNA reemplaza VPN para user remote access en organizaciones modernas.
¿Qué herramientas open source para empezar?#
Pomerium (reverse proxy ZT), Boundary (HashiCorp), Tailscale/Headscale, Teleport (Gravitational) para acceso a servidores/K8s/BD. Combinados cubren mucho sin licencias.
Resumen#
- Zero Trust: verificar explícitamente, menor privilegio, asumir breach.
- NIST SP 800-207: estándar formal, con PDP/PEP/Policy Engine.
- BeyondCorp: modelo pionero de Google.
- Pilares: identity (IdP + MFA + conditional), device (MDM + EDR + posture), application (SSO + reverse proxy), data (classification + DLP + rights).
- Herramientas: Cloudflare Access, Zscaler, Twingate, Tailscale, service mesh, microsegmentation.
- Continuous evaluation moderno reduce ventana de tokens robados.
- Migración: 2-5 años en org grande, semanas en small business.
Casos de éxito#
Varias organizaciones han documentado su transición a Zero Trust:
- Google (BeyondCorp): el ejemplo canónico. 10+ años de evolución post-Aurora.
- US federal government (EO 14028): 2021 executive order forzó ZT en agencias federales. Progreso heterogéneo pero real.
- Microsoft: migración completa interna a Zero Trust, documentada en blog posts y whitepapers.
- Cloudflare interno: dogfooding de Cloudflare Access desde 2020.
- Capital One (post-breach 2019): reconstrucción con ZT como principio arquitectónico.
Lecciones comunes: hacerlo top-down con sponsor ejecutivo, no bottom-up como proyecto IT; priorizar identity antes que network; aceptar que la transición es iterativa, no big bang; medir madurez con el modelo CISA para comunicar progreso a dirección.
El rol de la IA#
En 2026, machine learning está profundamente integrado en plataformas Zero Trust:
- Risk scoring: ML evalúa cada petición contra baselines.
- UEBA (User and Entity Behavior Analytics): detecta anomalías en patrones.
- Automatic policy tuning: sugiere restricciones basadas en uso real.
- Threat correlation: conecta signals de distintas fuentes.
No reemplaza human decisions pero reduce drásticamente el noise. Equipos de identity security con ML bien aplicado responden 10x más rápido a eventos.
La implementación práctica de Zero Trust combina técnica, procesos y cambio cultural en partes casi iguales, y por eso las organizaciones que lo abordan únicamente como proyecto técnico fracasan sistemáticamente. El sponsor ejecutivo adecuado está entre CISO, CIO y CTO, nunca en una sola función aislada que no pueda imponer cambios cross-funcionales simultáneos a los equipos de red, identity, aplicaciones corporativas, seguridad defensiva distribuida y operaciones tradicionales de infraestructura.
Por eso los proyectos exitosos planifican dos o tres años completos con hitos intermedios medibles y claros.