Ransomware: fases del ataque, familias famosas y defensa en 2026
· 11 min de lectura
El ransomware moderno no es solo cifrado: incluye exfiltración (double extortion), negociación profesional y economía RaaS. Aprende las fases, familias famosas (LockBit, ALPHV, Clop), y qué defensas realmente funcionan.
El ransomware domina el panorama de amenazas desde 2019. Lo que empezó como ataques oportunistas con cifrado masivo evolucionó a una industria profesionalizada con grupos organizados, modelo RaaS (Ransomware as a Service), negociación estructurada, economía en bitcoin con lavado sofisticado, e impactos de cientos de millones de dólares por incidente. En 2024 Change Healthcare pagó 22 millones de dólares a ALPHV; en 2023 MGM perdió más de 100 millones por el ataque de Scattered Spider. Es la amenaza más costosa para empresas en 2026 y seguirá siéndolo durante años.
Esta lección cubre la anatomía completa del ransomware moderno: las fases del ataque (de initial access a cifrado), la double extortion (robo de datos previo + cifrado + amenaza de publicación), las familias famosas, el modelo RaaS con operadores y affiliates, las defensas que realmente funcionan y la respuesta a un incidente real. Es la penúltima lección del bloque defensa avanzada de la Tanda 5, precediendo a Incident Response Playbook.
Esta lección es educativa y defensiva. Operar ransomware es delito grave en prácticamente todas las jurisdicciones con penas de hasta 20+ años en EE.UU.
Las fases del ataque moderno#
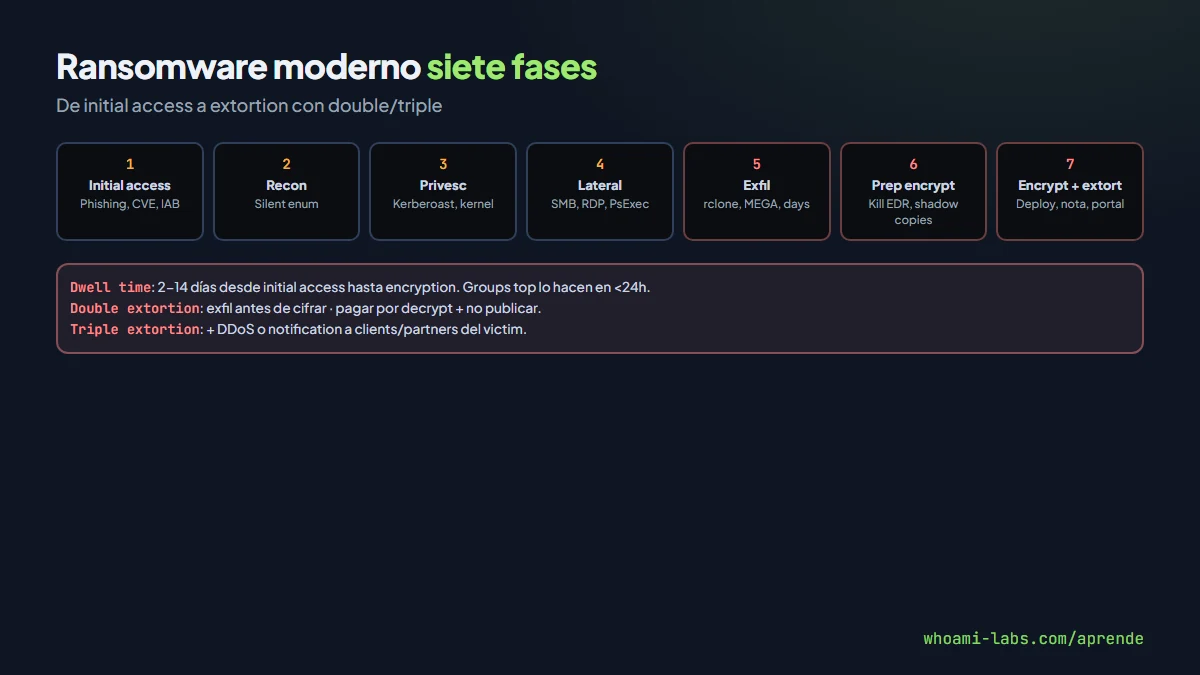
El ransomware actual sigue un playbook predecible:
Paso 1 — Initial Access: entrar en la red. Vectores comunes:
- Phishing con documento macro.
- Vulnerability pública (Exchange, Fortinet, Citrix, VMware).
- Credenciales filtradas o compradas en Initial Access Brokers (IABs).
- Supply chain (ver lección anterior).
- Compromiso de VPN sin MFA.
Paso 2 — Reconocimiento: enumeración silenciosa. Qué dominios, qué servidores, qué file shares, qué EDR hay instalado, qué backups.
Paso 3 — Elevación: Kerberoasting, abuse de permisos locales, exploits de kernel.
Paso 4 — Lateral movement: SMB, RDP, WinRM, PsExec. Objetivo: alcanzar Domain Controllers y servers críticos.
Paso 5 — Exfiltración (double extortion moderna): robar datos antes de cifrar. Herramientas: rclone, MEGAsync, mega.nz, Cryptomator. Pueden ser terabytes durante días.
Paso 6 — Preparación del encryption: deshabilitar EDR (BYOVD - Bring Your Own Vulnerable Driver es común), borrar shadow copies, parar servicios críticos (SQL, Exchange) para cifrar sus archivos.
Paso 7 — Encryption: deploy del ransomware binary vía GPO, PsExec, scripts. Cifrado simétrico rápido (ChaCha20, AES) con clave por archivo cifrada con clave pública del atacante.
Paso 8 — Nota de rescate + negociación: .README.txt en cada directorio con instrucciones. Portal .onion con chat de negociación.
El tiempo total (dwell time) promedio: 2-14 días desde initial access hasta encrypt. Los grupos top lo hacen en menos de 24 horas en casos agresivos.
Double y triple extortion#
El modelo evolutivo:
- Single extortion (clásico): cifras datos, víctima paga por decrypt.
- Double extortion (desde 2020): exfiltras antes + cifras. Víctima paga por decrypt + por no publicar.
- Triple extortion: double + DDoS contra víctima o notificar a clientes/partners directamente.
- Quadruple: amenaza regulatoria (reportar a SEC, GDPR authorities) si no se paga.
El 2024 vio incremento de single extortion por wipers disfrazados: no hay decrypt key real; el atacante quiere solo daño. Nuevo nivel que hace pagar inútil.
Familias famosas 2022-2026#
- LockBit: mayor volumen histórico. Takedown operación policía 2024, resurgió como LockBit 4.0. RaaS clásico.
- ALPHV/BlackCat: escrito en Rust. Afiliados sofisticados. Caso Change Healthcare 2024. Exit scam en 2024.
- Clop: expertos en explotación de vulnerabilidades 0-day (MOVEit 2023, GoAnywhere, Accellion). No usan phishing; explotan.
- Royal/BlackSuit: Conti successors. Más targeted.
- Play: emergente 2023-2024, muy activo contra SMB.
- Scattered Spider / UNC3944: ingeniería social a help desk + ALPHV/RansomHub. Caso MGM, Caesars 2023.
- RansomHub: successor de ALPHV, fastest-growing 2024.
Cada uno con TTPs distintos pero playbook similar. Threat intel reports (Mandiant, Unit 42, CrowdStrike) documentan diferencias finas.
RaaS: la economía#
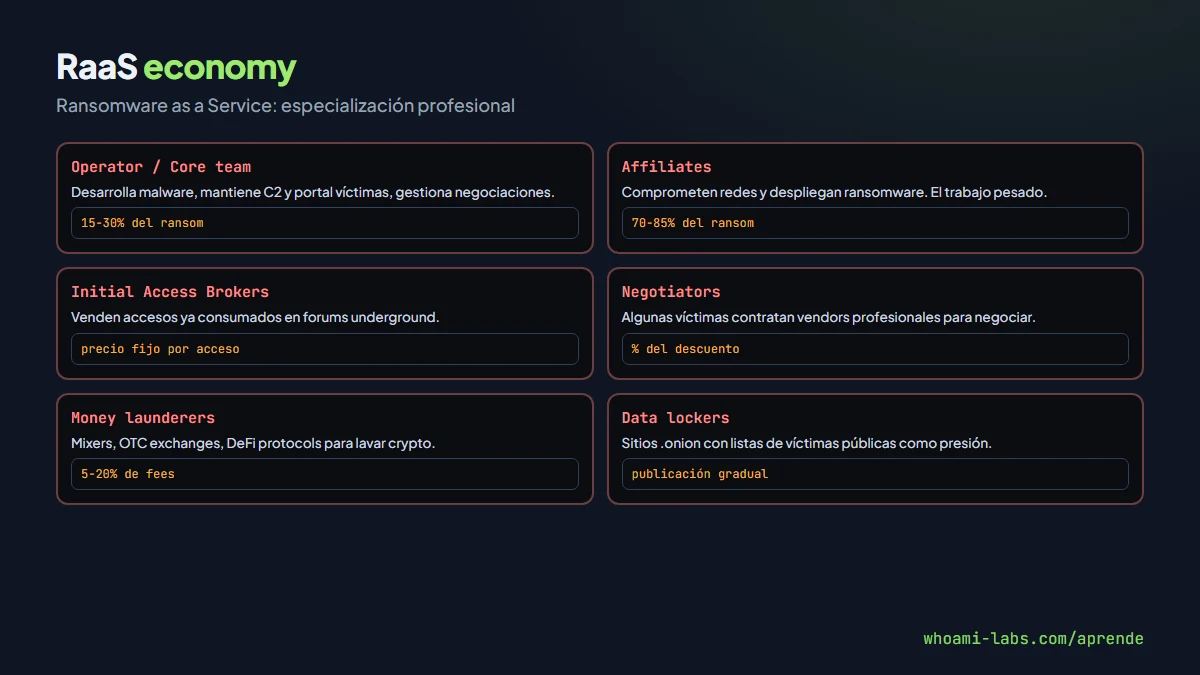
Ransomware as a Service funciona como SaaS criminal:
- Operator / Core team: desarrolla el malware, mantiene infra C2 y portal víctimas, gestiona negociaciones y relaciones públicas del grupo.
- Affiliates: compromete redes y despliega el ransomware. Reciben 70-85% del rescate.
- Initial Access Brokers (IABs): venden accesos ya consumados en forums underground.
- Negotiators (vendors): algunas víctimas contratan profesionales negociadores.
- Money laundering: mixer services, OTC, DeFi protocols para lavar crypto.
La especialización profesional significa que cualquier atacante con dinero puede ejecutar ransomware sin saber programar: compra access a IAB, usa RaaS platform, affiliates ejecutan, split. Industria con retorno de inversión alto.
Lo que realmente defiende#
Basado en incidentes reales y lessons learned:
- MFA phishing-resistant en todo acceso remoto (VPN, RDP, SaaS admin).
- EDR with EDR tamper protection instalado y verified-active en todos los endpoints.
- Backups 3-2-1: 3 copias, 2 media diferentes, 1 offline/immutable. Testear restore regularmente.
- Object Lock en buckets de backup (S3, Azure Blob, GCS). No puede borrarse con credenciales.
- Network segmentation: critical systems aislados.
- Zero Trust (lección anterior): microsegmentation limita lateral.
- Patching agresivo de edge devices (VPN, firewall, Exchange).
- PAM: admins just-in-time, no permanentes.
- Logging centralizado inmutable: logs al SIEM tan pronto generan, SIEM con WORM storage.
- Tabletop exercises y runbooks probados.
- Cyber insurance si viable.
El no-pay policy es decisión de negocio. FBI y mayoría de gobiernos recomiendan no pagar; en práctica, muchas víctimas pagan por presión operacional.
Que no funciona#
- Antivirus tradicional sin EDR.
- Backups con mismas credenciales que prod (ransomware los borra).
- VPN sin MFA.
- «Tenemos backup» sin testear restore.
- Depender solo de cyber insurance (ahora exigen controles técnicos).
- Negociación amateur sin profesional.
Respuesta a incidente real#
Si pasa, el flujo primeros días:
Hora 0-6:
- Activar IR team y external vendors (Mandiant, Unit 42, CrowdStrike Services).
- No apagar máquinas: preserva memoria forense.
- Disconnect network si no está contenido.
- Notificar legal y cyber insurance.
Día 1-3:
- Forense para identificar scope.
- Decidir si pagar (con legal + insurance).
- Comunicación interna + externa (regulatorios, clientes, prensa).
Semana 1-4:
- Restore desde backups limpios.
- Rebuild progresivo de dominio AD.
- Audit extensive de persistencia (backdoors que se quedan tras pago).
Mes 1-6:
- Post-mortem sin blame.
- Actualización de defensas.
- Lessons learned shared internamente.
Recuperación completa suele tomar 3-6 meses. Algunas organizaciones nunca recuperan completamente.
Casos famosos recientes#
| Año | Víctima | Grupo | Impacto |
|---|---|---|---|
| 2021 | Colonial Pipeline | DarkSide | 4.4M USD pagados, fuel shortage USA east coast |
| 2021 | Kaseya VSA | REvil | ~1500 empresas vía MSP, 70M USD pedido |
| 2022 | Costa Rica government | Conti | Estado de emergencia nacional |
| 2023 | MOVEit mass exploit | Clop | ~2600 orgs afectadas, 95M+ víctimas |
| 2023 | MGM Resorts | Scattered Spider + ALPHV | 100M+ USD pérdida, sistemas caídos días |
| 2023 | Caesars | Scattered Spider | 15M USD pagados |
| 2024 | Change Healthcare | ALPHV | 22M USD pagados, afectación masiva healthcare USA |
| 2024 | CDK Global | BlackSuit | Industria automotriz USA paralizada semanas |
| 2024 | Snowflake customers | UNC5537 | Credential compromise masivo (Ticketmaster, Santander, AT&T) |
Cada caso tiene post-mortems públicos (CISA advisories, vendor reports) con TTPs detallados. Lectura obligatoria para defensores.
Decisión de pagar: el dilema#
Argumentos a favor:
- Decryption rápida vs restore semanas.
- Evitar publicación de datos sensibles (regulatory, competitive).
- Business continuity es crítico.
Argumentos en contra:
- No garantía de decrypt real.
- No garantía de non-publication (algunos grupos publican igualmente).
- Financia crimen organizado.
- Encourage repeat (victims paying are targeted again).
- Compliance con sanctions (OFAC lists).
Legalmente: pagar no es ilegal per se en US/UE si no es a entidad sanctionada. Pero está mal visto y algunas jurisdicciones (Carolina del Norte, Florida) tienen leyes contra pagar en sector público. Decisión caso por caso con legal counsel.
Errores comunes del defensor#
- Pensar que backup off-premise = inmune (atacantes atacan AWS backup credentials).
- No testear decryption tools gratuitos (NoMoreRansom.org a veces tiene uno).
- Pagar sin negociar (reducciones de 30-70% son comunes).
- Hacer anuncio público sin coordinar con law enforcement (puede comprometer investigación).
- No contratar vendor IR (handling solo es casi siempre peor outcome).
- Depender solo de cyber insurance sin controles técnicos reales.
- Backups con credenciales iguales a producción, destruidos en el mismo ataque.
- Pensar que backup off-premise = inmune (atacantes atacan AWS backup credentials).
- No testear decryption tools gratuitos (NoMoreRansom.org a veces tiene uno).
- Pagar sin negociar (reducciones de 30-70% son comunes).
- Hacer anuncio público sin coordinar con law enforcement (puede comprometer investigación).
- No contratar vendor IR (handling solo es casi siempre peor outcome).
Preguntas frecuentes#
¿Pagar o no pagar?#
Legal: en US no es ilegal pagar salvo si la familia está en OFAC sanctions list. Ética: FBI no recomienda. Business: cada caso es cálculo frío; a veces pagar es menos costoso que recovery. Lo ideal: no estar en situación de tener que decidirlo.
¿Insurance paga ransom?#
Policies varían. Después de 2021 muchos insurers excluyen ransom payments. Cobertura típica: forense, legal, PR, business interruption. No ransom.
¿NoMoreRansom.org es útil?#
Sí para variantes viejas o grupos desmantelados. Para ransomware activo 2026, raramente hay decryptor gratuito.
¿Quién son los atacantes realmente?#
Mayoría: grupos criminales en Rusia/Bielorrusia/Ucrania (pre-guerra). Algunos: afiliados en todo el mundo. Un porcentaje: state-sponsored con cover de criminal (Lazarus Group / North Korea).
¿Dónde practico?#
El laboratorio snort de whoami-labs incluye tabletop exercise: dado un escenario, planifica respuesta. Y análisis estático de sample de ransomware de educativo (no funcional en live): identificar strings, hashes C2, patrones de encryption.
¿Takedowns policiales realmente funcionan?#
Parcialmente. LockBit fue takedown 2024 por NCA/FBI; resurgió en semanas con nueva infraestructura. REvil cayó 2021-2022; sus devs y afiliados migraron a otros grupos. El efecto: disrupción temporal + afecta precio en mercado + asusta affiliates, pero no elimina la amenaza.
¿Cuánto tarda la recuperación típica?#
Pequeña empresa con backups buenos: 1-2 semanas. Enterprise con AD comprometido: 3-6 meses mínimo para recuperación completa. Cost: millones incluyendo downtime, consultores, legal, insurance deductibles.
¿La IA cambiará ransomware?#
Ya lo está haciendo: LLMs generan phishing más creíble, código ofuscado más rápido, análisis masivo de targets. Defensive AI responde con mejor detection. Es carrera continua. Pero los fundamentos (MFA, backups, segmentation) siguen siendo las defensas más efectivas.
¿Hay ransomware para Linux / macOS?#
Linux: creciente, especialmente para VMware ESXi (RansomEXX, Hive, Black Basta). Empresas con infraestructura virtualizada son target. macOS: raro pero existe (Turtle, LockBit macOS variant 2023). Ambos crecerán con tiempo.
Resumen#
- Ransomware moderno = double/triple extortion, no solo cifrado.
- Fases: initial access → recon → privesc → lateral → exfil → encrypt → extort.
- Familias top 2026: LockBit, ALPHV/RansomHub, Clop, Play, Scattered Spider.
- RaaS economy: operators + affiliates + IABs + launderers.
- Defensa real: MFA phishing-resistant, EDR verified, backups 3-2-1 testados con Object Lock, segmentation, Zero Trust, PAM, logging inmutable.
- Respuesta: activar IR vendor, preserve forensics, negotiate professionally, rebuild progresivo.
Preparación continua#
La defensa contra ransomware no es un proyecto puntual, es un programa continuo:
- Tabletop exercises trimestrales con escenarios realistas.
- Backup restore drills mensuales (nunca asumas que funciona; verifícalo).
- Vulnerability management con SLAs cortos para edge devices.
- Dark web monitoring: ver si tu organización aparece en IAB forums.
- Threat intelligence feeds relevantes para tu industria.
- Red team ejercicios anuales que simulen ransomware playbook completo.
- Communication plan pre-aprobado con legal, PR, ejecutivos.
Las empresas que invierten de forma consistente en preparación responden a incidentes en días en vez de semanas y limitan el impacto financiero y operativo drásticamente. Las que improvisan en pleno incidente toman decisiones malas bajo presión, pagan rescates innecesariamente y tardan meses en recuperarse, y algunas tardan años en recuperar reputación entre sus clientes directos y partners institucionales clave del sector.