Tipos de malware y clasificación: qué es, cómo funciona y por qué importa
· 13 min de lectura
Clasificación completa de malware: virus, gusanos, troyanos, ransomware, spyware, rootkits, botnets, RATs y fileless malware. Cómo se propagan, ejemplos reales (WannaCry, NotPetya, Emotet) y medidas de protección explicadas para principiantes.
Es la décima lección de la Tanda 12 de /aprende. Malware es una palabra que escuchas constantemente en noticias sobre ciberseguridad: "un ransomware cifró los datos de un hospital", "un troyano robó credenciales bancarias", "un gusano se propagó por toda la red". Pero si estás empezando, es fácil perderse entre tantos términos. ¿Cuál es la diferencia entre un virus y un gusano? ¿Qué hace exactamente un rootkit? ¿Y qué es eso del "fileless malware"?
En esta lección vamos a clasificar todos los tipos de malware que existen, entender cómo se propagan, ver ejemplos reales que cambiaron el panorama de la ciberseguridad, y aprender las medidas básicas para protegerte. Todo explicado desde cero, sin dar nada por sentado.
El análisis de malware es una disciplina legítima de ciberseguridad. Los profesionales analizan muestras en entornos aislados (sandboxes, máquinas virtuales) para entender su comportamiento y crear defensas. Nunca ejecutes malware fuera de un entorno controlado y aislado. El objetivo es comprender las amenazas para poder defendernos de ellas.
Qué es el malware#
Malware es la contracción de "malicious software" (software malicioso). Es cualquier programa diseñado intencionalmente para causar daño, robar información, obtener acceso no autorizado o interrumpir el funcionamiento normal de un sistema. La palabra "malware" es un término paraguas que engloba muchas categorías diferentes, cada una con características y comportamientos específicos.
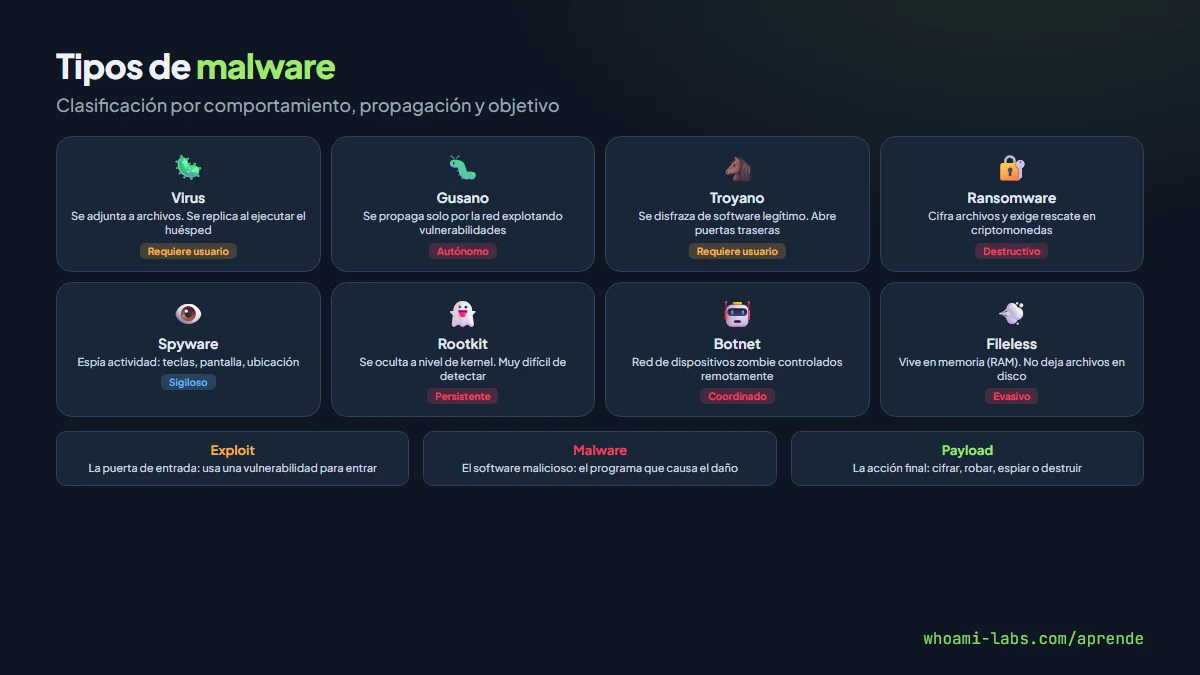
Piensa en el malware como si fueran diferentes tipos de plagas para una casa. Un virus es como una cucaracha que entra escondida en una bolsa de la compra (archivo infectado) y se reproduce cuando la llevas a otras habitaciones (copias archivos). Un gusano es como una rata que se mueve sola de casa en casa por las tuberías (la red) sin que nadie la transporte. Un troyano es como un regalo que parece útil pero esconde algo peligroso dentro. Y un ransomware es como un ladrón que entra, cambia todas las cerraduras y te pide dinero para devolverte las llaves.
Por qué es importante#
Entender los tipos de malware es fundamental por varias razones. Primero, porque las defensas que necesitas dependen del tipo de amenaza. Un antivirus basado en firmas puede detectar un virus conocido, pero no detectará un fileless malware que solo vive en memoria. Segundo, porque si trabajas en seguridad (defensiva u ofensiva), necesitas hablar con propiedad sobre las amenazas: llamar "virus" a un ransomware es como llamar "resfriado" a una neumonía. Son cosas diferentes que requieren tratamientos diferentes.
El malware es una de las amenazas más tangibles y frecuentes. Según el informe de amenazas de SonicWall, en 2023 se detectaron más de 6.000 millones de intentos de entrega de malware globalmente. El ransomware por sí solo generó pérdidas estimadas en más de 20.000 millones de dólares.
Conceptos clave#
Antes de clasificar el malware, necesitas entender tres términos que a menudo se confunden.
El malware es el software malicioso en sí: el programa que ejecuta la acción dañina. Es la carga útil, lo que hace el daño.
Un exploit es el mecanismo que aprovecha una vulnerabilidad para ejecutar código no autorizado. Es la puerta de entrada, la forma de llegar al sistema. Un exploit no es malware en sí mismo: es la herramienta para entrar.
El payload (carga útil) es la acción que realiza el malware una vez que se ejecuta en el sistema víctima. Puede ser cifrar archivos, abrir una conexión remota, robar credenciales, etc.
Ejemplo: ataque de ransomware paso a paso

1. Vector de entrada: email de phishing con un archivo adjunto .docm
2. Exploit: macro maliciosa en el documento aprovecha una vulnerabilidad
3. Dropper: la macro descarga y ejecuta un segundo programa
4. Payload: el ransomware cifra todos los archivos del disco
5. Extorsión: muestra una nota exigiendo pago en Bitcoin

malware = dropper + ransomware (el software malicioso)
exploit = la vulnerabilidad en las macros que permite la ejecución
payload = cifrar los archivos (la acción final)| Tipo de malware | Cómo se propaga | Qué hace | Necesita acción del usuario |
|---|---|---|---|
| Virus | Se adjunta a archivos legítimos | Se replica cuando el archivo se ejecuta o copia | Sí (abrir el archivo) |
| Gusano (worm) | Se propaga solo por la red | Se replica automáticamente explotando vulnerabilidades | No |
| Troyano | Se disfraza de software legítimo | Abre puertas traseras, roba datos, instala más malware | Sí (instalar el programa) |
| Ransomware | Email, exploits, RDP expuesto | Cifra archivos y exige rescate | Varía |
| Spyware | Bundled con software, drive-by download | Espía actividad: teclas, pantalla, archivos | A veces |
| Rootkit | Exploits, troyanos | Se oculta en el sistema a nivel profundo (kernel) | No (post-explotación) |
| RAT | Email, troyanos, USB | Control remoto total del sistema | Sí (generalmente) |
| Botnet | Gusanos, exploits masivos | Convierte el dispositivo en zombie para ataques coordinados | No (generalmente) |
| Fileless | Macros, PowerShell, WMI | Vive solo en memoria, no deja archivos en disco | Varía |
Cómo funciona#
Virus#
Un virus informático funciona igual que un virus biológico: necesita un "huésped" para propagarse. Se adjunta a archivos ejecutables, documentos o scripts legítimos, y se activa cuando el usuario abre o ejecuta el archivo infectado. Una vez activo, se copia a otros archivos para seguir propagándose.
Los virus fueron la amenaza dominante en los años 80 y 90, cuando se propagaban principalmente a través de disquetes. El virus Brain (1986), creado por dos hermanos pakistaníes, fue el primer virus para PC IBM y se propagaba a través de disquetes de 5.25 pulgadas.
Gusano (worm)#
A diferencia del virus, un gusano no necesita adjuntarse a un archivo ni requiere acción del usuario. Se propaga de forma autónoma explotando vulnerabilidades en servicios de red. Puede escanear redes enteras buscando sistemas vulnerables y replicarse en ellos sin intervención humana.
El gusano Morris (1988) que vimos en la lección de historia fue el primero. Pero los gusanos más destructivos llegaron después: Code Red (2001), que infectó 359.000 servidores IIS en 14 horas, y Conficker (2008), que infectó millones de equipos Windows explotando una vulnerabilidad en el servicio SMB.
Troyano#
Un troyano se presenta como un programa legítimo y útil, pero esconde funciones maliciosas. El nombre viene del caballo de Troya de la mitología griega: un regalo aparentemente inofensivo que contenía soldados enemigos.
Los troyanos no se replican como virus o gusanos. Su propagación depende de engañar al usuario para que lo instale voluntariamente. Una vez instalado, puede abrir puertas traseras (backdoors), robar credenciales, instalar keyloggers o descargar más malware.
Ransomware#
El ransomware es el tipo de malware más destructivo económicamente en la actualidad. Cifra los archivos de la víctima usando algoritmos de cifrado fuerte (como AES-256 y RSA-2048) y exige un pago (generalmente en criptomonedas) a cambio de la clave de descifrado.
WannaCry (mayo de 2017):
- Explotaba EternalBlue (MS17-010), vulnerabilidad en SMBv1 de Windows
- Se propagaba como gusano: sin interacción del usuario
- Afectó a más de 200.000 equipos en 150 países en 4 días
- NHS (Reino Unido): hospitales cancelaron operaciones
- Daño estimado: entre 4.000 y 8.000 millones de dólares
- Un kill switch accidental (Marcus Hutchins) detuvo la propagación

NotPetya (junio de 2017):
- Parecía ransomware pero era un wiper (destructor) disfrazado
- Distribuido vía actualización troyanizada de MeDoc (software fiscal ucraniano)
- Usaba EternalBlue + Mimikatz para moverse lateralmente
- Daño estimado: más de 10.000 millones de dólares
- Maersk perdió 300 millones de dólares, tuvo que reinstalar 45.000 PCs
Spyware y keylogger#
El spyware monitoriza la actividad del usuario sin su conocimiento: puede capturar pulsaciones de teclado (keylogger), tomar capturas de pantalla, grabar audio, rastrear ubicación o recopilar datos de navegación. Los keyloggers son una subcategoría específica que registra todo lo que tecleas, incluyendo contraseñas y mensajes.
Rootkit#
Un rootkit es malware diseñado para ocultarse en las capas más profundas del sistema operativo. Puede operar a nivel de kernel (el núcleo del sistema), lo que le permite interceptar llamadas del sistema y hacerse invisible para el antivirus y las herramientas de administración. Un rootkit bien hecho es extremadamente difícil de detectar y eliminar; a menudo la única solución es reinstalar el sistema operativo desde cero.
RAT (Remote Access Trojan)#
Un RAT da al atacante control remoto total sobre el sistema de la víctima: puede ver la pantalla, usar el teclado y el ratón, acceder a archivos, activar la cámara y ejecutar comandos. Es como si el atacante estuviera sentado frente a tu ordenador.
Botnet#
Una botnet es una red de dispositivos comprometidos (bots o zombies) controlados por un atacante (botmaster). Los dispositivos infectados ejecutan órdenes del botmaster de forma coordinada: enviar spam, lanzar ataques DDoS, minar criptomonedas o propagar más malware. La botnet Mirai (2016) infectó cientos de miles de dispositivos IoT (cámaras, routers) y lanzó ataques DDoS récord.
Fileless malware#
El fileless malware no escribe archivos en el disco. Vive en la memoria RAM y utiliza herramientas legítimas del sistema (PowerShell, WMI, macros de Office) para ejecutar su payload. Al no dejar archivos, evade los antivirus basados en firmas que buscan archivos maliciosos.
# Ejemplo conceptual: cómo un fileless malware abusa de PowerShell
# (NO ejecutar, solo para entender el concepto)

# El atacante envía un email con un link que ejecuta:
# powershell -nop -w hidden -enc BASE64_ENCODED_PAYLOAD

# PowerShell descarga y ejecuta código malicioso directamente en memoria
# sin escribir ningún archivo en disco
# El antivirus basado en firmas no tiene nada que escanear

# Detección: monitorizar la ejecución de PowerShell con logs avanzados
# (ScriptBlock Logging, Module Logging)
Ejemplos prácticos#
Paso 1: Entender los vectores de propagación#
El malware necesita llegar a tu sistema de alguna forma. Los vectores de entrada más comunes son los siguientes.
Vectores de propagación de malware:

1. Email (phishing)
   - Adjuntos maliciosos: .docm, .xlsm, .pdf, .zip, .iso
   - Enlaces a sitios que descargan malware automáticamente

2. Descargas de Internet
   - Software pirata o crackeado (casi siempre contiene malware)
   - Drive-by download (visitar un sitio web comprometido)

3. USB y medios extraíbles
   - Autorun en memorias USB
   - Archivos infectados compartidos por USB

4. Vulnerabilidades de red
   - Servicios expuestos sin parchear (SMB, RDP)
   - Gusanos que escanean y explotan automáticamente

5. Supply chain (cadena de suministro)
   - Software legítimo troyanizado (caso SolarWinds, NotPetya/MeDoc)
   - Paquetes maliciosos en repositorios (PyPI, npm)
Paso 2: Identificar malware conocido#
Para reconocer amenazas reales, familiarízate con los ejemplos más importantes de la historia reciente.
Emotet (2014-2021, resurgió en 2022):
- Troyano bancario que evolucionó a dropper (distribuidor de malware)
- Se propagaba por email con documentos Word maliciosos
- Descargaba otros malware: TrickBot, Ryuk ransomware
- Desmantelado por Europol e Interpol en enero de 2021, pero resurgió

TrickBot (2016-2022):
- Troyano bancario modular
- Robaba credenciales, se movía lateralmente en redes
- Servía como plataforma para desplegar ransomware (Ryuk, Conti)
Paso 3: Verificar la seguridad de tu sistema#
Estas comprobaciones básicas te ayudan a asegurarte de que tu sistema tiene las protecciones mínimas activas.
# En Windows: verificar que Windows Defender está activo
# (ejecutar en PowerShell)
# Get-MpComputerStatus | Select-Object AntivirusEnabled, RealTimeProtectionEnabled

# En Linux: verificar que el sistema está actualizado
sudo apt update && sudo apt list --upgradable

# Verificar puertos abiertos en tu sistema (posibles puertas traseras)
# En Linux:
ss -tlnp
# En Windows (PowerShell):
# Get-NetTCPConnection -State Listen
Qué puedes hacer con esto#
| Conocimiento | Aplicación defensiva |
|---|---|
| Diferenciar tipos de malware | Aplicar la defensa correcta según la amenaza |
| Conocer vectores de propagación | Saber qué comportamientos evitar y qué monitorizar |
| Entender el ransomware | Priorizar backups, parcheo y segmentación de red |
| Conocer el fileless malware | Implementar monitorización de PowerShell y WMI |
| Entender las botnets | Securizar dispositivos IoT, monitorizar tráfico anómalo |
| Diferenciar malware, exploit y payload | Comunicar amenazas con precisión técnica |
Buenas prácticas#
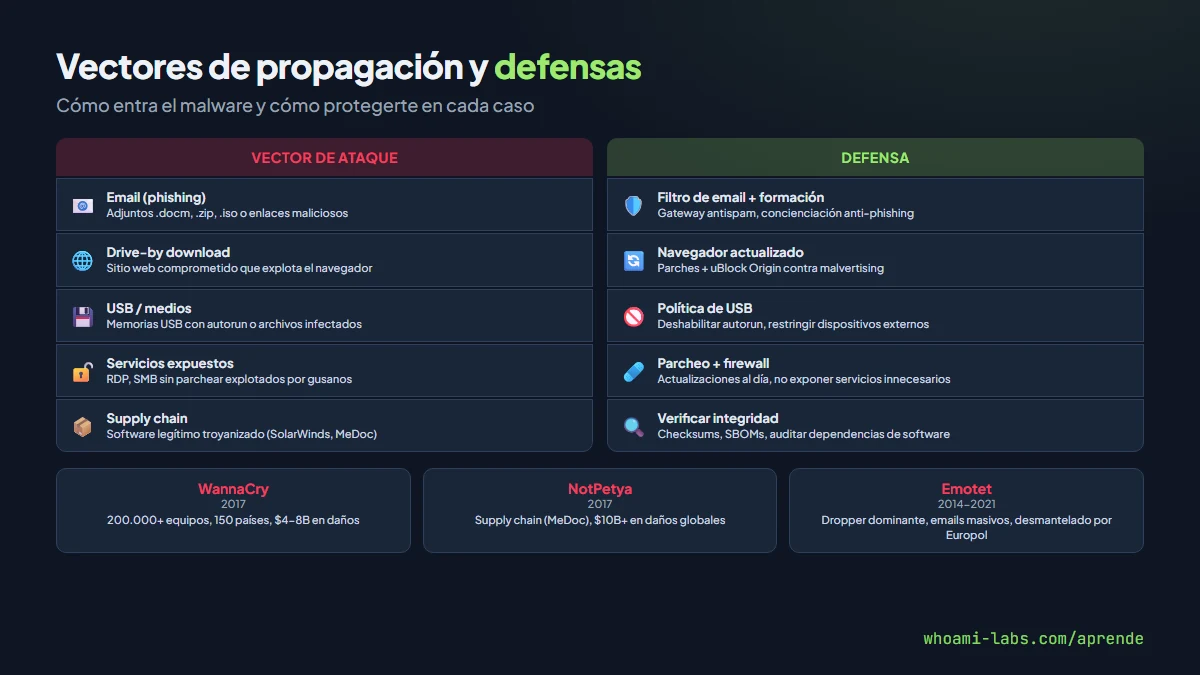
Protegerte del malware no requiere herramientas caras ni conocimientos avanzados. Las medidas más efectivas son las más básicas.
- Mantén tu sistema operativo y software actualizados. WannaCry explotaba una vulnerabilidad para la que Microsoft ya había publicado un parche dos meses antes. Muchas víctimas simplemente no habían actualizado.
- Usa un antivirus o EDR actualizado. Windows Defender, que viene integrado en Windows 10 y 11, es una solución competente para usuarios individuales. En entornos corporativos, un EDR (Endpoint Detection and Response) como CrowdStrike, SentinelOne o Microsoft Defender for Endpoint proporciona mayor visibilidad.
- No descargues software pirata. El software crackeado es el vector de malware más predecible: casi todo crack o keygen contiene algún tipo de malware. El riesgo no vale la pena.
- Desconfía de adjuntos y enlaces en emails. Si no esperabas el archivo, no lo abras. Si la URL te parece sospechosa, no hagas clic. Si tienes dudas, verifica por otro canal.
- Haz backups regulares siguiendo la regla 3-2-1. Contra el ransomware, un backup actualizado y aislado (no conectado a la red) es tu mejor defensa. Si puedes restaurar tus datos, no necesitas pagar ningún rescate.
- Deshabilita macros en documentos de Office a menos que sepas exactamente lo que hacen. Las macros maliciosas son uno de los vectores más usados por Emotet, TrickBot y muchos troyanos.
Errores comunes de principiante#
- Creer que el antivirus te protege de todo. Un antivirus es una capa más de defensa, no una bala de plata. No detecta todo el malware (especialmente el fileless y el zero-day), y no te protege de la ingeniería social.
- Llamar "virus" a todo el malware. Un ransomware no es un virus. Un gusano no es un virus. Usar los términos correctos demuestra conocimiento y permite comunicar amenazas con precisión.
- Desactivar el antivirus para instalar software crackeado. Si el antivirus te dice que un archivo es malicioso, probablemente lo sea. Desactivar el antivirus "porque me da un falso positivo" es la excusa que usan los propios distribuidores de malware en sus instrucciones de instalación.
- No hacer backups. El ransomware es devastador solo si no tienes backups. Con un backup actualizado y aislado, un ataque de ransomware es una molestia recuperable, no una catástrofe.
- Ignorar las actualizaciones. Los parches de seguridad existen por una razón. Cada actualización que ignoras es una ventana de oportunidad para el malware que explota esa vulnerabilidad.
Preguntas frecuentes#
¿Puedo infectarme solo por visitar una página web?#
Sí, aunque es raro. Los ataques drive-by download explotan vulnerabilidades en el navegador o en plugins (Flash, Java) para ejecutar código malicioso sin interacción del usuario. Mantener el navegador actualizado y usar un bloqueador de anuncios (uBlock Origin) reduce significativamente el riesgo, ya que mucho malware drive-by se distribuye a través de anuncios maliciosos (malvertising).
¿El malware puede afectar a Linux o macOS, o solo a Windows?#
Todos los sistemas operativos pueden infectarse. Windows es el objetivo más frecuente porque tiene la mayor cuota de mercado en escritorio, lo que lo hace más rentable para los atacantes. Pero Linux tiene malware (botnets como Mirai atacan servidores Linux y dispositivos IoT) y macOS también (adware, troyanos como Shlayer). Ningún sistema es inmune.
¿Debo pagar si me infecta un ransomware?#
Las autoridades y los expertos en seguridad recomiendan no pagar. Pagar financia a los criminales y no garantiza que recibas la clave de descifrado. Además, si pagas, te marcas como víctima dispuesta a pagar, lo que te convierte en objetivo para futuros ataques. La mejor defensa es tener backups actualizados e independientes de la red.
¿Qué es un dropper?#
Un dropper es un tipo de malware cuya única función es descargar e instalar otro malware en el sistema. Es la primera etapa de un ataque: llega al sistema (normalmente por email), se ejecuta, descarga el payload principal (ransomware, RAT, troyano bancario) y luego puede autodestruirse. Es como un mensajero que entrega el paquete y se va.
¿Cómo analizan malware los profesionales?#
Los analistas de malware trabajan en entornos completamente aislados: máquinas virtuales (VirtualBox, VMware) sin conexión a la red real, o sandboxes especializados como ANY.RUN o Joe Sandbox. Usan análisis estático (examinar el código sin ejecutarlo, con herramientas como Ghidra) y análisis dinámico (ejecutar el malware y observar su comportamiento: qué archivos crea y qué conexiones de red hace).
¿Los teléfonos móviles pueden infectarse con malware?#
Sí. Android es especialmente vulnerable porque permite instalar apps de fuentes externas (sideloading). iOS es más resistente gracias a su sandbox y la revisión de la App Store, pero no es inmune: Pegasus (NSO Group) infectaba iPhones sin interacción del usuario (zero-click). Mantener el sistema actualizado y no instalar apps de fuentes no confiables son las mejores defensas.
Resumen#
- Malware (software malicioso) es un término genérico que incluye virus, gusanos, troyanos, ransomware, spyware, rootkits, RATs, botnets, droppers y fileless malware.
- Cada tipo tiene un mecanismo de propagación y un comportamiento diferente: los virus necesitan un archivo huésped, los gusanos se propagan solos por la red, los troyanos se disfrazan de software legítimo, y el fileless malware vive solo en memoria.
- Los ataques de malware más devastadores de la historia (WannaCry, NotPetya, Emotet) combinaron múltiples técnicas y explotaron vulnerabilidades no parcheadas y errores humanos.
- La diferencia entre malware, exploit y payload es fundamental para comunicar amenazas con precisión técnica.
- Las defensas básicas (actualizaciones, antivirus, backups 3-2-1, sentido común con emails y descargas) previenen la mayoría de infecciones.