Marco legal y ética del hacking: qué es, cómo funciona y por qué importa
· 15 min de lectura
Guía introductoria al marco legal del hacking ético: leyes por país (CFAA, Convenio de Budapest, Ley 1273), autorización escrita, scope, NDA, responsible disclosure, bug bounty y código de ética del pentester con casos reales.
Es la undécima lección de la Tanda 12 de /aprende. Antes de lanzar un escaneo, antes de escribir un exploit y antes de tocar un solo puerto, hay una pregunta que todo aspirante a hacker ético debe responder: ¿tengo permiso para hacer esto? La diferencia entre un profesional de ciberseguridad y un delincuente informático no está en las herramientas que usan, sino en la autorización que tienen.
Esta lección te enseña el lado legal y ético del hacking. Verás qué leyes te afectan según el país, cómo se obtiene autorización para hacer pruebas de seguridad, qué es el responsible disclosure, cómo funcionan los programas de bug bounty y cuáles son las reglas que todo pentester debe seguir. Aunque no sea un tema técnico de exploits o terminales, es probablemente el más importante de todo el curso: sin esto, todo lo demás puede costarte la libertad.
El hacking ético solo es ético y legal cuando cuentas con autorización escrita del propietario del sistema. Todo lo que aprendas aquí es para que actúes dentro de la ley. Si no tienes permiso, no lo hagas.
Qué es el marco legal del hacking#
Imagina que eres cerrajero. Sabes abrir cualquier cerradura, pero solo lo haces cuando el dueño de la casa te lo pide: se le olvidó la llave, cambió de cerradura, quiere probar si su puerta es segura. Si abres una puerta sin que te lo pidan, eres un ladrón. El hacking funciona igual: las habilidades son las mismas, la diferencia es el permiso.
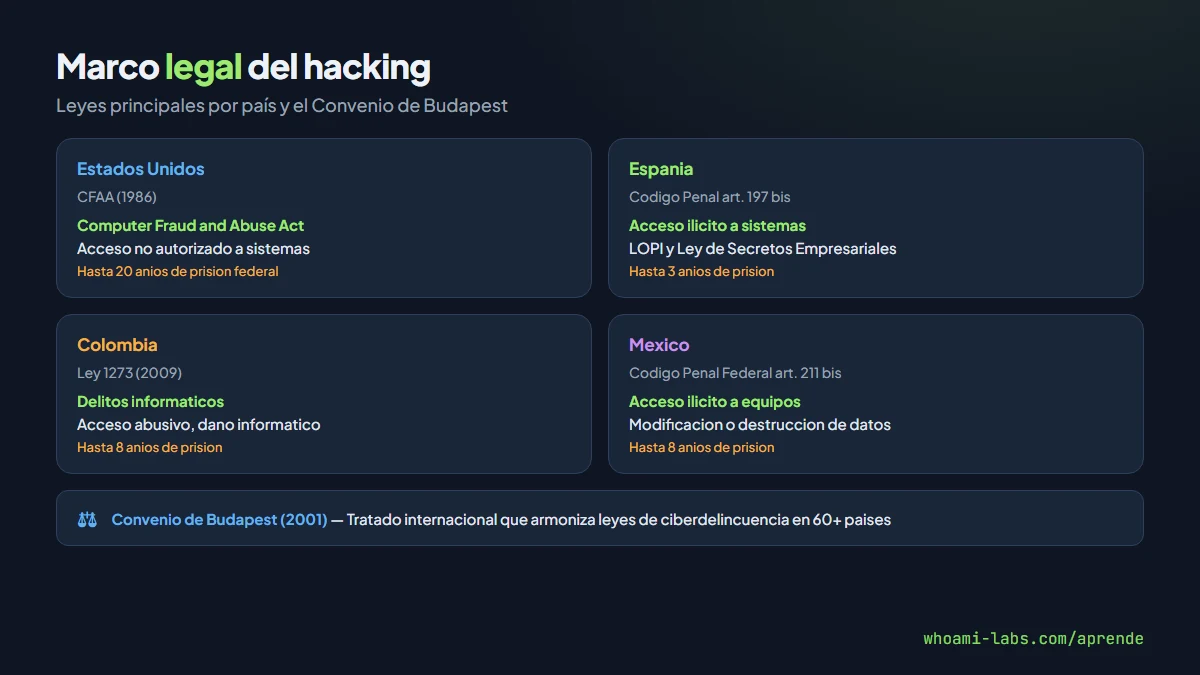
El marco legal del hacking es el conjunto de leyes, tratados internacionales y regulaciones que definen qué está permitido y qué es delito cuando se accede a un sistema informático. Cada país tiene sus propias leyes, pero la mayoría comparte un principio común: acceder a un sistema sin autorización es ilegal, sin importar si causas daño o no. Es decir, aunque solo mires y no toques nada, el simple hecho de entrar sin permiso ya es un delito en la mayoría de jurisdicciones.
A nivel internacional, el instrumento más importante es el Convenio de Budapest (2001), firmado por más de 60 países. Este tratado establece un estándar mínimo: todos los firmantes deben tipificar como delito el acceso no autorizado a sistemas, la interceptación ilegal de datos y el uso de herramientas para cometer delitos informáticos. No sustituye las leyes nacionales, pero las armoniza para que la cooperación entre países funcione cuando un ataque cruza fronteras.
Por qué es importante#
Conocer el marco legal no es opcional, es una necesidad profesional. Un pentester que no entiende los límites legales es como un conductor que no conoce las señales de tráfico: tarde o temprano va a tener un accidente grave.
Las consecuencias de hacer hacking sin autorización son reales y severas. En Estados Unidos, la CFAA contempla hasta 20 años de prisión federal. En Colombia, la Ley 1273 prevé hasta 8 años. En España, el Código Penal castiga el acceso ilícito con hasta 3 años. Y estas penas se agravan si hay robo de datos, daño económico o si el sistema pertenece a infraestructura crítica como hospitales o plantas de energía.
Hay casos reales que ilustran las consecuencias. En 2013, el investigador Andrew Auernheimer (Weev) fue condenado bajo la CFAA por acceder a datos de clientes de AT&T que estaban expuestos en una URL pública. No explotó ninguna vulnerabilidad compleja, simplemente cambió un número en la URL. Pero al no tener autorización, fue considerado acceso ilegal. También está el caso de Marcus Hutchins (MalwareTech), que detuvo el ransomware WannaCry en 2017 y fue considerado un héroe, pero luego fue arrestado por haber creado malware bancario años antes. Las acciones pasadas tienen consecuencias, incluso si después haces el bien.
Conceptos clave#
Antes de entrar en las leyes específicas, necesitas dominar el vocabulario. Estos términos aparecen en contratos, en programas de bug bounty y en cualquier conversación profesional sobre seguridad.
| Concepto | Qué significa | Analogía |
|---|---|---|
| Scope (alcance) | Los sistemas, IPs y dominios que tienes permiso para probar | Las habitaciones de una casa que el dueño te deja revisar |
| Autorización escrita | Documento firmado que te da permiso legal para hacer pruebas | La llave que el dueño te entrega con un recibo firmado |
| NDA (acuerdo de confidencialidad) | Compromiso de no revelar lo que encuentres a terceros | Jurar que no le cuentas a nadie lo que viste dentro de la casa |
| Rules of engagement (reglas de engagement) | Condiciones del test: horarios, técnicas permitidas, contacto de emergencia | Las instrucciones del dueño: puedes revisar las cerraduras pero no romper ventanas |
| Responsible disclosure | Reportar la vulnerabilidad al fabricante antes de publicarla | Avisarle al vecino que su puerta está rota antes de contárselo a todo el barrio |
| Bug bounty | Programa que paga a investigadores por encontrar vulnerabilidades de forma legal | Una recompensa oficial por encontrar fallos |
| Pentesting (prueba de penetración) | Simular un ataque real con autorización para evaluar la seguridad | Un simulacro de incendio pero para sistemas informáticos |
Cómo funciona#
Las leyes de ciberdelitos varían por país, pero siguen un patrón común: definen como delito el acceso no autorizado, la interceptación de comunicaciones, el daño a datos y la creación o distribución de herramientas para cometer estos delitos.
Leyes en Estados Unidos#
La CFAA (Computer Fraud and Abuse Act) de 1986 es la ley federal más importante. Prohíbe acceder a un ordenador protegido sin autorización o excediendo la autorización otorgada. Las penas van desde multas hasta 20 años de prisión, dependiendo de si hay daño económico, robo de datos o si el objetivo es un sistema gubernamental.
Resumen de la CFAA - secciones principales:
- 1030(a)(1): Espionaje informático (sistemas del gobierno)
- 1030(a)(2): Acceso no autorizado para obtener información
- 1030(a)(5): Causar daño a un ordenador protegido
- 1030(a)(7): Extorsión mediante amenazas informáticas
Leyes en España#
El Código Penal español, en su artículo 197 bis, castiga con entre 6 meses y 3 años de prisión el acceso no autorizado a un sistema informático. La Ley Orgánica de Protección de Datos (LOPD, ahora adaptada al RGPD) añade responsabilidades sobre el tratamiento de datos personales que un pentester podría encontrar durante una auditoría.
Leyes en Colombia#
La Ley 1273 de 2009 creó un capítulo específico de delitos informáticos en el Código Penal. Contempla el acceso abusivo a sistemas (hasta 8 años), la obstaculización ilegítima de sistemas, la interceptación de datos y el uso de software malicioso.
Leyes en México#
El Código Penal Federal mexicano, en sus artículos 211 bis 1 a 211 bis 7, castiga el acceso ilícito a equipos de informática y la modificación o destrucción de datos. Las penas van de 6 meses a 8 años según el tipo de sistema afectado.
El Convenio de Budapest#
Firmado en 2001 y ratificado por más de 60 países, establece un marco común para la cooperación internacional. Obliga a los firmantes a tipificar como delitos el acceso ilegal, la interceptación ilícita, los ataques a la integridad de datos y sistemas, y el abuso de dispositivos (herramientas de hacking). Si realizas una prueba no autorizada contra un servidor en otro país, ambos países pueden perseguirte.
Uso práctico paso a paso#
Si quieres dedicarte al pentesting o a la seguridad ofensiva de forma profesional y legal, estos son los pasos concretos que debes seguir antes de tocar cualquier sistema.
Paso 1: Obtener autorización escrita#
Nunca empieces sin un documento firmado. Este documento, a veces llamado "Letter of Authorization" o "Statement of Work", debe incluir al menos lo siguiente.
Elementos mínimos de una autorización escrita:

- Nombre de la empresa que autoriza
- Nombre del pentester o equipo autorizado
- Fecha de inicio y fin de las pruebas
- Scope: IPs, dominios, aplicaciones incluidas
- Exclusiones: sistemas que NO se deben tocar
- Técnicas permitidas (escaneo, explotación, ingeniería social)
- Contacto de emergencia (si algo sale mal)
- Firma del responsable con autoridad legal
Paso 2: Definir el scope con precisión#
El scope define exactamente qué puedes probar. Si tu autorización dice que puedes probar el dominio ejemplo.com, eso no te da permiso para probar mail.ejemplo.com ni la base de datos que está en un servidor aparte. Cada IP, cada dominio y cada aplicación deben estar listados.
Ejemplo de scope bien definido:

Incluido:
  - Web: https://app.ejemplo.com (produccion)
  - API: https://api.ejemplo.com/v2/*
  - IP: 203.0.113.50 (servidor web)

Excluido:
  - Base de datos en 10.0.1.5 (acceso solo interno)
  - Correo: mail.ejemplo.com
  - Cualquier sistema de terceros
Paso 3: Firmar el NDA#
El NDA (Non-Disclosure Agreement) te compromete legalmente a no revelar la información que encuentres durante la auditoría. Esto incluye vulnerabilidades, datos de clientes, arquitectura interna y cualquier otro dato sensible. Sin NDA, el cliente no va a confiar en ti, y con razón.
Paso 4: Acordar reglas de engagement#
Las reglas de engagement definen cómo vas a hacer el test. Incluyen horarios permitidos, si puedes hacer pruebas de ingeniería social (phishing a empleados), si puedes intentar acceso físico, y qué hacer si encuentras una vulnerabilidad crítica en medio del test. También definen un canal de comunicación seguro entre tú y el cliente.
Paso 5: Documentar y reportar#
Durante el test, documenta cada paso: qué herramientas usaste, qué encontraste, qué evidencia capturaste. Al terminar, entrega un informe profesional con las vulnerabilidades clasificadas por severidad (crítica, alta, media, baja) y con recomendaciones de remediación. Después de que el cliente confirme la recepción, destruye todos los artefactos del test (capturas, credenciales encontradas, shells).
Qué puedes hacer con esto#
Conocer el marco legal abre puertas profesionales y te protege de consecuencias graves. Aquí tienes las principales vías legales para aplicar habilidades de hacking.
| Vía legal | Descripción | Requisitos |
|---|---|---|
| Pentesting profesional | Auditorías de seguridad contratadas por empresas | Autorización escrita, contrato, NDA |
| Bug bounty | Buscar vulnerabilidades en programas públicos por recompensas | Respetar las reglas del programa y el scope |
| Red team | Simular ataques avanzados con reglas de engagement estrictas | Autorización ejecutiva, equipo especializado |
| CTF (Capture The Flag) | Competiciones legales en entornos controlados | Registro en la plataforma, sin restricciones legales |
| Laboratorios propios | Practicar en máquinas virtuales como las de whoami-labs | Tu propio hardware o nube, sin tocar sistemas ajenos |
| Investigación de seguridad | Analizar software y publicar hallazgos de forma responsable | Responsible disclosure, coordinación con el fabricante |
Buenas prácticas#
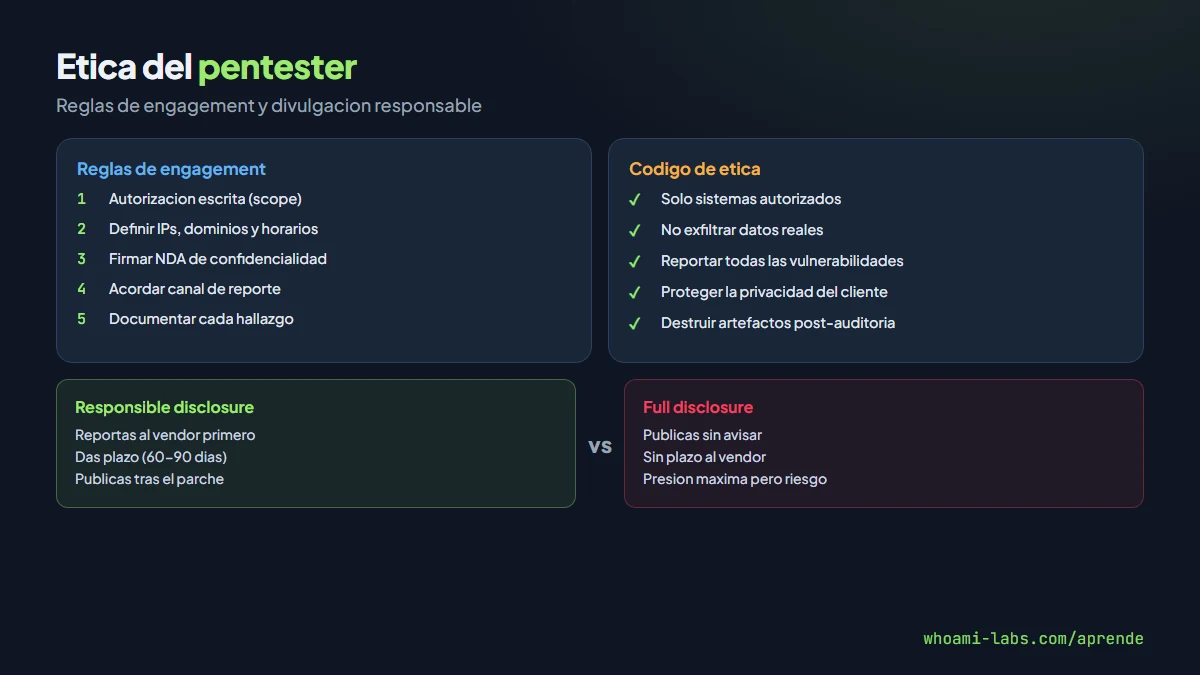
La ética del pentester va más allá de cumplir la ley. Es un código profesional que te distingue como alguien de confianza.
- Nunca accedas a un sistema sin autorización escrita, sin excepciones. Un permiso verbal no te protege legalmente.
- Mantén el scope en todo momento. Si durante el test descubres un sistema fuera del scope que parece vulnerable, no lo toques. Repórtalo al cliente y pide que amplíe el scope si quiere que lo pruebes.
- No exfiltres datos reales. Si encuentras una base de datos con información de clientes, documenta que existe y es accesible, pero no copies los datos. Un hash o una captura parcial censurada es suficiente como evidencia.
- Usa el responsible disclosure siempre que encuentres una vulnerabilidad en un producto o servicio fuera de un contrato. Contacta al fabricante, dale un plazo razonable (entre 60 y 90 días es el estándar de la industria) y publica solo después de que el parche esté disponible.
- Protege la información del cliente como si fuera tuya. Cifra los informes, usa canales seguros para comunicarte y destruye los artefactos cuando termines.
- Si participas en un programa de bug bounty, lee las reglas completas antes de empezar. Cada programa define su propio scope, sus exclusiones y sus reglas de reporte. Saltarse una regla puede invalidar tu reporte y provocar acciones legales.
Errores comunes de principiante#
- Pensar que si no causas daño no es delito. En la mayoría de países, el acceso no autorizado es delito por sí mismo, independientemente de que causes daño o no. Mirar sin tocar sigue siendo ilegal si no tienes permiso.
- Escanear sistemas de terceros sin autorización. Hacer un nmap contra la web de una empresa para practicar es ilegal. Usa laboratorios locales o plataformas autorizadas como los labs de whoami-labs o Hack The Box.
- Confundir bug bounty con permiso total. Un programa de bug bounty solo te autoriza dentro de su scope y sus reglas. Si el programa dice que no pruebes el login con fuerza bruta, no lo hagas, aunque sepas que funcionaría.
- Publicar vulnerabilidades sin avisar al fabricante. Hacer full disclosure de una vulnerabilidad sin dar tiempo al fabricante para parchear pone en riesgo a todos los usuarios del producto. El responsible disclosure es la práctica estándar.
- No documentar el permiso. Si solo tienes un email informal o un mensaje de chat diciendo que tienes permiso, puede no ser suficiente ante un tribunal. Insiste en un documento formal firmado.
- Asumir que las leyes de tu país te protegen si atacas un servidor en otro país. Si el servidor está en Estados Unidos y tú estás en Colombia, las leyes de ambos países aplican. El Convenio de Budapest facilita la cooperación entre países para perseguir estos casos.
Preguntas frecuentes#
Si encuentro una vulnerabilidad por accidente, puedo reportarla#
Depende de cómo la encontraste. Si estabas navegando normalmente y la URL te reveló datos de otros usuarios, puedes reportarla de forma responsable contactando al fabricante. Pero no intentes explotarla más allá de lo necesario para confirmar que existe. Documenta lo mínimo y contacta al responsable del sistema.
Los programas de bug bounty me protegen legalmente#
Sí, siempre que actúes dentro de las reglas del programa. La mayoría de programas incluyen una cláusula de "safe harbor" que te protege de acciones legales mientras respetes el scope y las condiciones. Si te sales del scope, pierdes esa protección.
Puedo practicar hacking en mi propia red#
Sí. Tus propios equipos, tus propias máquinas virtuales y tu propia red son completamente legales para practicar. De hecho, montar un laboratorio local con VirtualBox y máquinas vulnerables es la forma recomendada de aprender. La lección de virtualización y laboratorio de este mismo bloque te explica cómo hacerlo.
Qué diferencia hay entre responsible disclosure y full disclosure#
En el responsible disclosure, contactas al fabricante primero, le das un plazo para parchear (normalmente entre 60 y 90 días) y publicas después. En el full disclosure, publicas la vulnerabilidad de inmediato sin avisar al fabricante. La comunidad de seguridad favorece ampliamente el responsible disclosure porque protege a los usuarios mientras se desarrolla el parche.
Necesito una certificación para hacer pentesting legal#
No es un requisito legal, pero sí profesional. Certificaciones como CEH (Certified Ethical Hacker), OSCP (Offensive Security Certified Professional) o eJPT (eLearnSecurity Junior Penetration Tester) demuestran competencia y dan confianza al cliente. Muchas empresas las exigen antes de contratarte para una auditoría.
Qué pasa si durante un pentest encuentro evidencia de un delito#
Es una situación delicada. Si durante una auditoría legítima encuentras evidencia de actividad criminal (por ejemplo, alguien que ya comprometió el sistema antes que tú), debes informar inmediatamente al cliente a través del canal de emergencia acordado en las reglas de engagement. No borres ni modifiques nada. El cliente decidirá si contacta a las autoridades.
Resumen#
- El hacking sin autorización es delito en prácticamente todos los países, independientemente de la intención o el daño causado.
- Las leyes principales incluyen la CFAA en Estados Unidos, el Convenio de Budapest a nivel internacional, el artículo 197 bis del Código Penal en España y la Ley 1273 en Colombia.
- La autorización escrita, el scope definido, el NDA y las reglas de engagement son los pilares del pentesting legal.
- El responsible disclosure es el estándar ético para reportar vulnerabilidades: avisar al fabricante, dar plazo y publicar después del parche.
- Los programas de bug bounty son la vía más accesible para empezar a hacer hacking ético de forma legal.
- Practica siempre en entornos autorizados: tus propias máquinas virtuales, laboratorios de plataformas como whoami-labs o programas de bug bounty con safe harbor.