Tipos de hackers y roles profesionales: qué es, cómo funciona y por qué importa
· 12 min de lectura
Guía completa sobre los tipos de hackers (white hat, black hat, grey hat, hacktivista, state-sponsored), los roles profesionales de ciberseguridad (pentester, red teamer, blue teamer, SOC analyst, bug bounty hunter) y la diferencia entre seguridad ofensiva y defensiva.
Es la octava lección de la Tanda 12 de /aprende. Cuando escuchas la palabra "hacker", probablemente piensas en alguien con una sudadera frente a una pantalla llena de código verde. Pero la realidad es que hay muchos tipos de hackers con motivaciones muy diferentes, y la ciberseguridad como profesión tiene docenas de roles especializados con responsabilidades muy distintas.
En esta lección vamos a clasificar los tipos de hackers que existen, entender qué los diferencia y, lo más importante, explorar los roles profesionales legítimos que puedes desempeñar en ciberseguridad. Si estás empezando y no sabes si quieres dedicarte al ataque (ofensivo), a la defensa (defensivo) o a algo intermedio, esta lección te ayudará a orientarte.
La ciberseguridad es un campo profesional legítimo con alta demanda y buenos salarios. Todo lo que describimos aquí se refiere a actividades autorizadas y legales. Si te interesa el lado ofensivo, los programas de bug bounty y los laboratorios como los de whoami-labs te permiten practicar sin riesgo legal.
Qué es un hacker#
Un hacker, en su definición más amplia, es alguien que entiende un sistema lo suficientemente bien como para usarlo de formas no previstas por sus creadores. Eso puede significar muchas cosas: encontrar una vulnerabilidad en una aplicación web, optimizar un script para que corra diez veces más rápido, o descubrir que un electrodoméstico "inteligente" envía datos sin cifrar a un servidor en otro país.
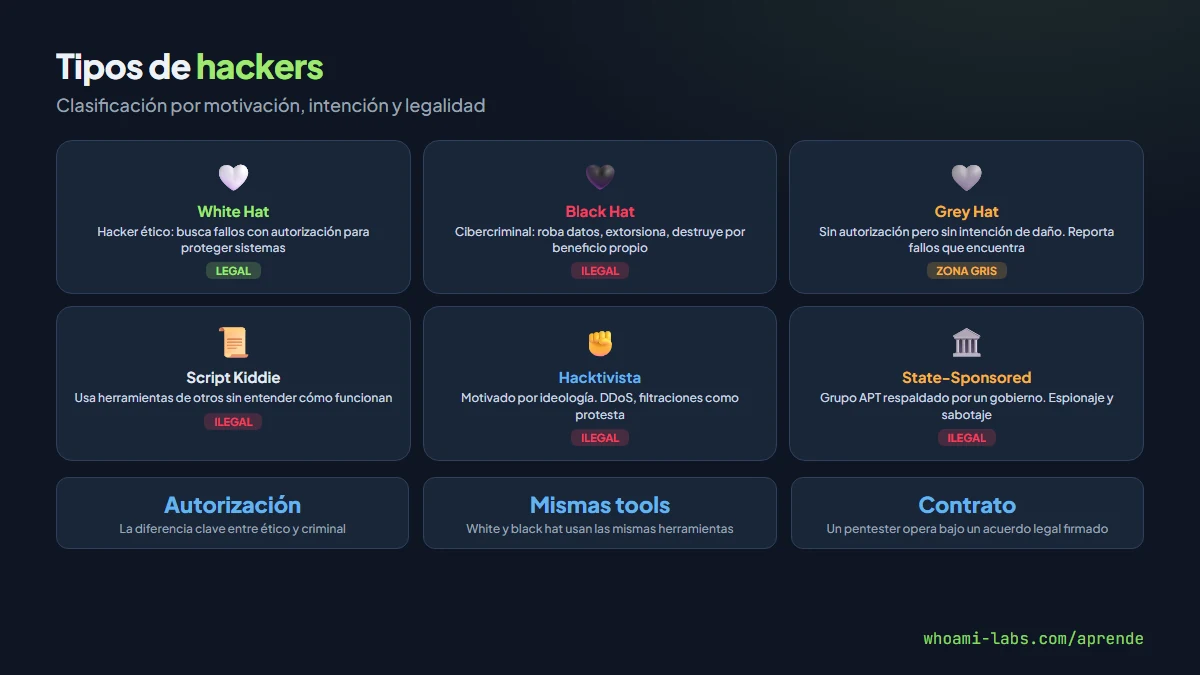
Lo que diferencia a los tipos de hackers no es su nivel técnico, sino su motivación y si tienen autorización para hacer lo que hacen. Un pentester profesional y un cibercriminal pueden usar las mismas herramientas y técnicas, pero uno tiene un contrato firmado que le autoriza a atacar un sistema, y el otro está cometiendo un delito.
Por qué es importante#
Entender los tipos de hackers te ayuda a situar las amenazas en contexto. No es lo mismo defender tu red contra un script kiddie que corre herramientas automáticas sin entenderlas, que contra un grupo APT respaldado por un gobierno con recursos ilimitados. La estrategia de defensa cambia radicalmente según el adversario.
Entender los roles profesionales es igual de importante, especialmente si estás considerando una carrera en ciberseguridad. El campo es mucho más amplio de lo que parece: no todo el mundo necesita ser un pentester que rompe cosas. Hay roles defensivos, analíticos, de cumplimiento normativo y de gestión que son igual de fundamentales. Saber qué opciones tienes te permitirá elegir el camino que mejor se adapte a tus habilidades e intereses.
Conceptos clave#
| Tipo de hacker | Motivación | Legalidad | Ejemplo |
|---|---|---|---|
| White hat | Proteger sistemas, encontrar fallos para corregirlos | Legal (con autorización) | Pentester con contrato, bug bounty hunter |
| Black hat | Beneficio propio, robo, extorsión, daño | Ilegal | Cibercriminal que roba datos o despliega ransomware |
| Grey hat | Encuentra fallos sin autorización pero los reporta | Zona gris legal | Investigador que publica vulnerabilidades sin permiso |
| Script kiddie | Curiosidad, ego, diversión | Generalmente ilegal | Descarga herramientas sin entender qué hacen |
| Hacktivista | Ideología política o social | Ilegal en la mayoría de casos | Anonymous, operaciones DDoS de protesta |
| State-sponsored (APT) | Espionaje, sabotaje, intereses nacionales | Ilegal internacionalmente pero respaldado por el estado | APT28 (Fancy Bear), APT41, Equation Group |
Script kiddie#
Un script kiddie es alguien que usa herramientas de hacking creadas por otros sin entender cómo funcionan. Descarga un exploit de GitHub, lo ejecuta contra un objetivo y, si funciona, se atribuye el mérito. Si no funciona, no sabe por qué. Parece inofensivo, pero un script kiddie con una herramienta potente puede causar daño real. También es el punto de partida de muchas personas: la clave es evolucionar de "ejecutar herramientas" a "entender sistemas".
Hacktivista#
Los hacktivistas usan técnicas de hacking para promover una causa política o social. Los ataques DDoS contra empresas, las filtraciones de documentos y las desfiguraciones de sitios web son sus tácticas habituales. Aunque la motivación pueda ser comprensible, las acciones son ilegales y los hacktivistas identificados suelen ser procesados.
State-sponsored (APT)#
Los grupos APT (Advanced Persistent Threat) son equipos de hackers financiados y dirigidos por gobiernos. Tienen recursos prácticamente ilimitados, desarrollan zero-days propios y realizan operaciones de espionaje, sabotaje y robo de propiedad intelectual que duran meses o años. Entre los más conocidos: APT28 y APT29 (Rusia), APT41 (China), Lazarus Group (Corea del Norte) y Equation Group (vinculado a la NSA).
Cómo funciona#
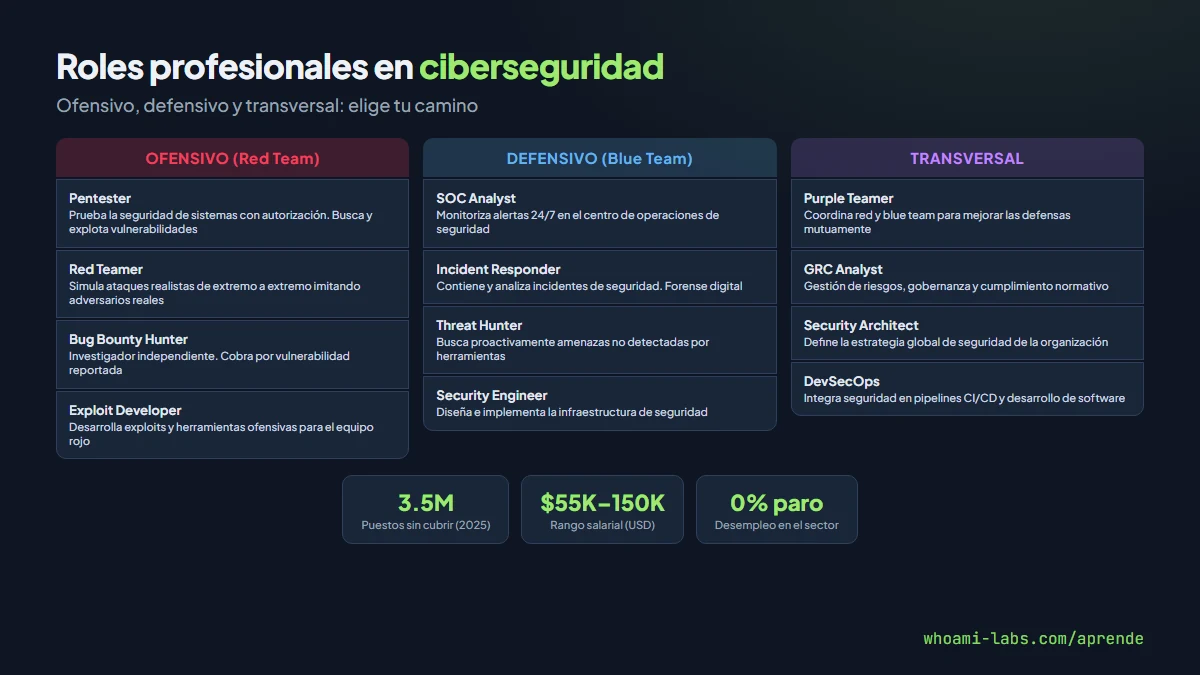
Ahora vamos a la parte que probablemente más te interesa: los roles profesionales legítimos en ciberseguridad. Los dividimos en dos grandes familias: ofensivos (atacar para encontrar fallos) y defensivos (proteger y responder).
Roles ofensivos (Red Team)#
El pentester (penetration tester) es el profesional que prueba la seguridad de sistemas, aplicaciones y redes intentando vulnerarlos, siempre con autorización escrita. Un día típico puede incluir: escanear puertos, buscar vulnerabilidades web, explotar un servidor y escribir un informe detallado con hallazgos y recomendaciones. Herramientas comunes: Burp Suite, Nmap, Metasploit, herramientas de scripting propio.
El red teamer va un paso más allá del pentester. Simula ataques realistas de extremo a extremo, imitando las tácticas, técnicas y procedimientos (TTPs) de adversarios reales. Mientras el pentester busca vulnerabilidades técnicas, el red teamer simula toda la cadena de ataque: phishing inicial, movimiento lateral, escalada de privilegios, exfiltración de datos. Los ejercicios de red team pueden durar semanas.
El bug bounty hunter es un investigador independiente que busca vulnerabilidades en los sistemas de empresas que tienen programas de recompensas. Trabaja por su cuenta, elige qué programas atacar y cobra por cada vulnerabilidad válida que reporte. Es un camino freelance con potencial de ingresos alto pero irregular.
Roles defensivos (Blue Team)#
El SOC analyst (Security Operations Center analyst) es el vigía permanente. Trabaja en un centro de operaciones de seguridad monitorizando alertas de seguridad 24/7, investigando eventos sospechosos y escalando incidentes. Es el primer respondedor ante un ataque. Herramientas comunes: SIEM (Splunk, Microsoft Sentinel, Elastic), EDR, firewalls.
El incident responder (respondedor de incidentes) entra en acción cuando el ataque ya ha ocurrido. Su trabajo es contener el daño, investigar qué pasó (análisis forense), eliminar la amenaza y coordinar la recuperación. Es un rol de alta presión que requiere calma, método y capacidad para tomar decisiones rápidas.
El threat hunter (cazador de amenazas) busca proactivamente actividad maliciosa que las herramientas automáticas no han detectado. En lugar de esperar alertas, formula hipótesis ("¿podría haber un atacante usando PowerShell para moverse lateralmente?") y las investiga usando logs y telemetría. Es un rol que requiere creatividad y conocimiento profundo de las tácticas de los atacantes.
Roles transversales#
El security engineer diseña e implementa la infraestructura de seguridad: firewalls, sistemas de detección, políticas de acceso, cifrado, etc. Es el arquitecto que construye las defensas antes de que lleguen los ataques.
El GRC analyst (Governance, Risk, and Compliance) gestiona el cumplimiento normativo: asegura que la organización cumpla con regulaciones como GDPR, ISO 27001, PCI DSS, SOC 2. No es un rol técnico puro, pero requiere entender la tecnología para evaluar riesgos y controles. Es ideal para personas con perfil híbrido entre tecnología y gestión.
Diferencia entre seguridad ofensiva y defensiva:

OFENSIVA (Red Team)              DEFENSIVA (Blue Team)
- Pentester                      - SOC Analyst
- Red Teamer                     - Incident Responder
- Bug Bounty Hunter              - Threat Hunter
- Exploit Developer              - Security Engineer
                                 - GRC Analyst

INTERMEDIA (Purple Team)
- Combina ataque y defensa
- El red team ataca, el blue team defiende
- El purple team coordina y asegura que ambos aprendan del otro
Ejemplos prácticos#
Paso 1: Identifica qué perfil te atrae#
Hazte estas preguntas para orientar tu camino.
Si disfrutas resolviendo puzzles, encontrando fallos en sistemas y la idea de "romper cosas" de forma controlada te entusiasma, el lado ofensivo (pentesting, red team, bug bounty) puede ser para ti.
Si prefieres proteger, monitorizar, investigar incidentes y la satisfacción de saber que una red está segura gracias a tu trabajo, el lado defensivo (SOC, incident response, threat hunting) es tu terreno.
Si te interesa más la estrategia, la gestión de riesgos y asegurar que las organizaciones cumplan normativas, el GRC (Governance, Risk and Compliance) es una opción sólida con excelente proyección.
Paso 2: Explora los recursos de cada rol#
Para aprender sobre seguridad ofensiva:
- TryHackMe (tryhackme.com) - Rutas guiadas para principiantes
- HackTheBox (hackthebox.com) - Máquinas para practicar pentesting
- whoami-labs.com/laboratorios - Labs en español con guías

Para aprender sobre seguridad defensiva:
- LetsDefend (letsdefend.io) - Simulador de SOC
- CyberDefenders (cyberdefenders.org) - Retos de Blue Team
- Security Blue Team (securityblue.team) - Certificaciones defensivas
Paso 3: Investiga certificaciones#
Las certificaciones validan tus conocimientos y son frecuentemente requisito en ofertas de trabajo.
Certificaciones por rol:
- Pentester:      eJPT (INE), OSCP (OffSec), CEH (EC-Council)
- Red Teamer:     CRTO (Zero-Point), OSEP (OffSec)
- SOC Analyst:    CompTIA Security+, BTL1 (Security Blue Team)
- Incident Resp:  GCIH (SANS), ECIH (EC-Council)
- GRC:            CISA, CISM (ISACA), ISO 27001 Lead Auditor
Qué puedes hacer con esto#
| Rol | Salario estimado (USD anual, EE.UU.) | Demanda |
|---|---|---|
| SOC Analyst (nivel 1) | 55.000 - 75.000 | Muy alta, entrada más accesible |
| Pentester junior | 65.000 - 90.000 | Alta, requiere habilidades demostrables |
| Security Engineer | 90.000 - 130.000 | Alta, requiere experiencia |
| Red Teamer | 100.000 - 150.000 | Media, rol especializado |
| Threat Hunter | 95.000 - 140.000 | Creciente |
| Bug Bounty Hunter (top) | Variable (50.000 - 500.000+) | Freelance, competitivo |
| GRC Analyst | 70.000 - 110.000 | Alta, especialmente en sectores regulados |
Buenas prácticas#
Si estás empezando en ciberseguridad, estas recomendaciones te ahorrarán tiempo y frustración.
- No intentes ser todo a la vez. Elige un área (ofensiva, defensiva, GRC) y profundiza. Ya habrá tiempo de expandir.
- Practica en entornos legales. Laboratorios como TryHackMe, HackTheBox y whoami-labs están diseñados para eso. Nunca practiques contra sistemas que no te pertenecen o para los que no tienes autorización escrita.
- Aprende los fundamentos antes de especializarte. Redes (TCP/IP, DNS, HTTP), sistemas operativos (Linux y Windows) y al menos un lenguaje de scripting (Python o Bash) son requisitos transversales a casi todos los roles.
- Construye un portfolio. Escribe writeups de tus laboratorios, contribuye en CTFs, crea un blog técnico. Los empleadores valoran la evidencia de habilidades prácticas tanto o más que las certificaciones.
- Conéctate con la comunidad. Discord, Twitter/X, conferencias locales (BSides), comunidades en español como la de whoami-labs. El networking es clave para encontrar oportunidades.
Errores comunes de principiante#
- Creer que solo existe el pentesting. La seguridad ofensiva es la más visible, pero los roles defensivos tienen igual o mayor demanda y a menudo son más estables y mejor pagados.
- Subestimar la parte defensiva. Un SOC analyst o un incident responder necesita conocer las mismas técnicas que un atacante, además de saber cómo detectarlas y responder. No es un rol "menor".
- Obsesionarse con las certificaciones antes de tener base. Una certificación sin conocimiento real detrás no engaña a nadie en una entrevista técnica. Primero aprende, luego certifica.
- No entender que todos los roles requieren aprender continuamente. Los ataques evolucionan cada semana. Si dejas de aprender, en seis meses estás desactualizado.
- Pensar que ser grey hat es aceptable. Hackear un sistema sin autorización y luego reportar la vulnerabilidad sigue siendo ilegal en la mayoría de jurisdicciones. Un grey hat puede enfrentarse a cargos penales aunque su intención fuera buena.
Preguntas frecuentes#
¿Necesito un título universitario para trabajar en ciberseguridad?#
No es estrictamente necesario, aunque ayuda. Muchas empresas valoran certificaciones, experiencia práctica demostrable (CTFs, bug bounties, writeups) y habilidades técnicas por encima del título. Dicho esto, un grado en informática o ingeniería te da fundamentos sólidos que aceleran el aprendizaje. El campo es meritocrático: si demuestras que sabes, la puerta se abre.
¿Qué rol tiene la barrera de entrada más baja?#
El SOC Analyst de nivel 1 es generalmente el rol de entrada más accesible. Requiere conocimientos básicos de redes, sistemas operativos y herramientas SIEM. Con una certificación como CompTIA Security+ y algo de práctica en plataformas como LetsDefend, puedes empezar a buscar tu primera posición.
¿Es posible vivir del bug bounty?#
Sí, pero es extremadamente competitivo. Los top hunters ganan cientos de miles de dólares al año, pero la mediana es mucho más baja. La mayoría de investigadores que viven del bug bounty lo combinan con consultoría o empleo a tiempo parcial. Es un camino viable si tienes habilidades excepcionales y consistencia, pero no es una fuente de ingresos estable para la mayoría.
¿Qué es purple team?#
Purple team es la integración de seguridad ofensiva y defensiva. En un ejercicio de purple team, el equipo rojo (atacante) y el equipo azul (defensor) trabajan juntos en tiempo real. El rojo ejecuta un ataque, el azul intenta detectarlo, y ambos discuten los resultados para mejorar las defensas. Es una práctica cada vez más común en organizaciones maduras.
¿Un hacker ético puede usar las mismas herramientas que un criminal?#
Sí, y de hecho las usa. Nmap, Burp Suite, Metasploit, Cobalt Strike, BloodHound: todas son herramientas legítimas que usan tanto pentesters como cibercriminales. La diferencia no está en las herramientas, sino en la autorización y la intención. Un pentester tiene un contrato que le autoriza a usar esas herramientas contra un objetivo específico, en un alcance definido y durante un periodo acordado.
Resumen#
- Los hackers se clasifican por su motivación y autorización: white hat (ético, autorizado), black hat (criminal), grey hat (sin autorización pero sin intención maliciosa), script kiddie, hacktivista y state-sponsored (APT).
- La ciberseguridad profesional se divide en roles ofensivos (pentester, red teamer, bug bounty hunter), defensivos (SOC analyst, incident responder, threat hunter, security engineer) y transversales (GRC analyst).
- La diferencia fundamental entre un hacker ético y un criminal es la autorización escrita y la intención.
- Todos los roles requieren una base sólida en redes, sistemas operativos y al menos un lenguaje de scripting.
- El campo tiene alta demanda, buenos salarios y múltiples caminos de entrada según tus intereses y habilidades.