Historia del hacking ético: qué es, cómo funciona y por qué importa
· 15 min de lectura
Recorrido histórico desde el phone phreaking de los años 60 hasta el bug bounty moderno: Cap'n Crunch, Kevin Mitnick, el gusano Morris, Stuxnet, Anonymous y la evolución del hacking ético como profesión legítima.
Es la séptima lección de la Tanda 12 de /aprende. La palabra "hacker" aparece en noticias, películas y series con un aura de misterio. Pero la historia real del hacking es mucho más rica y matizada que lo que Hollywood muestra. Es una historia de curiosidad, de explorar sistemas para entender cómo funcionan, de abusos que cambiaron leyes, y de cómo la sociedad acabó reconociendo que necesita personas que piensen como atacantes para defenderse.
Esta lección te lleva desde los primeros phreakers que manipulaban la red telefónica en los años 60, pasando por los hackers más famosos de los 80 y 90, hasta los programas de bug bounty que hoy pagan millones a investigadores de seguridad. Entender de dónde viene esta disciplina te ayudará a entender hacia dónde va y cuál puede ser tu lugar en ella.
Esta lección es histórica y cultural. No se describe ninguna técnica para replicar. Los eventos que leerás ocurrieron en un contexto legal y tecnológico diferente al actual. Hoy, cualquier actividad ofensiva sin autorización escrita es ilegal. La historia del hacking nos enseña tanto de los errores como de los aciertos.
Qué es el hacking#
Antes de hablar de historia, aclaremos qué significa realmente "hacking". En su sentido original, un hack es una solución ingeniosa a un problema técnico. El término nació en el MIT (Massachusetts Institute of Technology) en los años 50 y 60, donde los miembros del Tech Model Railroad Club llamaban "hacks" a las modificaciones creativas que hacían a los sistemas de control de sus trenes eléctricos.
Un hacker, en esta definición original, es alguien que entiende un sistema lo suficientemente bien como para usarlo de formas que sus creadores no anticiparon. No tiene nada que ver con delitos: es curiosidad técnica en estado puro. Con el tiempo, la palabra adquirió connotaciones negativas en los medios, pero la comunidad de seguridad sigue distinguiendo entre usar esas habilidades para proteger (hacking ético) y usarlas para dañar (crimen informático).
Por qué es importante#
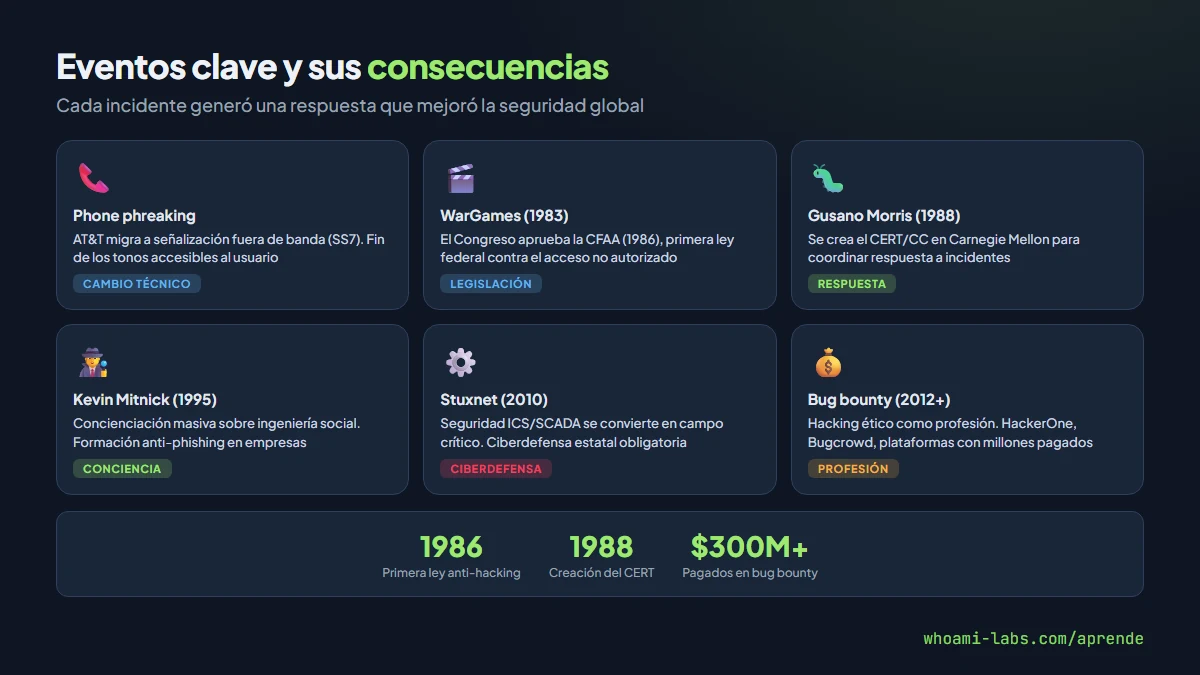
Conocer la historia del hacking importa por varias razones. Primero, porque los ataques de ayer explican las defensas de hoy: muchas de las medidas de seguridad que damos por sentadas (firewalls, antivirus, cifrado obligatorio, programas de bug bounty) surgieron como respuesta directa a incidentes históricos. Segundo, porque te da perspectiva: los problemas que enfrentamos hoy (ransomware, ataques a infraestructura crítica, ingeniería social) no son nuevos en esencia, solo en escala. Y tercero, porque entender la evolución del hacking ético como profesión te muestra que hay un camino legítimo, legal y bien pagado para las personas con mentalidad hacker.
Conceptos clave#
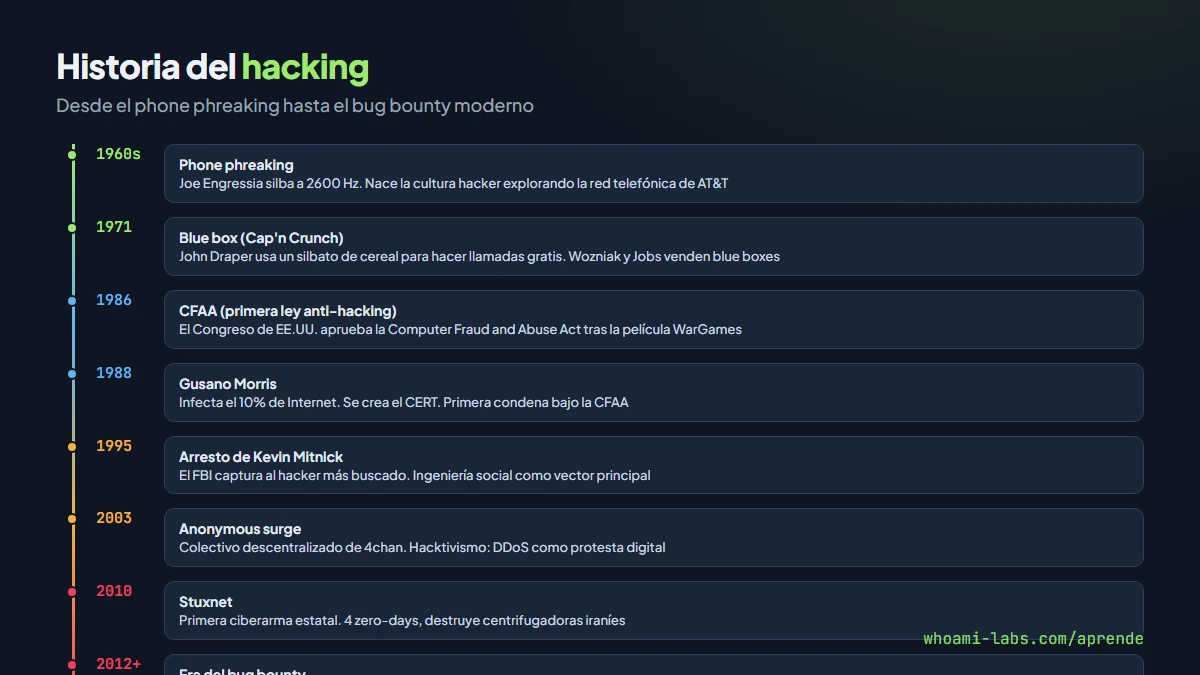
| Época | Evento clave | Impacto |
|---|---|---|
| 1960s-1970s | Phone phreaking | Primer movimiento hacker organizado, exploración de redes telefónicas |
| 1980s | Primeros hackers informáticos | Leyes anti-hacking (CFAA 1986), conciencia del riesgo |
| 1988 | Gusano Morris | Primer incidente masivo de Internet, creación del CERT |
| 1990s | Kevin Mitnick y era de los cibercriminales | Ingeniería social como vector principal, cacerías del FBI |
| 2000s | Anonymous y hacktivismo | Hackers como actores políticos, DDoS como protesta digital |
| 2010 | Stuxnet | Primera ciberarma estatal conocida, hacking como instrumento geopolítico |
| 2010s-hoy | Bug bounty y hacking ético | Profesionalización, HackerOne y Bugcrowd, millones pagados a investigadores |
Cómo funciona#
Vamos a recorrer las etapas principales de la historia del hacking, década por década.
Los phreakers: los primeros hackers (1960s-1970s)#
Antes de que existiera Internet como la conocemos, existía la red telefónica. Y los phreakers fueron los primeros en hackearla.
En 1957, un chico ciego de siete años llamado Joe Engressia descubrió que podía silbar a una frecuencia de 2600 Hz y obtener acceso a funciones internas de la red telefónica de AT&T. La red usaba tonos de frecuencia específica para controlar las llamadas, y esa frecuencia, 2600 Hz, era la señal de "línea libre".
John Draper, conocido como Cap'n Crunch, descubrió en 1971 que un silbato que venía de regalo en las cajas de cereal Cap'n Crunch emitía exactamente a 2600 Hz. Con él podía hacer llamadas de larga distancia gratis manipulando el sistema de señalización de AT&T. Draper y otros phreakers construyeron dispositivos electrónicos llamados blue boxes que generaban los tonos necesarios para controlar la red.
Phreaking: cómo funcionaba la blue box

1. Descuelgas el teléfono y marcas un número gratuito (800)
2. La blue box emite un tono de 2600 Hz → la red cree que la línea está libre
3. Emites tonos de multifrecuencia (MF) → la red los interpreta como un número destino
4. Resultado: llamada de larga distancia gratuita, la red no la factura

Frecuencia clave: 2600 Hz (control de señalización in-band de AT&T)
Un dato curioso: Steve Wozniak y Steve Jobs, los fundadores de Apple, construyeron y vendieron blue boxes cuando eran adolescentes. Wozniak ha dicho que sin la experiencia de construir blue boxes, Apple no habría existido.
Los primeros hackers informáticos (1980s)#
Con la llegada de los ordenadores personales y los módems, una nueva generación de hackers migró de la red telefónica a las redes de datos. Grupos como Legion of Doom (LOD) y Masters of Deception (MOD) en Estados Unidos exploraban sistemas Unix, redes X.25 y mainframes.
En 1983, la película WarGames popularizó la imagen del hacker adolescente que casi provoca una guerra nuclear desde su dormitorio. Aunque era ficción, la película tuvo un impacto real: el Congreso de Estados Unidos, preocupado por la posibilidad de que algo así pudiera ocurrir, aprobó en 1986 la Computer Fraud and Abuse Act (CFAA), la primera ley federal contra el hacking.
Kevin Mitnick: el ingeniero social (1990s)#
Kevin Mitnick es probablemente el hacker más famoso de la historia, y su caso ilustra perfectamente el poder de la ingeniería social. Mitnick no era el mejor programador ni el mejor técnico, pero era un maestro manipulando personas para obtener información.
Entre 1979 y 1995, Mitnick se infiltró en sistemas de empresas como Nokia, Motorola, Sun Microsystems y Fujitsu. Su método favorito: llamar a empleados haciéndose pasar por compañeros de trabajo o técnicos de soporte y convencerlos de darle contraseñas o acceso. El FBI lo persiguió durante años hasta arrestarlo en 1995. Pasó cinco años en prisión, ocho meses de ellos en confinamiento solitario porque un juez creyó que podía lanzar misiles nucleares silbando a un teléfono (una exageración absurda que refleja el miedo de la época).
Tras su liberación, Mitnick se convirtió en consultor de seguridad y fundó Mitnick Security Consulting. Su caso demostró que la ingeniería social es a menudo más efectiva que cualquier exploit técnico.
El gusano Morris: el primer gran incidente de Internet (1988)#
El 2 de noviembre de 1988, Robert Tappan Morris, un estudiante de posgrado de la Universidad de Cornell, lanzó lo que se considera el primer gusano de Internet. El programa no estaba diseñado para causar daño, sino para medir el tamaño de Internet. Pero un error en su código hizo que se replicara sin control: un ordenador podía infectarse múltiples veces, consumiendo todos sus recursos hasta dejarlo inutilizable.
El gusano Morris en números:
- Infectó aproximadamente 6.000 ordenadores (el 10% de Internet en 1988)
- Explotaba vulnerabilidades en sendmail, fingerd y contraseñas débiles
- Daño estimado: entre 100.000 y 10 millones de dólares de la época
- Consecuencia directa: creación del CERT (Computer Emergency Response Team)
- Morris fue el primer condenado bajo la CFAA (1986)
El gusano Morris tuvo una consecuencia positiva enorme: hizo que el gobierno y la academia tomaran en serio la seguridad informática. El CERT/CC (Coordination Center) se creó en la Universidad Carnegie Mellon para coordinar la respuesta a incidentes de seguridad, y sigue operativo hoy.
Kevin Poulsen: el hacker que ganó un Porsche#
Kevin Poulsen, conocido como Dark Dante, combinaba habilidades de phreaking y hacking de una manera única. En 1990, manipuló las líneas telefónicas de la emisora de radio KIIS-FM de Los Ángeles para ser el llamante número 102 y ganar un Porsche 944 S2. Poulsen controlaba las 25 líneas telefónicas de la emisora, bloqueando a todos los demás llamantes. También hackeó sistemas del FBI y del ejército de Estados Unidos.
Fue arrestado en 1991 y pasó cinco años en prisión. Tras su liberación, se reinventó completamente como periodista de seguridad. Fue editor senior de Wired y realizó investigaciones de periodismo de datos, incluyendo una que usó datos de MySpace para identificar a más de 744 depredadores sexuales registrados. Su transformación es uno de los ejemplos más claros de cómo las habilidades de hacking pueden redirigirse hacia el bien.
Anonymous y el hacktivismo (2000s-2010s)#
Anonymous surgió en los foros de 4chan alrededor de 2003 como un colectivo descentralizado sin líder definido. Sus miembros, identificados por la máscara de Guy Fawkes, llevaron a cabo operaciones de hacktivismo: ataques DDoS, filtraciones de datos y desfiguraciones de sitios web contra organizaciones que consideraban injustas.
Entre sus operaciones más conocidas están la Operación Payback (2010), un ataque DDoS contra PayPal, Visa y Mastercard después de que estas empresas cortaran los pagos a WikiLeaks, y la Operación Tunisia (2011), en apoyo a las protestas de la Primavera Árabe.
Anonymous demostró que el hacking podía usarse como herramienta de protesta política, pero también planteó debates éticos complejos: un ataque DDoS contra una empresa legítima es un delito, aunque la motivación sea la protesta. Varios miembros de Anonymous fueron identificados y procesados por el FBI y otras agencias.
Stuxnet: la primera ciberarma (2010)#
Stuxnet cambió las reglas del juego. Descubierto en 2010, fue un gusano informático extremadamente sofisticado diseñado para sabotear las centrifugadoras de enriquecimiento de uranio de Irán en la planta de Natanz. Se cree que fue desarrollado conjuntamente por Estados Unidos e Israel (aunque ninguno lo ha confirmado oficialmente).
Stuxnet: datos técnicos
- Usaba cuatro vulnerabilidades zero-day de Windows (algo sin precedentes)
- Se propagaba vía USB y redes locales
- Objetivo: controladores Siemens S7-300 que operaban centrifugadoras
- Efecto: alteraba la velocidad de las centrifugadoras mientras reportaba datos normales
- Destruyó aproximadamente 1.000 centrifugadoras de uranio
- Primer malware conocido diseñado para causar daño físico
Stuxnet inauguró la era de las ciberarmas estatales. Demostró que un ataque informático podía causar destrucción física real en infraestructura crítica, y que los estados-nación estaban dispuestos a invertir recursos enormes en capacidades de hacking ofensivo.
Ejemplos prácticos#
No necesitas hackear nada para aplicar lo que has aprendido en esta lección. Lo que sí puedes hacer es investigar y analizar por tu cuenta.
Paso 1: Investiga un incidente histórico#
Elige uno de los incidentes mencionados en esta lección y búscalo en fuentes como la base de datos de MITRE ATT&CK, artículos de Wired o documentos académicos. Intenta responder: qué vulnerabilidad se explotó, qué impacto tuvo y qué medida defensiva surgió como consecuencia.
Paso 2: Consulta la línea de tiempo de CVE#
Visita cve.mitre.org y busca vulnerabilidades históricas. Observa cómo el número de CVE registrados por año ha crecido exponencialmente, reflejando la expansión de la superficie de ataque y la madurez de la comunidad de seguridad.
Paso 3: Explora programas de bug bounty#
Visita plataformas como HackerOne (hackerone.com/bug-bounty-programs) y Bugcrowd (bugcrowd.com/programs) para ver qué empresas tienen programas activos, qué pagan y qué tipo de vulnerabilidades buscan.
Qué puedes hacer con esto#
| Conocimiento | Aplicación |
|---|---|
| Historia del phreaking | Entender que los sistemas de señalización (in-band vs out-of-band) siguen siendo un vector de ataque |
| Caso Mitnick | Comprender que la ingeniería social es el vector más efectivo, ayer y hoy |
| Gusano Morris | Entender la importancia de parchear vulnerabilidades y limitar la propagación |
| Stuxnet | Reconocer que la ciberseguridad de infraestructura crítica (ICS/SCADA) es un campo vital |
| Bug bounty | Saber que existe un camino profesional legítimo y rentable para encontrar vulnerabilidades |
| Hacktivismo | Comprender las implicaciones éticas y legales de cualquier acción ofensiva |
Buenas prácticas#
La historia del hacking nos deja lecciones claras que puedes aplicar como principiante.
- Aprende de los errores de otros. Cada incidente histórico revela un patrón: una vulnerabilidad técnica combinada con un error humano. Estudiar estos patrones te hace mejor profesional.
- La ingeniería social no es solo historia. Sigue siendo el vector de ataque número uno. Aprende a reconocerla y a protegerte.
- Siempre opera con autorización escrita. La diferencia entre un pentester y un criminal es un contrato firmado. Kevin Mitnick fue a la cárcel por hacer lo mismo que hoy hacen los pentesters, pero sin permiso.
- El conocimiento ofensivo requiere responsabilidad. Saber cómo funcionan los ataques te da poder, pero también responsabilidad ética y legal.
- Mantente actualizado. La historia del hacking no se detuvo: cada semana hay nuevos incidentes, nuevas técnicas y nuevas defensas. Sigue fuentes como Krebs on Security, The Hacker News y Darknet Diaries.
Errores comunes de principiante#
- Creer que los hackers famosos eran genios inalcanzables. La mayoría empezó como personas curiosas que leían documentación y experimentaban. La habilidad se construye con práctica, no con talento innato.
- Romantizar la actividad ilegal. Las películas muestran el hacking como algo glamoroso, pero la realidad es que los hackers criminales terminan en la cárcel, con antecedentes penales y carreras destruidas. Kevin Mitnick pasó cinco años preso. Kevin Poulsen, cinco. Los miembros de Anonymous identificados fueron procesados.
- Pensar que la ingeniería social es un truco menor. Es el vector de ataque más efectivo de la historia y sigue siéndolo. No necesitas un zero-day si puedes convencer a alguien de darte su contraseña.
- Ignorar el marco legal. Las leyes de delitos informáticos son estrictas en la mayoría de países. En España, el artículo 197 del Código Penal castiga el acceso no autorizado a sistemas. En América Latina, Colombia (Ley 1273), México (artículo 211 bis del Código Penal Federal) y Argentina (Ley 26.388) tienen legislación similar.
- No explorar los caminos legítimos. Hoy puedes ganar dinero legalmente encontrando vulnerabilidades. En 2023, HackerOne reportó haber pagado más de 300 millones de dólares acumulados a investigadores de seguridad.
Preguntas frecuentes#
¿Cuál fue el primer hackeo de la historia?#
Es difícil señalar un único "primero", pero el phone phreaking de los años 60 se considera el inicio del movimiento hacker. Si hablamos de ordenadores, los hacks del MIT en los 50 y 60 (modificaciones al sistema de trenes eléctricos del Tech Model Railroad Club) son el origen cultural del término.
¿Kevin Mitnick fue el hacker más peligroso del mundo?#
No. Los medios y el FBI lo presentaron así, pero Mitnick nunca causó daño económico significativo ni vendió datos robados. Su principal habilidad era la ingeniería social. Hay muchos hackers criminales más peligrosos que nunca fueron famosos. Mitnick falleció en julio de 2023 y es recordado como un pionero de la concienciación sobre ingeniería social.
¿Qué es un bug bounty?#
Es un programa mediante el cual una empresa paga a investigadores de seguridad externos por encontrar y reportar vulnerabilidades en sus sistemas de forma responsable. Empresas como Google, Microsoft, Apple, Meta y miles de startups ofrecen recompensas que van desde unos cientos hasta cientos de miles de dólares por vulnerabilidades críticas. Es el camino legítimo por excelencia para personas con habilidades ofensivas.
¿Anonymous sigue activo?#
Anonymous no es una organización con membresía, sino una bandera bajo la que cualquiera puede operar. Sigue habiendo operaciones bajo el nombre de Anonymous (por ejemplo, durante la invasión rusa de Ucrania en 2022), pero su actividad es menos frecuente y mediática que en su apogeo (2008-2014). Muchos de sus miembros más activos fueron identificados y procesados.
¿Stuxnet puede repetirse?#
Ataques de nivel estatal contra infraestructura crítica ya se han repetido: Industroyer (2016) contra la red eléctrica de Ucrania, Triton/TRISIS (2017) contra sistemas de seguridad industriales, y otros. La ciberseguridad de infraestructura crítica (ICS/OT) es hoy uno de los campos más importantes y con mayor demanda de profesionales.
Resumen#
- El hacking nació como curiosidad técnica en los años 50 y 60 en el MIT y evolucionó con el phone phreaking, la exploración de redes y finalmente la ciberseguridad profesional.
- Los phreakers (Cap'n Crunch, Joe Engressia) demostraron que los sistemas con señalización in-band eran vulnerables a manipulación externa.
- Kevin Mitnick demostró que la ingeniería social es más poderosa que los exploits técnicos. Kevin Poulsen mostró que la reinvención profesional es posible.
- El gusano Morris (1988) provocó la creación del CERT y fue el primer gran incidente de seguridad de Internet.
- Stuxnet (2010) inauguró la era de las ciberarmas estatales y demostró que los ataques informáticos pueden causar destrucción física.
- Hoy, el hacking ético es una profesión reconocida y bien remunerada, con programas de bug bounty que pagan millones a investigadores de seguridad.