Certificaciones y carrera en ciberseguridad: qué es, cómo funciona y cómo se aplica
· 10 min de lectura
Mapa completo de certificaciones de ciberseguridad por nivel y especialidad: desde CompTIA Security+ y eJPT hasta OSCP, OSEP y OSCE3. Rutas de carrera en pentesting, blue team, cloud y forense. Cómo prepararse, construir un home lab, armar un portfolio y superar entrevistas técnicas.
Es la decimoquinta y última lección de la Tanda 11 de /aprende. Si has llegado hasta aquí, has recorrido un camino denso: desde inyecciones SQL y XSS hasta Active Directory, forense digital y herramientas OSINT. La pregunta natural es: cómo convierto todo esto en una carrera profesional. Esta lección responde exactamente eso.
El campo de la ciberseguridad es amplio, está en constante crecimiento y tiene una demanda de talento que supera con creces la oferta. Según el ISC2 Cybersecurity Workforce Study 2024, hay una brecha global de 4 millones de profesionales. Esto significa oportunidades, pero también significa que necesitas un plan para posicionarte. Las certificaciones son una parte de ese plan, pero no la única: la experiencia práctica, el portfolio y la capacidad de comunicar lo que sabes importan tanto o más.
Esta lección es informativa y se basa en datos públicos de las entidades certificadoras. Las opiniones sobre el valor de cada certificación reflejan el consenso de la comunidad profesional, no una recomendación comercial.
Qué certificaciones existen#
El ecosistema de certificaciones de ciberseguridad es extenso. Las más relevantes se organizan por nivel de experiencia y por especialidad.
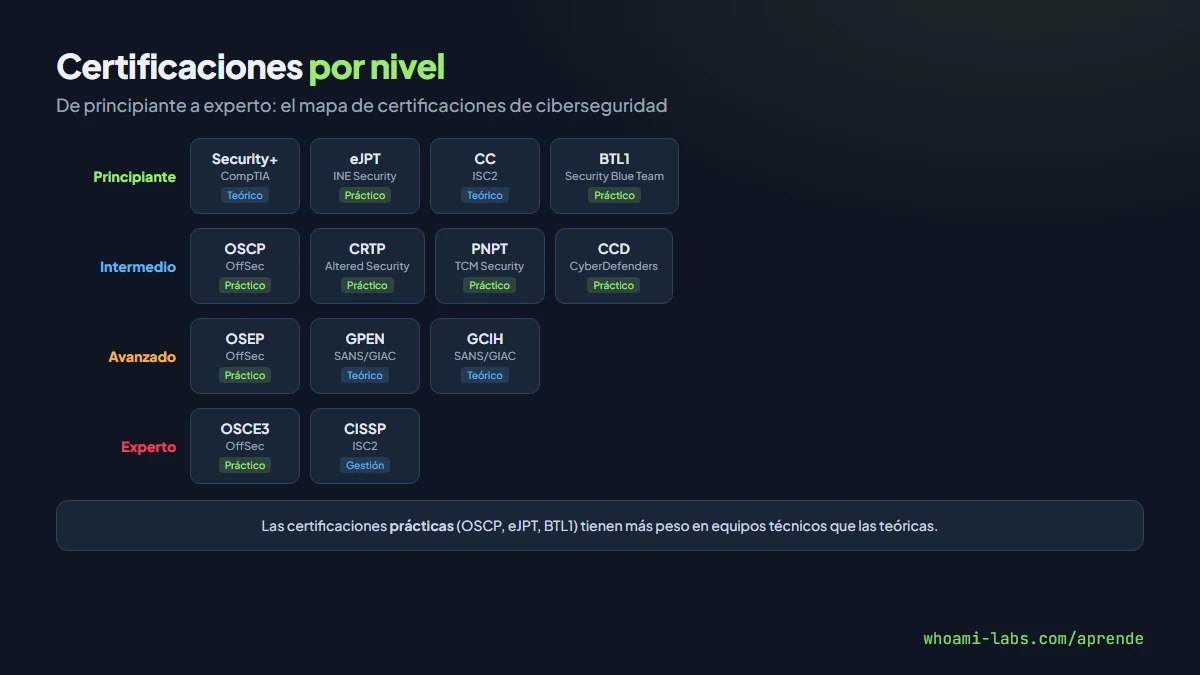
Nivel principiante (0-2 años de experiencia)#
| Certificación | Entidad | Formato | Enfoque |
|---|---|---|---|
| CompTIA Security+ | CompTIA | Opción múltiple (90 preguntas, 90 min) | Fundamentos de seguridad, redes, amenazas |
| eJPT (eLearnSecurity Junior Penetration Tester) | INE Security | Práctico (laboratorio real, 48h) | Pentesting básico, redes, web |
| CC (Certified in Cybersecurity) | ISC2 | Opción múltiple (100 preguntas, 120 min) | Principios de seguridad, gratuito |
| BTL1 (Blue Team Level 1) | Security Blue Team | Práctico (24h incidente simulado) | SOC, análisis de logs, phishing, SIEM |
CompTIA Security+ es la certificación de entrada más reconocida globalmente. Es un requisito frecuente en ofertas de empleo de nivel junior y en contratos del gobierno de Estados Unidos (DoD 8570). El eJPT es la mejor opción si tu objetivo es pentesting: el examen es 100 por ciento práctico, en un laboratorio real donde debes comprometer máquinas.
Nivel intermedio (2-5 años)#
| Certificación | Entidad | Formato | Enfoque |
|---|---|---|---|
| OSCP (Offensive Security Certified Professional) | OffSec | Práctico (23h 45min + informe) | Pentesting completo, manual, sin atajos |
| CEH (Certified Ethical Hacker) | EC-Council | Opción múltiple (125 preguntas, 4h) | Conceptos de ethical hacking (teórico) |
| CCD (Certified CyberDefender) | CyberDefenders | Práctico (laboratorio real) | Blue team, DFIR, threat hunting |
| CRTP (Certified Red Team Professional) | Altered Security | Práctico (24h laboratorio AD) | Active Directory, red team |
| PNPT (Practical Network Penetration Tester) | TCM Security | Práctico (5 días + informe) | Pentesting de red, OSINT, AD |
El OSCP es la certificación de referencia en pentesting. Su examen de casi 24 horas en un laboratorio real, donde debes comprometer múltiples máquinas y escribir un informe profesional, es el estándar que la industria reconoce como prueba de habilidad práctica. Es difícil: la tasa de aprobación ronda el 40-50 por ciento en el primer intento.
Nivel avanzado (5+ años)#
| Certificación | Entidad | Formato | Enfoque |
|---|---|---|---|
| OSEP (Offensive Security Experienced Penetration Tester) | OffSec | Práctico (47h 45min + informe) | Evasión de defensas, AD avanzado |
| OSCE3 (OffSec Certified Expert 3) | OffSec | Combina OSEP + OSWE + OSED | Expertise completo en offensive security |
| GPEN (GIAC Penetration Tester) | SANS/GIAC | Opción múltiple con simulación | Pentesting avanzado, metodología |
| GCIH (GIAC Certified Incident Handler) | SANS/GIAC | Opción múltiple con simulación | Respuesta a incidentes avanzada |
| CISSP (Certified Information Systems Security Professional) | ISC2 | Opción múltiple adaptativo (125-175 preguntas) | Gestión de seguridad, GRC, arquitectura |
Roadmap por nivel#
El camino no es lineal ni único. Depende de tu especialidad, tu situación económica y tu mercado local. Pero un roadmap general se ve así.
Año 1: fundamentos#
Completar CompTIA Security+ o CC de ISC2 para validar los fundamentos. Paralelamente, practicar en plataformas como TryHackMe (THM) para principiantes y empezar en HackTheBox (HTB) cuando te sientas preparado. Hacer laboratorios de whoami-labs (categoría principiantes) para consolidar.
Mes 1-3: TryHackMe (paths de fundamentos)
Mes 4-6: CompTIA Security+ (estudio + examen)
Mes 7-9: HackTheBox (máquinas easy)
Mes 10-12: eJPT o BTL1 (según tu orientación)
Año 2: especialización#
Elegir una dirección (red team, blue team, cloud, forense) y profundizar. Si es red team: preparar el OSCP. Si es blue team: BTL1 o CCD. Si es cloud: plataformas cloud-specific (AWS Security Specialty, AZ-500).
Año 3+: nivel avanzado#
OSEP, CRTP, GPEN o certificaciones avanzadas según la especialidad. A este nivel, las certificaciones validan expertise, pero el valor real viene de la experiencia acumulada y los proyectos reales.
Rutas por especialidad#
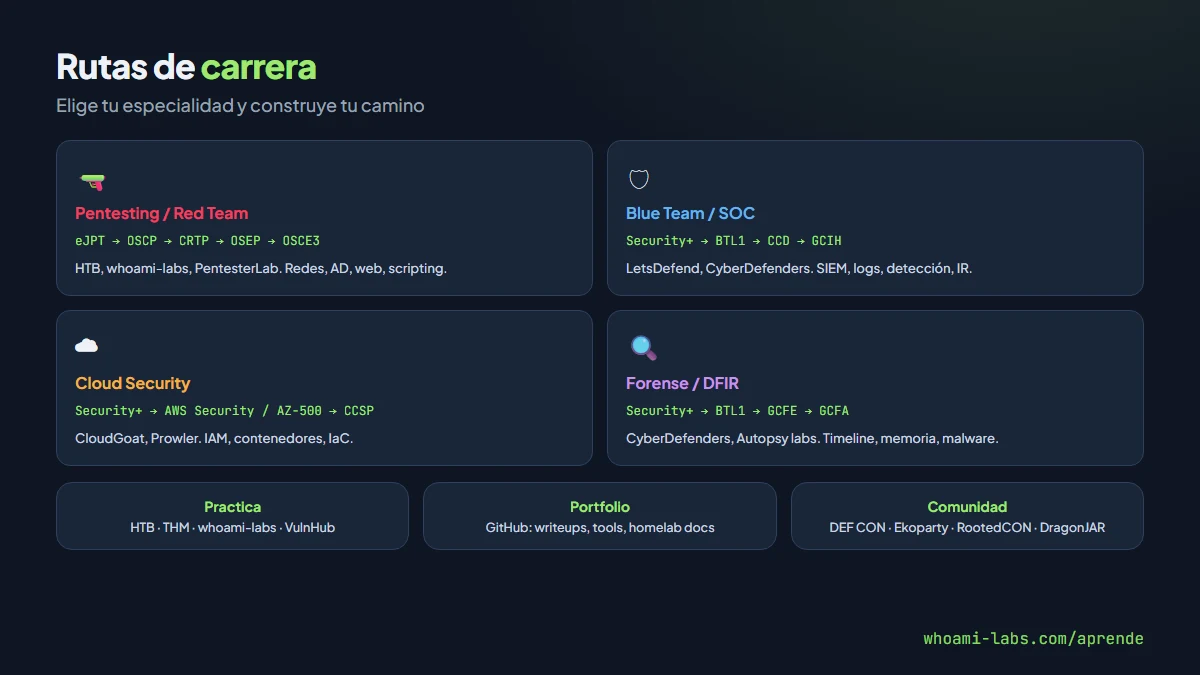
Pentesting / Red Team#
eJPT → OSCP → CRTP → OSEP → OSCE3
Plataformas: HTB, whoami-labs, PentesterLab, VulnHub
Habilidades clave: redes, AD, web, scripting, reporting
Blue Team / SOC#
Security+ → BTL1 → CCD → GCIH → GCIA
Plataformas: LetsDefend, CyberDefenders, Blue Team Labs Online
Habilidades clave: SIEM, logs, detección, respuesta a incidentes
Cloud Security#
Security+ → AWS Security Specialty / AZ-500 → CCSP
Plataformas: CloudGoat, Prowler, flAWS challenges
Habilidades clave: IAM, redes en nube, contenedores, IaC
Forense / DFIR#
Security+ → BTL1 → GCFE → GCFA → GNFA
Plataformas: CyberDefenders, DFIR Madness, Autopsy labs
Habilidades clave: adquisición, timeline, memoria, malware analysis
GRC (Governance, Risk, Compliance)#
Security+ → CISA / CISM → CISSP → CRISC
Habilidades clave: marcos regulatorios, gestión de riesgo, auditoría
Cómo prepararse#
Plataformas de práctica#
| Plataforma | Enfoque | Coste |
|---|---|---|
| HackTheBox (HTB) | Máquinas realistas, AD, CTF | Gratis (limitado) / VIP 14 USD/mes |
| TryHackMe (THM) | Guided rooms, ideal para empezar | Gratis (limitado) / Premium 14 USD/mes |
| whoami-labs | Labs realistas en español | Gratis (comunidad) / Pro |
| PentesterLab | Web security, progresivo | Pro 35 USD/mes |
| VulnHub | Máquinas descargables offline | Gratis |
| CyberDefenders | Blue team, forense | Gratis (básico) |
Construir un home lab#
Un home lab es esencial para practicar sin restricciones. Opciones mínimas.
# Opción 1: VirtualBox / VMware (gratuito)
# Instalar Kali Linux como atacante
# Instalar Metasploitable2, DVWA, Juice Shop como objetivos

# Opción 2: Proxmox (servidor dedicado o PC viejo)
# Crear un entorno AD completo:
#   - 1 DC con Windows Server 2019/2022
#   - 2 workstations con Windows 10/11
#   - 1 Kali Linux como atacante
#   - Red interna aislada

# Opción 3: Docker (ligero, rápido)
docker run -d -p 80:80 vulnerables/web-dvwa
docker run -d -p 3000:3000 bkimminich/juice-shop
Portfolio y GitHub#
Un portfolio visible demuestra más que cualquier certificación. Incluye writeups de máquinas resueltas (HTB retired, VulnHub, whoami-labs), herramientas propias (scripts, automaciones), contribuciones a proyectos open source de seguridad y documentación de tu home lab.
Estructura sugerida para tu GitHub de seguridad:
- /writeups        - Resoluciones de máquinas (HTB, THM, whoami)
- /tools           - Scripts y herramientas propias
- /homelab         - Configuración y documentación de tu lab
- /notes           - Apuntes técnicos organizados por tema
- /certifications  - Notas de preparación de exámenes
Cómo superar entrevistas técnicas#
Las entrevistas en ciberseguridad combinan preguntas técnicas, escenarios prácticos y evaluación de soft skills.
Preguntas técnicas frecuentes#
Red Team:
- Explica la cadena de ataque contra un dominio AD
- Cómo detectarías y evadirías un EDR
- Diferencia entre Kerberoasting y AS-REP Roasting
- Qué es RBCD y cuándo lo usarías

Blue Team:
- Cómo investigarías un posible compromiso de una máquina
- Qué logs revisarías ante un login sospechoso
- Diferencia entre IOC e IOA
- Cómo construirías una regla Sigma para detectar DCSync

General:
- Qué es el modelo de defensa en profundidad
- Explica el proceso de respuesta a incidentes
- Diferencia entre vulnerability assessment y penetration testing
Consejos para la entrevista#
- Ser honesto sobre lo que sabes y lo que no. Inventar respuestas se nota.
- Explicar el razonamiento, no solo la respuesta. Los entrevistadores valoran el proceso de pensamiento.
- Preparar ejemplos concretos de laboratorios o proyectos que hayas realizado.
- Conocer la empresa: qué sector, qué tipo de seguridad necesita, qué equipo tiene.
Bug bounty como entrada#
Los programas de bug bounty permiten ganar experiencia y reputación reportando vulnerabilidades en productos reales. A diferencia de los laboratorios, aquí trabajas con software en producción utilizado por millones de personas. Las recompensas pueden ser significativas (desde 100 USD por un XSS hasta 100.000 USD por un RCE crítico en empresas como Google o Microsoft), pero el verdadero valor está en la experiencia: aprendes a buscar vulnerabilidades en código real, a redactar reportes profesionales y a interactuar con equipos de seguridad de empresas reconocidas.
Plataformas principales:
- HackerOne: programa más grande, empresas Fortune 500
- Bugcrowd: variedad de programas, buen onboarding
- Intigriti: fuerte en Europa
- YesWeHack: creciente, programas europeos

Consejos para empezar:
1. Empieza con programas de práctica (CTF de HackerOne)
2. Lee reportes públicos (Hacktivity en HackerOne)
3. Enfócate en una vulnerabilidad (IDOR, XSS, SSRF)
4. Sé paciente: los primeros meses son de aprendizaje
Qué consigues con esto#
La combinación de certificaciones, práctica y portfolio abre puertas concretas.
| Elemento | Impacto en la carrera |
|---|---|
| Security+ | Requisito mínimo para la mayoría de ofertas junior |
| OSCP | Diferenciador principal en pentesting, reconocido globalmente |
| Portfolio en GitHub | Demuestra habilidad real, no solo conocimiento teórico |
| Home lab documentado | Evidencia de iniciativa y capacidad técnica |
| Writeups publicados | Visibilidad en la comunidad, networking |
| Bug bounties | Experiencia en sistemas reales, posible ingreso adicional |
Buenas prácticas#
No coleccionar certificaciones sin sentido#
Las certificaciones son herramientas, no trofeos. Cada una debe alinearse con tu objetivo profesional. Un pentester no necesita CISSP; un GRC no necesita OSCP.
Priorizar la práctica sobre la teoría#
Las certificaciones prácticas (OSCP, eJPT, BTL1) tienen más peso que las teóricas (CEH, Security+) en equipos técnicos. Security+ es un buen comienzo, pero no te quedes ahí.
Invertir en la comunidad#
Participar en comunidades (Discord de HTB, r/netsec, conferencias como DEF CON, Ekoparty, RootedCON, DragonJAR) acelera el aprendizaje y abre oportunidades laborales.
Documentar todo lo que aprendes#
Un blog técnico o una colección de writeups ordenada demuestra más que un CV con certificaciones listadas. La capacidad de explicar lo que haces es tan importante como hacerlo.
Actualizar el conocimiento continuamente#
La ciberseguridad evoluciona rápido. Lo que aprendiste hace dos años puede estar obsoleto. Leer advisories, seguir investigadores, practicar con máquinas nuevas y actualizar tus herramientas es parte del trabajo.
Errores comunes#
- Pagar certificaciones caras sin prepararse adecuadamente. Un OSCP suspendido son 1.600+ USD perdidos.
- Depender solo de certificaciones sin experiencia práctica. Los reclutadores técnicos detectan esto rápidamente.
- Compararse con perfiles de LinkedIn que tienen 15 certificaciones. La calidad y la relevancia importan más que la cantidad.
- Ignorar las soft skills. La capacidad de comunicar hallazgos, escribir informes y trabajar en equipo es esencial.
- No tener presencia online. Si no puedes demostrar lo que sabes, es como si no lo supieras.
- Esperar a estar listo antes de empezar. Nadie se siente listo para el OSCP. Empieza, falla y aprende.
Preguntas frecuentes#
Por dónde empiezo si no tengo experiencia en IT#
TryHackMe (path de fundamentos) + CompTIA Security+ es el camino más accesible. THM te enseña desde cero con salas guiadas, y Security+ valida los fundamentos para el mercado laboral.
Cuánto cuesta certificarse#
CompTIA Security+: 404 USD (examen). eJPT: 249 USD (con formación). OSCP: 1.649 USD (con 90 días de lab). CEH: 1.199 USD (examen). CISSP: 749 USD (examen). Los costes son una inversión: un puesto junior de ciberseguridad en Estados Unidos paga entre 60.000 y 85.000 USD/año; en España y Latinoamérica los rangos varían, pero la demanda es alta en todos los mercados.
OSCP o CEH#
OSCP, sin duda, si tu objetivo es un puesto técnico de pentesting. CEH es mayoritariamente teórico y su reconocimiento ha disminuido en la comunidad técnica. OSCP es el estándar de facto que los equipos de seguridad respetan.
Puedo trabajar en ciberseguridad sin título universitario#
Sí. Muchas empresas valoran certificaciones prácticas, experiencia demostrable y portfolio sobre títulos universitarios. Un título ayuda (especialmente para posiciones de gestión o en empresas grandes), pero no es requisito en la mayoría de puestos técnicos.
Cuánto tiempo necesito para prepararme para el OSCP#
Depende de tu base. Con experiencia previa en Linux, redes y hacking básico: 3-6 meses de preparación intensa (2-4 horas diarias de lab). Sin experiencia previa: 6-12 meses, pasando primero por eJPT y HTB.
Qué lenguajes de programación necesito#
Python es imprescindible (scripting, automatización, exploits). Bash para Linux. PowerShell para Windows y AD. Conocimientos de JavaScript para web security. Go es cada vez más relevante para herramientas de seguridad. No necesitas ser desarrollador, pero sí entender, modificar y escribir scripts.
Resumen#
- Las certificaciones se organizan por nivel (principiante, intermedio, avanzado) y por especialidad (red team, blue team, cloud, forense, GRC).
- El OSCP es la certificación de referencia en pentesting; Security+ es la puerta de entrada más reconocida.
- La experiencia práctica (labs, home lab, bug bounty) pesa más que las certificaciones teóricas.
- Un portfolio visible en GitHub con writeups, herramientas y documentación demuestra habilidad real.
- Las entrevistas técnicas evalúan razonamiento y experiencia, no solo conocimiento memorizado.
- La ciberseguridad es un campo en constante evolución: actualizar el conocimiento es parte del trabajo.