Maltego, Recon-ng y OSINT: qué es, cómo funciona y cómo se aplica
· 10 min de lectura
Domina las herramientas clave de OSINT: Maltego CE con transforms y grafos, Recon-ng con workspaces y modules, theHarvester, SpiderFoot, ExifTool y Shodan CLI. Aprende el workflow completo desde la definición del objetivo hasta la correlación y el reporte.
Es la decimocuarta lección de la Tanda 11 de /aprende. En la fase de reconocimiento de cualquier auditoría de seguridad, la calidad de la inteligencia recopilada determina el éxito de todo lo que viene después. Las herramientas OSINT (Open Source Intelligence) permiten recopilar, correlacionar y visualizar información pública sobre un objetivo de forma sistemática, transformando datos dispersos en una superficie de ataque documentada.
Esta lección recorre las herramientas fundamentales del arsenal OSINT: Maltego CE para la visualización de relaciones, Recon-ng como framework modular de reconocimiento, theHarvester para emails y subdominios, SpiderFoot para automatización, ExifTool para metadatos y Shodan CLI para dispositivos expuestos. Al final, verás cómo integrar todo en un workflow completo.
Las técnicas OSINT que aprenderás aquí deben aplicarse solo en engagements autorizados, en laboratorios o sobre tu propia infraestructura. El reconocimiento no autorizado puede tener implicaciones legales según la jurisdicción.
Qué es OSINT#
OSINT (Open Source Intelligence) es la disciplina de recopilar, procesar y analizar información disponible públicamente para producir inteligencia accionable. En ciberseguridad, OSINT se aplica durante la fase de reconocimiento para mapear la superficie de ataque de un objetivo sin tocar directamente sus sistemas.
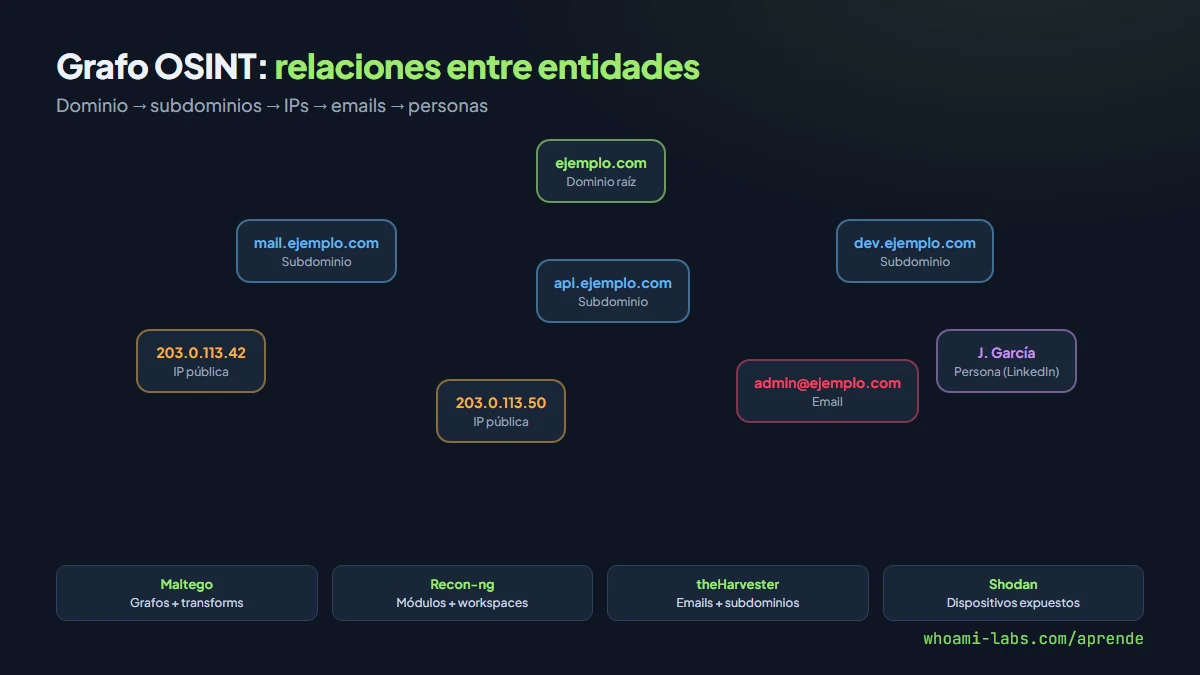
Las fuentes de OSINT incluyen registros DNS y WHOIS, motores de búsqueda (Google dorking), redes sociales y perfiles profesionales, repositorios de código (GitHub, GitLab), certificados TLS (crt.sh, Censys), bases de datos de brechas, metadatos de documentos publicados y servicios de escaneo como Shodan y Censys. La clave no es solo recopilar datos, sino correlacionarlos: un email encontrado en un commit de GitHub que coincide con un perfil de LinkedIn que menciona tecnologías que coinciden con las huellas digitales del servidor.
OSINT no es hacking. Toda la información se obtiene de fuentes públicas sin interacción directa con los sistemas del objetivo. Esto la convierte en una fase legal en la mayoría de jurisdicciones, pero la frontera entre OSINT pasivo y enumeración activa debe respetarse escrupulosamente.
Por qué es importante#
La fase de reconocimiento es la base sobre la que se construye toda la auditoría. Un reconocimiento superficial lleva a pasar por alto vectores de ataque que luego habrían ahorrado horas de trabajo. Un reconocimiento exhaustivo con las herramientas adecuadas puede revelar credenciales en repositorios públicos, paneles de administración indexados, subdominios olvidados, empleados con acceso privilegiado y tecnologías con vulnerabilidades conocidas.
Las herramientas OSINT automatizan lo que manualmente llevaría días. Un analista que busca subdominios a mano encontrará una fracción de lo que theHarvester o Amass descubren en minutos. Un pentester que dibuja relaciones mentalmente perderá conexiones que Maltego visualiza automáticamente.
Componentes principales: las herramientas#
Cada herramienta OSINT cubre un aspecto diferente del reconocimiento. La tabla siguiente resume las principales.
| Herramienta | Función principal | Tipo de datos |
|---|---|---|
| Maltego CE | Visualización de relaciones (grafos) | Dominios, IPs, emails, personas, organizaciones |
| Recon-ng | Framework modular de recon | Subdominios, contactos, credenciales, geolocalización |
| theHarvester | Recopilación de emails y subdominios | Emails, subdominios, IPs, URLs |
| SpiderFoot | Automatización OSINT completa | Más de 200 fuentes integradas |
| ExifTool | Extracción de metadatos | Imágenes, PDFs, documentos Office |
| Shodan CLI | Búsqueda de dispositivos expuestos | Puertos, servicios, banners, vulnerabilidades |
Maltego CE: grafos y transforms#
Maltego es la herramienta de referencia para visualizar relaciones entre entidades. La versión Community Edition (CE) es gratuita y suficiente para aprendizaje.
Conceptos clave#
Una Entity es un nodo en el grafo: un dominio, una IP, un email, una persona, una organización. Un Transform es una operación que toma una entidad y genera nuevas entidades relacionadas. Por ejemplo, el transform "To DNS Name" toma un dominio y devuelve sus registros DNS. El Transform Hub es el marketplace de transforms donde se instalan módulos de terceros (Shodan, VirusTotal, Have I Been Pwned).
Uso práctico#
Workflow básico en Maltego CE:
1. Crear un nuevo grafo
2. Arrastrar una entidad Domain al lienzo (ejemplo: ejemplo.com)
3. Clic derecho > Run Transform > To DNS Name - DNS (Maltego)
4. Los subdominios aparecen como nodos conectados
5. Seleccionar un subdominio > Run Transform > To IP Address
6. Sobre la IP > Run Transform > To Netblock
7. Repetir para expandir el grafo de relaciones
Maltego destaca cuando necesitas ver el panorama completo: cómo se relacionan los dominios con las IPs, las IPs con los netblocks, los emails con los dominios, las personas con las organizaciones. Un grafo bien construido revela patrones que una lista plana de datos no muestra.
Recon-ng: el framework modular#
Recon-ng organiza el reconocimiento en workspaces (un workspace por engagement) y modules (funciones específicas de recopilación).
Estructura#
# Iniciar Recon-ng
recon-ng

# Crear un workspace para el engagement
workspaces create cliente-2024

# Buscar módulos disponibles
marketplace search subdomain

# Instalar un módulo
marketplace install recon/domains-hosts/hackertarget

# Cargar el módulo
modules load recon/domains-hosts/hackertarget

# Configurar el objetivo
options set SOURCE ejemplo.com

# Ejecutar
run
Módulos esenciales#
Reconocimiento de subdominios:
  recon/domains-hosts/hackertarget
  recon/domains-hosts/certificate_transparency
  recon/domains-hosts/threatminer

Recopilación de contactos:
  recon/domains-contacts/whois_pocs
  recon/companies-contacts/bing_linkedin_cache

Reporting:
  reporting/html
  reporting/csv
  reporting/json
API Keys#
Muchos módulos requieren API keys de servicios como Shodan, VirusTotal, GitHub o Censys. Las claves se gestionan desde Recon-ng.
# Añadir una API key
keys add shodan_api TU_API_KEY

# Listar claves configuradas
keys list
theHarvester: emails y subdominios#
theHarvester es la herramienta más directa para recopilar emails y subdominios asociados a un dominio.
# Búsqueda completa con múltiples fuentes
theHarvester -d ejemplo.com -b google,bing,linkedin,crtsh,dnsdumpster -l 500

# Solo subdominios con certificados
theHarvester -d ejemplo.com -b crtsh

# Exportar resultados a XML
theHarvester -d ejemplo.com -b all -f resultados.xml
theHarvester consulta motores de búsqueda, registros de certificados (crt.sh), DNS y APIs públicas. Los resultados incluyen emails, subdominios, IPs y URLs asociadas al dominio objetivo.
SpiderFoot: automatización completa#
SpiderFoot automatiza el proceso OSINT consultando más de 200 fuentes de datos de forma paralela. Tiene interfaz web y CLI.
# Iniciar SpiderFoot en modo web
spiderfoot -l 127.0.0.1:5001

# Escaneo desde CLI
spiderfoot -s ejemplo.com -t EMAILADDR,INTERNET_NAME,IP_ADDRESS -o csv
SpiderFoot genera un informe completo con emails, subdominios, IPs, puertos abiertos, tecnologías detectadas, filtraciones de datos y más. Es especialmente útil para obtener una vista panorámica rápida antes de profundizar con herramientas específicas.
ExifTool: metadatos de archivos#
Los documentos publicados por una organización (PDFs, imágenes, documentos Office) contienen metadatos que revelan información valiosa: nombres de usuario, software utilizado, rutas de archivos internos, coordenadas GPS en fotografías.
# Extraer todos los metadatos de un PDF
exiftool informe-anual.pdf

# Campos típicos reveladores:
# Author: jgarcia (nombre de usuario del dominio)
# Creator: Microsoft Word 2019
# Producer: Adobe PDF Library 15.0
# Title: Informe Confidencial Q3-2024

# Extraer metadatos de todas las imágenes de un directorio
exiftool -r -ext jpg -ext png ./imagenes/

# Buscar coordenadas GPS en fotos
exiftool -gpslatitude -gpslongitude -gpsdatestamp foto.jpg
En un engagement, descargar documentos públicos del sitio web del cliente y extraer metadatos puede revelar nombres de usuario internos, versiones de software y estructuras de directorios.
Shodan CLI: dispositivos expuestos#
Shodan escanea Internet constantemente y permite buscar dispositivos por servicio, puerto, banner, tecnología o ubicación.
# Instalar el CLI de Shodan
pip install shodan

# Inicializar con tu API key
shodan init TU_API_KEY

# Buscar servidores de una organización
shodan search "org:Ejemplo Corp" --fields ip_str,port,product

# Buscar servicios específicos expuestos
shodan search "hostname:ejemplo.com" --fields ip_str,port,product,version

# Información detallada de una IP
shodan host 203.0.113.42
Shodan revela servicios que la organización puede no saber que están expuestos: bases de datos sin autenticación, paneles de administración, servidores FTP abiertos, dispositivos IoT con credenciales por defecto.
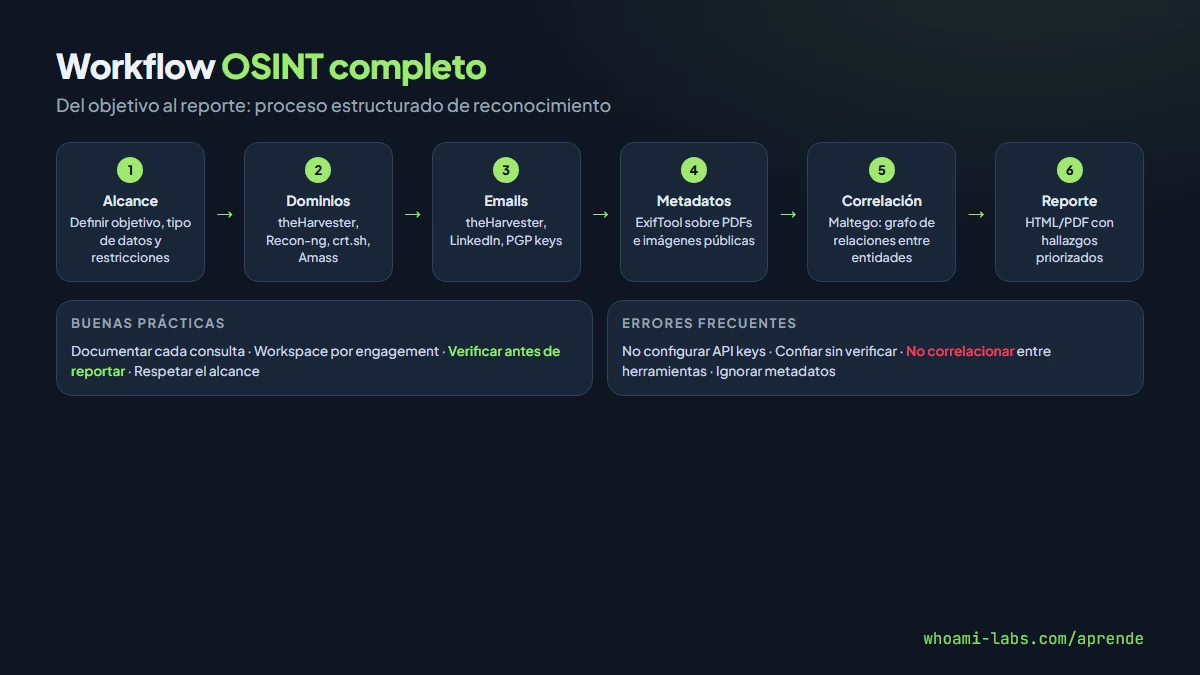
Uso práctico paso a paso: workflow OSINT completo#
Un workflow OSINT profesional sigue un proceso estructurado.
Paso 1: definir el alcance#
Objetivo: ejemplo.com
Tipo: dominio corporativo
Alcance: dominio principal + subdominios + emails + IPs
Restricciones: solo OSINT pasivo (sin tocar sistemas del cliente)
Paso 2: reconocimiento de dominios y subdominios#
# theHarvester para primera pasada
theHarvester -d ejemplo.com -b crtsh,dnsdumpster,hackertarget -l 500

# Recon-ng para módulos adicionales
recon-ng
workspaces create ejemplo-2024
modules load recon/domains-hosts/certificate_transparency
options set SOURCE ejemplo.com
run
Paso 3: recopilación de emails y personas#
# theHarvester para emails
theHarvester -d ejemplo.com -b google,bing,linkedin -l 300

# En Maltego: Domain > To Email Address [PGP]
# En Maltego: Email > To Person
Paso 4: análisis de metadatos#
# Descargar documentos públicos del sitio
wget -r -l 1 -A pdf,doc,docx,xls,xlsx https://ejemplo.com/

# Extraer metadatos
exiftool -r -ext pdf -ext doc -ext docx ./ejemplo.com/ > metadatos.txt
Paso 5: correlación en Maltego#
Importar los resultados de Recon-ng y theHarvester a Maltego para visualizar las relaciones entre dominios, IPs, emails y personas. Los patrones que emergen del grafo guían la fase de enumeración activa.
Paso 6: reporte#
# Exportar desde Recon-ng
modules load reporting/html
options set FILENAME recon-report.html
run

# Exportar grafo de Maltego: File > Export > PDF/PNG
Qué consigues con esto#
El reconocimiento OSINT exhaustivo proporciona ventajas concretas en una auditoría.
| Resultado | Valor para la auditoría |
|---|---|
| Subdominios olvidados | Superficie de ataque no parcheada ni monitorizada |
| Emails de empleados | Base para phishing dirigido (con autorización) |
| Metadatos de documentos | Nombres de usuario internos, software, rutas |
| Dispositivos en Shodan | Servicios expuestos que el cliente desconoce |
| Relaciones en Maltego | Visión global de la infraestructura y las personas |
| Credenciales filtradas | Acceso directo si no se han cambiado |
Buenas prácticas#
Documentar todo desde el inicio#
Cada consulta, cada resultado, cada fuente. El reconocimiento genera grandes volúmenes de datos y sin documentación se pierden hallazgos relevantes.
Usar workspaces separados#
Un workspace de Recon-ng por engagement, un grafo de Maltego por objetivo. No mezclar datos de diferentes clientes.
Verificar antes de reportar#
Un subdominio que aparece en crt.sh puede estar deprecated. Una credencial filtrada puede estar ya cambiada. Verificar (sin tocar sistemas del cliente en fase pasiva) antes de incluir en el reporte.
Respetar el alcance#
OSINT pasivo no incluye escaneo de puertos ni interacción directa con los sistemas. Si el engagement no lo autoriza, no se hace.
Automatizar con cuidado#
SpiderFoot y Maltego pueden generar cientos de consultas en minutos. Algunas APIs tienen rate limits. Algunas consultas (como búsquedas de LinkedIn) pueden generar alertas. Ajustar la velocidad y la agresividad.
Errores comunes#
- Saltar directamente a las herramientas sin definir el alcance. Sin alcance claro, recopilas datos irrelevantes y pierdes tiempo.
- No configurar API keys en Recon-ng. Sin keys, la mayoría de módulos avanzados no funcionan o devuelven resultados limitados.
- Confiar ciegamente en los resultados. Las herramientas OSINT producen falsos positivos. Un subdominio en un certificado no implica que esté activo.
- No correlacionar entre herramientas. El valor del OSINT está en la correlación: un email de theHarvester + un perfil de LinkedIn + un commit en GitHub pintan un cuadro completo.
- Ignorar los metadatos de documentos. ExifTool sobre los PDFs del sitio web del cliente es una de las fuentes más infravaloradas de OSINT.
- Reportar datos brutos sin análisis. Un listado de 500 subdominios sin priorización ni análisis no aporta valor al cliente.
Preguntas frecuentes#
Maltego CE vs Maltego comercial: qué diferencia hay#
Maltego CE limita los resultados por transform (12 entidades), no permite grafos muy grandes y tiene menos transforms disponibles. Para aprendizaje y engagements pequeños es suficiente. La versión comercial (desde 999 USD/año) elimina los límites y añade transforms premium.
Necesito pagar por API keys#
Muchas APIs ofrecen planes gratuitos limitados: Shodan (cuenta gratuita con búsquedas limitadas), VirusTotal (API gratuita con rate limits), Censys (250 consultas/mes gratuitas). Para un uso profesional constante, los planes de pago son necesarios.
Es legal hacer OSINT sobre cualquier organización#
OSINT pasivo (información pública) es generalmente legal, pero las regulaciones varían por jurisdicción. El scraping de redes sociales puede violar los términos de servicio. El acceso a bases de datos de brechas puede ser ilegal en algunos países. Consultar con el marco legal local y operar siempre dentro de un engagement autorizado.
Cuánto tiempo dedico a la fase de reconocimiento#
Depende del alcance, pero una regla general es el 20-30 por ciento del tiempo total del engagement. Un reconocimiento exhaustivo puede ahorrar días en las fases posteriores al revelar vectores que de otro modo requerirían horas de enumeración activa.
SpiderFoot o Maltego: cuál uso#
No son excluyentes. SpiderFoot es mejor para recopilación automatizada masiva. Maltego es mejor para visualización de relaciones y análisis manual. El workflow ideal usa SpiderFoot para la primera pasada amplia y Maltego para la correlación visual.
Resumen#
- OSINT recopila y correlaciona información pública para mapear la superficie de ataque sin tocar los sistemas del objetivo.
- Maltego CE visualiza relaciones entre entidades (dominios, IPs, emails, personas) mediante grafos y transforms.
- Recon-ng organiza el reconocimiento en workspaces y módulos, con gestión integrada de API keys.
- theHarvester es la herramienta más directa para recopilar emails y subdominios.
- ExifTool extrae metadatos reveladores de documentos y fotografías publicados.
- Shodan descubre dispositivos y servicios expuestos a Internet que la organización puede desconocer.