Reporte forense digital: qué es, cómo se estructura y cómo se presenta
· 12 min de lectura
Aprende a elaborar un reporte forense digital completo: cadena de custodia, tipos de informes (ejecutivo, técnico, legal), estructura canónica, hash de evidencia, herramientas de reporting y los errores que invalidan una investigación ante un juez.
Es la duodécima lección de la Tanda 11 de /aprende. En el mundo de la ciberseguridad, descubrir qué pasó es solo la mitad del trabajo. La otra mitad, la que muchos olvidan, es documentarlo de forma que sirva para tomar decisiones, para remediar y, si es necesario, para sostener una acción legal. Un análisis forense impecable sin un informe profesional es como un detective brillante que no sabe testificar: sus hallazgos se pierden.
Esta lección cubre el ciclo completo del reporting forense digital: desde la preservación inicial de la evidencia hasta la presentación del informe ante audiencias técnicas, ejecutivas y legales. Aprenderás la cadena de custodia, los tipos de informes, la estructura canónica, cómo garantizar la integridad con hashes criptográficos y los errores que invalidan una investigación completa.
La forense digital se practica sobre imágenes propias, discos de laboratorio o datasets públicos. Nunca accedas a evidencia real sin autorización judicial o contractual. La manipulación de evidencia digital sin permiso es delito en la mayoría de jurisdicciones.
Qué es un reporte forense digital#
Un reporte forense digital es el documento que traduce los hallazgos técnicos de una investigación de seguridad informática en conclusiones comprensibles, verificables y, cuando es necesario, admisibles en un proceso judicial. No es un log ni una salida de herramienta: es un documento estructurado que presenta la metodología seguida, la evidencia preservada, el análisis realizado y las conclusiones obtenidas.
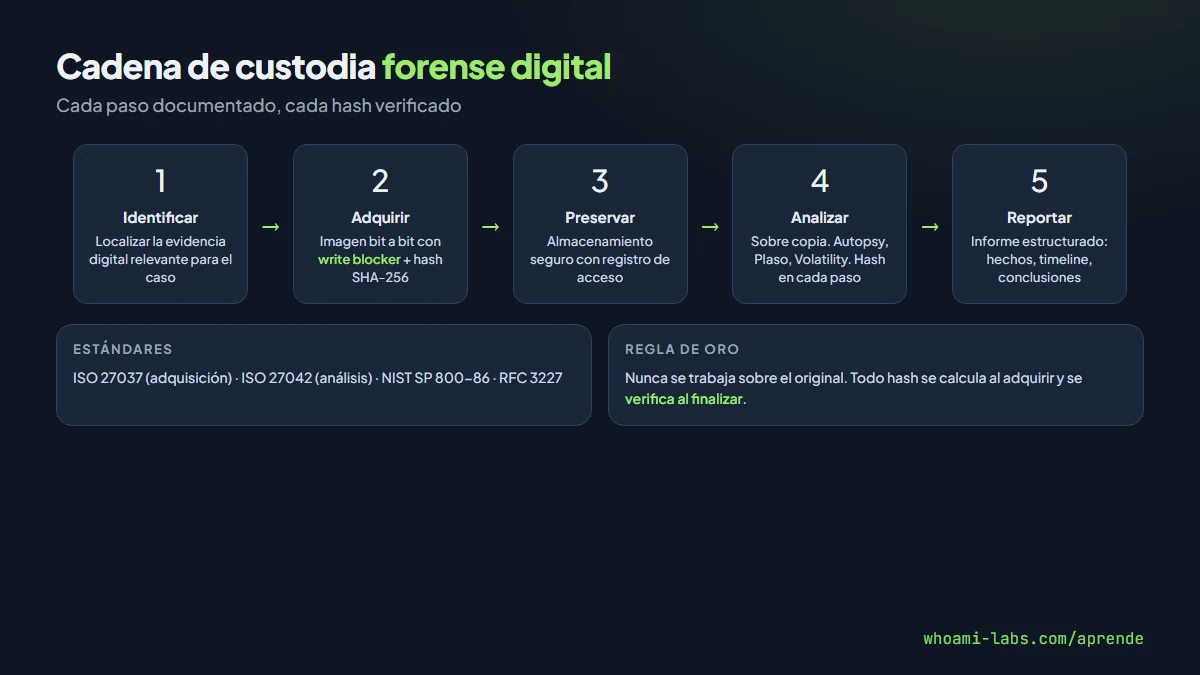
La diferencia entre un informe forense y un informe de pentesting está en el peso legal. Un pentest busca demostrar vulnerabilidades; un forense busca reconstruir hechos y preservar evidencia para que sea aceptada por terceros (tribunales, aseguradoras, reguladores). Esto impone requisitos adicionales: cadena de custodia documentada, integridad hash verificable, metodología reproducible y separación entre hechos y opiniones.
Los estándares internacionales que rigen el manejo de evidencia digital incluyen la ISO/IEC 27037 (directrices para la identificación, recolección, adquisición y preservación de evidencia digital), la ISO/IEC 27042 (análisis e interpretación), la NIST SP 800-86 (guía de integración de técnicas forenses en respuesta a incidentes) y la RFC 3227 (directrices para la recolección y archivo de evidencia).
Por qué es importante#
Un reporte forense deficiente puede tener consecuencias graves que van más allá de lo técnico. La primera es que la evidencia sea inadmisible. Si la cadena de custodia tiene huecos o los hashes no coinciden, un juez puede desestimar toda la investigación. La segunda es que se tomen decisiones incorrectas. Un informe ambiguo o incompleto puede llevar a la dirección a culpar a la persona equivocada o a subestimar el alcance del incidente. La tercera es el riesgo reputacional para el investigador. Un perito que presenta un informe mal documentado pierde credibilidad para futuros casos.
En los marcos legales de la mayoría de países de habla hispana (España: Ley de Enjuiciamiento Criminal; Colombia: Ley 906 de 2004; México: Código Nacional de Procedimientos Penales), la evidencia digital tiene el mismo peso que la física siempre que se demuestre que no fue alterada desde su recolección. El reporte forense es el instrumento que lo demuestra.
Tipos de informes forenses#
El formato del informe depende de quién lo va a leer y para qué se va a usar.
| Tipo | Audiencia | Extensión | Contenido principal |
|---|---|---|---|
| Ejecutivo | Dirección, CISO, junta | 3-5 páginas | Resumen de hechos, impacto al negocio, recomendaciones |
| Técnico | Equipo SOC, IT, DevOps | 15-50 páginas | Metodología detallada, artefactos, IOC, timeline, comandos |
| Legal (pericial) | Juez, fiscal, abogados | 20-80 páginas | Cadena de custodia completa, hechos vs opiniones, firma del perito |
| Interno (incident report) | CSIRT, gestión de riesgos | 5-15 páginas | Timeline del incidente, acciones tomadas, lecciones aprendidas |
En la práctica, un mismo caso puede requerir los tres primeros: el ejecutivo para la dirección, el técnico para el equipo de remediación y el pericial para el juzgado.
Componentes principales de un reporte#
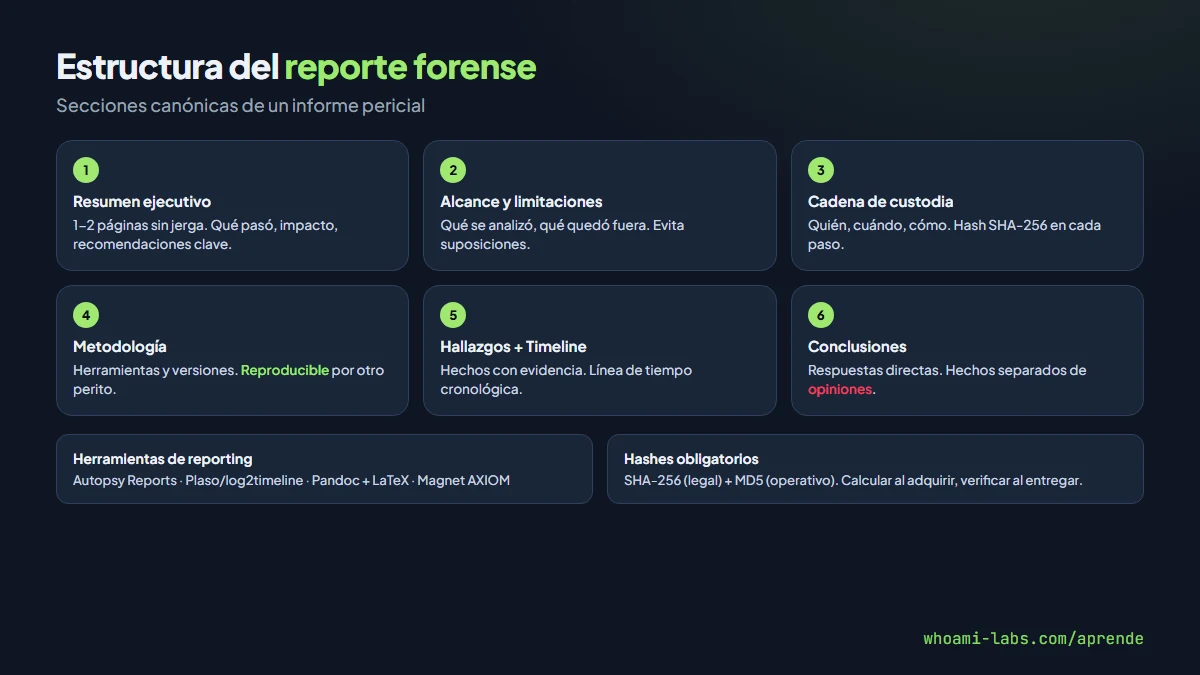
La estructura canónica de un informe forense digital completo incluye los siguientes apartados. No todos los informes necesitan todos, pero un pericial debe incluirlos todos.
Portada e identificación#
Título del caso, número de expediente, fecha, datos del investigador o perito (nombre, titulación, número de colegiado si aplica), datos del solicitante y clasificación de confidencialidad.
Resumen ejecutivo#
Una o dos páginas que respondan: qué pasó, cuándo, qué impacto tuvo y qué se recomienda. Sin jerga técnica excesiva. Es lo que lee la dirección.
Alcance y limitaciones#
Qué se investigó y qué no. Qué dispositivos se analizaron, cuáles quedaron fuera, qué acceso se tuvo y qué restricciones hubo. Documentar las limitaciones es tan importante como los hallazgos: evita que alguien asuma que la investigación fue exhaustiva cuando no lo fue.
Cadena de custodia#
Documento que registra cada movimiento de la evidencia desde su recolección. Incluye quién la recopiló, cuándo, cómo, dónde se almacenó, quién la manipuló después y los hashes de integridad en cada paso.
CADENA DE CUSTODIA - Caso 2024-IR-0042
Evidencia: Disco duro SSD Samsung 870 EVO 500 GB, S/N S5XXNF0R123456
Fecha adquisición: 2024-03-15 09:23 UTC
Adquirido por: Ana García (Perito DFIR-ES-0891)
Herramienta: FTK Imager 4.7.1.2
Hash SHA-256 (imagen): a3f8b2c1d4e5f6...7890abcdef
Hash MD5 (imagen): 1a2b3c4d5e6f...7890
Almacenado en: Armario E-03, llave en custodia del CISO
Accesos posteriores:
  2024-03-16 10:00 - Ana García - Análisis inicial
  2024-03-17 14:30 - Pedro López - Segundo análisis
Hash verificado en cada acceso: OKMetodología#
Descripción de las herramientas y procesos utilizados. La metodología debe ser reproducible: cualquier otro perito con las mismas herramientas y la misma imagen debería llegar a las mismas conclusiones.
Hallazgos y análisis#
El cuerpo del informe. Cada hallazgo se presenta con evidencia que lo sustenta: capturas, logs, artefactos. Separar hechos de interpretaciones. Un hecho es una marca temporal en un log. Una interpretación es que esa marca indica una intrusión.
Timeline (línea de tiempo)#
Reconstrucción cronológica de los eventos. La timeline es la columna vertebral de la investigación.
2024-03-10 02:14:33 UTC - Login SSH exitoso desde 185.x.x.x (usuario: deploy)
2024-03-10 02:15:01 UTC - Descarga de reverse shell desde pastebin.com
2024-03-10 02:15:45 UTC - Ejecución de /tmp/.hidden/rev.sh
2024-03-10 02:16:12 UTC - Conexión saliente a 45.x.x.x:4444 (C2)
2024-03-10 02:18:30 UTC - Escalada a root vía CVE-2024-1086 (nf_tables)
2024-03-10 02:19:55 UTC - Exfiltración de /etc/shadow y base de datos MySQLConclusiones#
Respuestas directas a las preguntas que motivaron la investigación. Basadas en los hechos, no en suposiciones. Si algo no se pudo determinar, se dice explícitamente.
Recomendaciones#
Acciones concretas de remediación y mejora, ordenadas por prioridad.
Anexos#
Logs completos, volcados de memoria, IOC (Indicators of Compromise), scripts utilizados, capturas de pantalla adicionales.
Cómo se aplica: integridad de la evidencia#
La integridad de la evidencia digital se garantiza mediante hashes criptográficos. Cada pieza de evidencia debe tener al menos dos hashes calculados en el momento de la adquisición: un hash rápido (MD5) para verificaciones operativas y un hash fuerte (SHA-256) para validez legal.
# Calcular hash SHA-256 de una imagen forense
sha256sum disk_image.dd
# Resultado: a3f8b2c1d4e5f6...7890abcdef  disk_image.dd

# Calcular hash MD5
md5sum disk_image.dd
# Resultado: 1a2b3c4d5e6f...7890  disk_image.dd

# Verificar integridad después del análisis
sha256sum -c hashes.sha256
# disk_image.dd: OK
Es fundamental que los hashes se calculen sobre la imagen forense (copia bit a bit), no sobre el dispositivo original. La imagen se crea con herramientas como FTK Imager, dd (con dcfldd para verificación integrada), Guymager o AccessData. Nunca se trabaja directamente sobre el disco original.
# Adquisición con dcfldd (dd forense con hash integrado)
dcfldd if=/dev/sda of=evidence.dd hash=sha256 hashwindow=1G \
  hashlog=evidence_hashes.log bs=4096
El uso de write blockers (bloqueadores de escritura) es obligatorio para evitar que el propio análisis modifique la evidencia. Los hay hardware (como Tableau T356789) y software (modo solo lectura en Linux con el flag ro).
# Montar en modo solo lectura para análisis
mount -o ro,noexec,noatime /dev/sdb1 /mnt/evidence
Uso práctico paso a paso#
A continuación se muestra un flujo simplificado de creación de un reporte forense a partir de una imagen de disco.
Paso 1: adquisición y hash#
# Crear imagen forense del disco sospechoso
dcfldd if=/dev/sdb of=/cases/2024-042/evidence.dd bs=4096 \
  hash=sha256,md5 hashlog=/cases/2024-042/hashes.log

# Verificar la imagen
sha256sum /cases/2024-042/evidence.dd
Paso 2: montar y explorar con Autopsy#
# Iniciar Autopsy (interfaz web de Sleuth Kit)
autopsy
# Acceder en http://localhost:9999/autopsy
# Crear caso nuevo, añadir imagen evidence.dd, análisis automático
Autopsy realiza análisis automáticos: timeline, recuperación de archivos borrados, búsqueda de artefactos de navegador, análisis de registro de Windows, extracción de metadatos.
Paso 3: construir la timeline con Plaso#
# Plaso extrae eventos de múltiples fuentes y los unifica
log2timeline.py /cases/2024-042/timeline.plaso /cases/2024-042/evidence.dd

# Filtrar y exportar a CSV para análisis
psort.py -o l2tcsv /cases/2024-042/timeline.plaso \
  "date > 2024-03-09 AND date < 2024-03-11" > timeline.csv
Paso 4: analizar artefactos clave#
# Extraer logs del sistema (Linux)
cat /mnt/evidence/var/log/auth.log | grep -E "Accepted|Failed" > ssh_events.txt

# Analizar el historial de bash
cat /mnt/evidence/home/deploy/.bash_history

# Buscar archivos modificados recientemente
find /mnt/evidence -mtime -7 -type f 2>/dev/null | head -50
Paso 5: redactar el informe#
Organizar los hallazgos en la estructura canónica: resumen ejecutivo, alcance, cadena de custodia, metodología, hallazgos con evidencia, timeline, conclusiones y recomendaciones. Utilizar la salida de Autopsy (pestaña Reports) como base para el informe técnico.
Qué consigues con esto#
Un reporte forense bien elaborado tiene impacto directo en múltiples ámbitos.
| Ámbito | Resultado |
|---|---|
| Legal | Evidencia admisible ante un juez: reconstrucción verificable con hashes intactos |
| Negocio | La dirección entiende el impacto real y aprueba presupuesto de remediación |
| Técnico | El equipo SOC recibe IOC y timeline para cerrar brechas y prevenir recurrencia |
| Regulatorio | Cumplimiento de notificación obligatoria (GDPR 72h, LOPD, Ley 1581 Colombia) |
| Seguros | La aseguradora acepta el informe para tramitar la cobertura del ciberincidente |
| Reputacional | La organización demuestra que actuó con diligencia ante el incidente |
Buenas prácticas#
Separar hechos de opiniones#
En la sección de hallazgos, presentar los datos objetivos. En la sección de conclusiones, ofrecer la interpretación del perito. Un juez necesita distinguir qué es un dato y qué es una opinión técnica.
Usar lenguaje preciso#
Evitar afirmaciones absolutas cuando la evidencia solo indica una correlación. Usar formulaciones como "los artefactos analizados son consistentes con" o "la evidencia indica que con alta probabilidad".
Documentar la herramienta y la versión#
Cada herramienta utilizada debe estar identificada con nombre y versión exacta. "Autopsy 4.21.0", no "Autopsy". Esto permite a otro perito reproducir el análisis.
Hash en cada paso#
No solo al inicio. Si se extraen archivos de la imagen, se hashean. Si se generan artefactos intermedios, se hashean. La integridad debe ser verificable en cada paso de la cadena.
No modificar la evidencia original#
Todo el análisis se realiza sobre copias (imágenes forenses). El original se almacena con acceso controlado. Si es un disco físico, se guarda en un armario con llave y registro de accesos.
Mantener una bitácora#
Un log personal del investigador que registre cada acción tomada, cada herramienta ejecutada, cada decisión y la razón detrás de ella. Esta bitácora respalda la reproducibilidad y ayuda si el perito debe testificar meses después.
Errores comunes#
- Trabajar sobre el disco original en lugar de una imagen forense. Cualquier escritura accidental invalida la evidencia.
- No calcular hashes al momento de la adquisición. Sin hash inicial, no se puede demostrar que la imagen no fue alterada.
- Usar solo MD5. MD5 tiene colisiones conocidas. Siempre incluir SHA-256 como hash primario.
- Mezclar hechos y opiniones en el mismo párrafo. Debilita la credibilidad del informe ante un tribunal.
- Omitir las limitaciones. Si no se analizó el tráfico de red porque no había capturas, hay que decirlo.
- Entregar el informe sin revisar. Erratas, fechas incorrectas o hashes mal copiados destrozan la credibilidad del perito.
- No verificar los hashes al finalizar el análisis. La verificación final confirma que la evidencia no se corrompió durante la investigación.
Preguntas frecuentes#
Qué diferencia hay entre un informe forense y un informe de pentesting#
El pentest busca demostrar que una vulnerabilidad existe y se puede explotar. El forense busca reconstruir qué pasó y preservar la evidencia. El pentest es proactivo (se hace antes del incidente); el forense es reactivo (se hace después). El forense tiene requisitos legales de cadena de custodia que el pentest no tiene.
Necesito ser perito judicial para elaborar un informe forense#
Para informes internos (incident response), no. Cualquier profesional cualificado del equipo DFIR puede elaborarlos. Para informes periciales que se presenten ante un juzgado, en la mayoría de jurisdicciones de habla hispana se requiere la designación como perito judicial o la aceptación como perito de parte.
Cuánto tiempo se conserva la evidencia#
Depende de la jurisdicción y del tipo de caso. En casos penales, la evidencia se conserva hasta que el proceso concluya con sentencia firme, lo que puede ser varios años. En casos civiles o internos, se recomienda un mínimo de 3-5 años. La política de retención debe estar documentada.
Qué herramientas se usan para generar el informe#
Autopsy genera informes HTML y PDF integrados. Para timelines, Plaso con log2timeline y psort. Para informes profesionales, muchos equipos DFIR usan plantillas en LaTeX o Word con Pandoc, o plataformas como Magnet AXIOM Cyber que incluyen generador de reportes.
Se puede usar evidencia de la nube (logs de AWS, Azure, GCP)#
Sí, pero la cadena de custodia requiere documentar cómo se obtuvieron los logs, qué API se usó, la fecha y hora de extracción y el hash de los archivos descargados. Algunos proveedores como AWS ofrecen CloudTrail con integridad hash incorporada.
Qué pasa si un hash no coincide al verificar#
Si el hash de la imagen forense no coincide con el registrado en la cadena de custodia, la evidencia se considera potencialmente alterada. Se debe documentar la discrepancia, investigar la causa (corrupción de disco, error de copia, manipulación) y notificar al solicitante. En un contexto legal, un hash que no coincide puede invalidar toda la evidencia asociada.
Resumen#
- El reporte forense digital traduce hallazgos técnicos en conclusiones verificables y, cuando es necesario, admisibles ante un tribunal.
- La cadena de custodia documenta cada movimiento de la evidencia y es el pilar de la admisibilidad legal.
- Los hashes criptográficos (SHA-256 + MD5) garantizan la integridad en cada paso de la investigación.
- La estructura canónica incluye resumen ejecutivo, alcance, cadena de custodia, metodología, hallazgos, timeline, conclusiones y recomendaciones.
- Separar hechos de opiniones y documentar las limitaciones son prácticas que fortalecen la credibilidad del informe.
- Los estándares ISO 27037, ISO 27042 y NIST SP 800-86 proporcionan el marco metodológico de referencia.
Fuentes y lecturas recomendadas#
- NIST SP 800-86: Guide to Integrating Forensic Techniques into Incident Response
- ISO/IEC 27037:2012 - Guidelines for digital evidence
- ISO/IEC 27042:2015 - Guidelines for analysis of digital evidence
- RFC 3227: Guidelines for Evidence Collection and Archiving
- Autopsy - Open Source Digital Forensics
- Plaso / log2timeline - GitHub
- SANS DFIR Resources