MITRE ATT&CK: qué es, cómo se navega y cómo se aplica
· 12 min de lectura
Aprende a navegar MITRE ATT&CK, entender su estructura de tácticas, técnicas y procedimientos, usar ATT&CK Navigator para mapear hallazgos, y aplicar el framework en threat intelligence, detección y pentesting.
Cuando un equipo de seguridad detecta que un atacante ejecutó PowerShell codificado en Base64 para descargar un payload, ¿cómo clasifica esa acción? ¿Cómo la compara con lo que hacen otros grupos? ¿Cómo sabe qué más debería buscar? MITRE ATT&CK responde a esas tres preguntas con un lenguaje común que toda la industria comparte.
ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) es una base de conocimiento pública que documenta el comportamiento real de los adversarios, organizado por lo que intentan conseguir (tácticas) y cómo lo consiguen (técnicas). No es una herramienta que instalas ni un estándar que certificas: es un mapa de referencia que te permite hablar el mismo idioma que el resto de la comunidad, desde el analista SOC hasta el red teamer.
Esta lección te enseña a moverte por ATT&CK, entender cada pieza del framework, usar ATT&CK Navigator para visualizar coberturas y amenazas, y aplicar todo eso en tu trabajo diario de seguridad ofensiva o defensiva.
ATT&CK documenta técnicas reales usadas por adversarios. Estudiarlas es legítimo y necesario para defender sistemas. Nunca apliques estas técnicas contra infraestructura ajena sin autorización explícita.
Qué es MITRE ATT&CK#
MITRE ATT&CK es una base de conocimiento mantenida por MITRE Corporation desde 2013, accesible en attack.mitre.org. Su objetivo es catalogar el comportamiento adversario observado en incidentes reales, no vulnerabilidades teóricas ni exploits específicos. Mientras que CVE lista fallos de software y CWE clasifica debilidades genéricas, ATT&CK responde a la pregunta: una vez que el atacante está dentro, ¿qué hace y cómo lo hace?
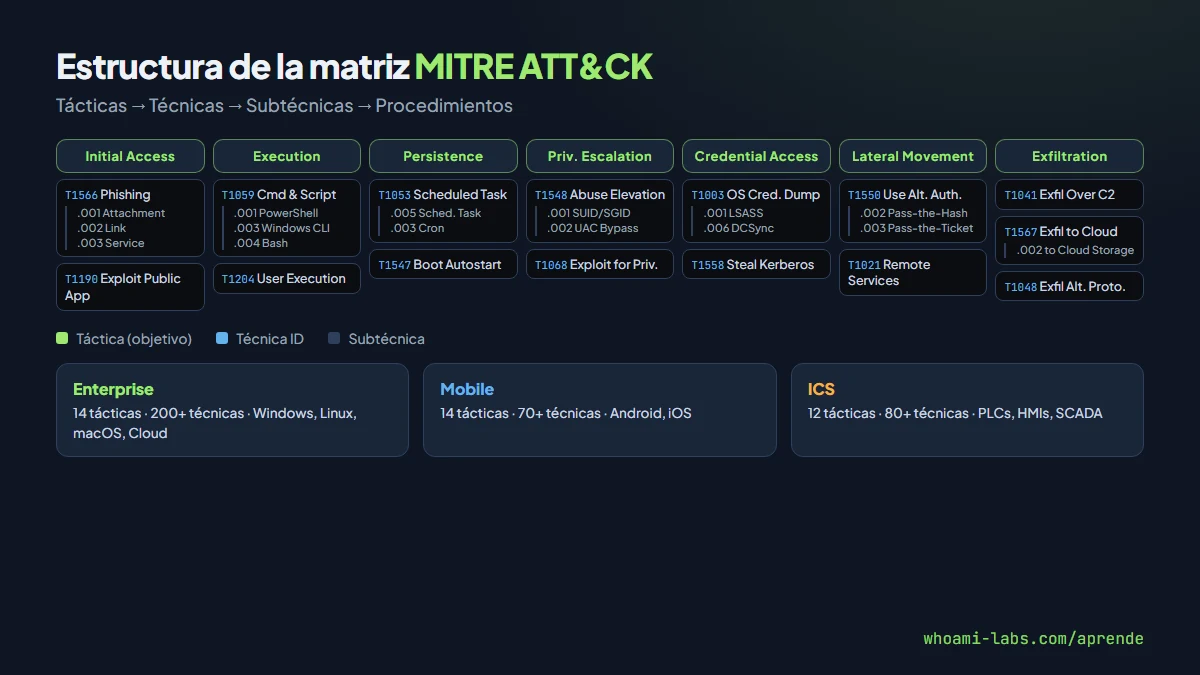
El framework se organiza en tres conceptos jerárquicos que conviene distinguir desde el principio:
- Tácticas: el objetivo del adversario en un momento dado. Por ejemplo, Persistence (mantenerse tras un reinicio) o Lateral Movement (moverse a otro equipo). Hay 14 tácticas en la matriz Enterprise.
- Técnicas: el método concreto para lograr esa táctica. Dentro de Persistence, una técnica es Scheduled Task/Job (T1053): programar una tarea para que se ejecute periódicamente.
- Subtécnicas: variantes específicas de una técnica. T1053.005 es Scheduled Task en Windows, mientras que T1053.003 es Cron en Linux.
Además, ATT&CK documenta procedimientos: las implementaciones concretas que un grupo o malware ha usado. Por ejemplo, APT29 usó T1053.005 creando tareas programadas con schtasks /create para mantener persistencia en un entorno comprometido. Los procedimientos son el nivel más granular y conectan la teoría con la realidad operativa.
Componentes principales#
Matrices#
ATT&CK no es una sola tabla. Existen tres matrices principales, cada una adaptada a un entorno:
| Matriz | Plataformas | Tácticas | Técnicas (aprox.) |
|---|---|---|---|
| Enterprise | Windows, Linux, macOS, Cloud (AWS, Azure, GCP), contenedores, red, SaaS | 14 | 200+ |
| Mobile | Android, iOS | 14 | 70+ |
| ICS | Sistemas de control industrial (PLCs, HMIs, SCADA) | 12 | 80+ |
La matriz Enterprise es la que usarás en el 90 % de los casos. Las tácticas van de izquierda a derecha siguiendo un orden lógico del ciclo de ataque: Reconnaissance, Resource Development, Initial Access, Execution, Persistence, Privilege Escalation, Defense Evasion, Credential Access, Discovery, Lateral Movement, Collection, Command and Control, Exfiltration y Impact.
Grupos y software#
ATT&CK mantiene perfiles de más de 140 grupos de amenaza (APT28, Lazarus Group, FIN7, etc.) y más de 680 piezas de software (Cobalt Strike, Mimikatz, BloodHound como herramienta empleada por adversarios). Cada perfil lista las técnicas que ese grupo o software ha usado, con referencias a informes públicos de inteligencia.
Data sources y detecciones#
Cada técnica tiene un apartado de detección que especifica qué fuentes de datos necesitas para verla: logs de procesos, eventos de autenticación, tráfico de red, registros del sistema de archivos. Desde la versión 10 (octubre 2021), ATT&CK formalizó las data sources como objetos propios con componentes. Por ejemplo, la data source Process tiene componentes como Process Creation y OS API Execution.
Mitigaciones#
Cada técnica también lista mitigaciones recomendadas, etiquetadas con un ID propio (M1026: Privileged Account Management, M1049: Antivirus/Antimalware, etc.). Esto conecta la parte ofensiva con la defensiva directamente.
Las 14 tácticas de Enterprise#
Cada táctica representa un objetivo del adversario. Entenderlas te permite pensar como el atacante y como el defensor:
| ID | Táctica | Pregunta que responde |
|---|---|---|
| TA0043 | Reconnaissance | ¿Qué información recopilo antes de atacar? |
| TA0042 | Resource Development | ¿Qué infraestructura y herramientas preparo? |
| TA0001 | Initial Access | ¿Cómo entro al entorno objetivo? |
| TA0002 | Execution | ¿Cómo ejecuto código malicioso? |
| TA0003 | Persistence | ¿Cómo me mantengo tras un reinicio? |
| TA0004 | Privilege Escalation | ¿Cómo obtengo más permisos? |
| TA0005 | Defense Evasion | ¿Cómo evito ser detectado? |
| TA0006 | Credential Access | ¿Cómo robo credenciales? |
| TA0007 | Discovery | ¿Qué hay en este entorno? |
| TA0008 | Lateral Movement | ¿Cómo me muevo a otros equipos? |
| TA0009 | Collection | ¿Qué datos quiero exfiltrar? |
| TA0011 | Command and Control | ¿Cómo mantengo comunicación con mi C2? |
| TA0010 | Exfiltration | ¿Cómo saco los datos del entorno? |
| TA0040 | Impact | ¿Cómo causo daño o presión? |
Cómo se navega el sitio web#
El sitio attack.mitre.org tiene una estructura predecible que conviene conocer:
- Página principal de la matriz: muestra todas las tácticas como columnas. Haz clic en cualquier técnica para ver su ficha completa.
- Ficha de técnica: incluye descripción, subtécnicas, procedimientos de grupos conocidos, mitigaciones y detección. La URL sigue el patrón
attack.mitre.org/techniques/TXXXX/YYY. - Grupos: en
attack.mitre.org/groups/encuentras cada APT con sus técnicas mapeadas. - Software: en
attack.mitre.org/software/cada herramienta o malware con sus técnicas. - Data sources: en
attack.mitre.org/datasources/las fuentes de datos organizadas por componente.
Para buscar rápido, usa la barra de búsqueda del sitio o directamente la API STIX/TAXII que MITRE publica. La base de datos completa está disponible en formato STIX 2.1 en el repositorio de GitHub mitre-attack/attack-stix-data.
# Clonar los datos STIX de ATT&CK Enterprise
git clone https://github.com/mitre-attack/attack-stix-data.git
ls attack-stix-data/enterprise-attack/
También puedes consultar la API con herramientas como mitreattack-python:
pip install mitreattack-pythonfrom mitreattack.stix20 import MitreAttackData
attack = MitreAttackData("enterprise-attack.json")
tecnicas = attack.get_techniques()
print(f"Total de técnicas: {len(tecnicas)}")
# Buscar una técnica por ID
t1053 = attack.get_object_by_attack_id("T1053", "attack-pattern")
print(t1053["name"]) # Scheduled Task/JobATT&CK Navigator#
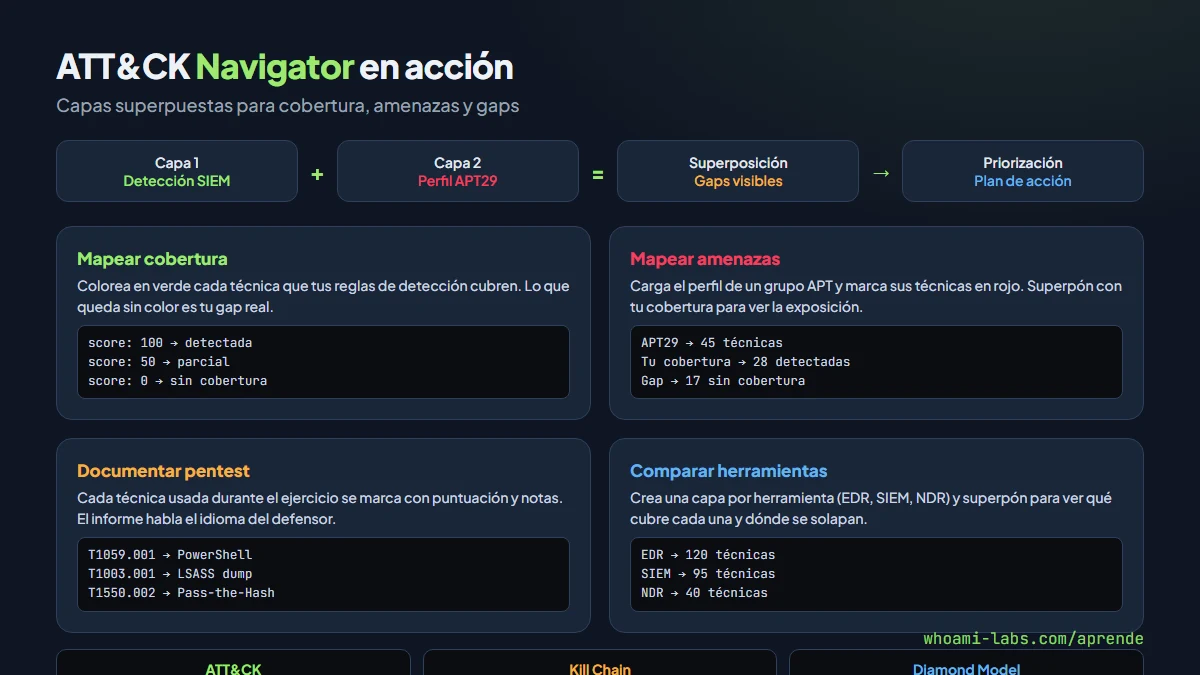
ATT&CK Navigator es la herramienta visual oficial para trabajar con la matriz. Es una aplicación web open source que permite colorear, anotar y superponer capas sobre la matriz ATT&CK. Está disponible en mitre-attack.github.io/attack-navigator y también se puede instalar localmente.
Para qué se usa Navigator#
- Mapear cobertura de detección: creas una capa donde coloreas en verde las técnicas que tus reglas SIEM detectan. Lo que queda sin color es tu gap.
- Mapear amenazas: cargas el perfil de un grupo APT y ves qué técnicas usa. Superpones esa capa con tu cobertura y ves dónde estás expuesto.
- Documentar hallazgos de un pentest: cada técnica usada durante un ejercicio se marca con su puntuación y notas.
- Comparar herramientas: puedes crear una capa por herramienta de detección (EDR, SIEM, NDR) y ver cuál cubre qué.
Uso básico paso a paso#
1. Abre Navigator en el navegador
2. Clic en "Create New Layer" → "Enterprise"
3. Busca una técnica (por ejemplo, T1059 Command and Scripting Interpreter)
4. Haz clic en la técnica → aparece el panel lateral
5. Asigna un color y una puntuación (score)
6. Repite para cada técnica relevante
7. Exporta la capa como JSON para compartirla
Las capas se guardan como archivos JSON que puedes versionar en Git, compartir con tu equipo o cargar en herramientas como Vectr o Caldera.
# Ejemplo: descargar la capa de APT29 desde el repositorio oficial
curl -O https://raw.githubusercontent.com/mitre-attack/attack-navigator/master/layers/data/samples/bear_APT29.json
Cómo se aplica en la práctica#
En threat intelligence#
Cuando lees un informe de inteligencia sobre un grupo APT, el primer paso es mapear sus TTPs (tácticas, técnicas y procedimientos) a IDs de ATT&CK. Esto permite:
- Comparar grupos: ¿APT28 y APT29 comparten técnicas? Sí, ambos usan T1566 (Phishing) como Initial Access, pero difieren en Persistence.
- Priorizar defensas: si tu sector es el objetivo habitual de un grupo, inviertes en detectar sus técnicas más frecuentes.
- Seguir la evolución: cuando un grupo adopta una técnica nueva, actualizas tu capa en Navigator.
En detección (SOC y SIEM)#
Las reglas de detección se mapean a técnicas ATT&CK. Un ejemplo concreto:
Regla SIEM: "PowerShell codificado en Base64 ejecutado como proceso hijo de Word"
Mapeo ATT&CK:
  - T1059.001 (PowerShell) — Execution
  - T1204.002 (Malicious File) — Execution
  - T1566.001 (Spearphishing Attachment) — Initial Access
Este mapeo convierte una alerta aislada en un punto dentro de una cadena de ataque completa. Si la alerta coincide con el perfil de un grupo conocido, la prioridad sube.
En pentesting y red teaming#
Durante un ejercicio ofensivo, documentar cada acción con su ID de ATT&CK tiene dos ventajas: el informe habla un lenguaje que el equipo defensivo entiende, y el cliente puede comparar los hallazgos con su cobertura de detección para medir su postura real.
| Acción del pentest | Técnica ATT&CK | Táctica |
|---|---|---|
| Enviar phishing con macro | T1566.001 | Initial Access |
| Ejecutar PowerShell desde macro | T1059.001 | Execution |
| Crear tarea programada | T1053.005 | Persistence |
| Dumpear LSASS con Mimikatz | T1003.001 | Credential Access |
| Pass-the-Hash con NetExec | T1550.002 | Lateral Movement |
Comparación con otros modelos#
ATT&CK no es el único framework de referencia. Dos modelos anteriores siguen en uso y es importante entender cómo se complementan:
Cyber Kill Chain (Lockheed Martin)#
Publicado en 2011, define siete fases lineales: Reconnaissance, Weaponization, Delivery, Exploitation, Installation, C2, Actions on Objectives. Su fortaleza es la simplicidad para comunicar a nivel ejecutivo. Su debilidad es que trata el ataque como una cadena lineal cuando en realidad los adversarios saltan entre fases, repiten pasos y usan múltiples caminos simultáneamente.
Diamond Model#
Propuesto en 2013, modela cada evento de intrusión con cuatro vértices: Adversary, Capability, Infrastructure y Victim. Es útil para análisis de inteligencia porque conecta al actor con su herramienta, su infraestructura y su objetivo. Pero no cataloga las técnicas concretas.
| Aspecto | ATT&CK | Cyber Kill Chain | Diamond Model |
|---|---|---|---|
| Enfoque | Comportamiento adversario detallado | Fases lineales del ataque | Relaciones entre actores, herramientas y víctimas |
| Granularidad | Técnicas y subtécnicas con procedimientos | 7 fases generales | 4 vértices por evento |
| Uso principal | Detección, threat intel, red teaming | Comunicación ejecutiva, defensa perimetral | Análisis de inteligencia, atribución |
| Limitación | Complejidad (200+ técnicas) | Modelo lineal, no refleja ataques reales | No detalla técnicas concretas |
En la práctica, los tres se usan juntos. Kill Chain para el marco general, Diamond Model para el análisis de actores y ATT&CK para el detalle técnico.
Errores comunes#
- Intentar cubrir toda la matriz a la vez. ATT&CK tiene más de 200 técnicas en Enterprise. Prioriza por el perfil de amenaza de tu sector, no intentes implementar detecciones para todo.
- Confundir técnicas con herramientas. T1003.001 (LSASS Memory) es la técnica; Mimikatz es una herramienta que la implementa. Si solo detectas Mimikatz por firma, el atacante usa otra herramienta y te evade.
- No actualizar las capas. ATT&CK se actualiza dos veces al año (abril y octubre). Técnicas nuevas aparecen, otras se fusionan o retiran. Las capas de Navigator deben revisarse con cada versión.
- Usar ATT&CK como checklist de compliance. ATT&CK describe lo que los adversarios hacen, no lo que tú debes cumplir. No es un estándar de certificación.
- Ignorar las subtécnicas. Mapear solo a nivel de técnica pierde el detalle que hace útil el framework. T1059 (Command and Scripting Interpreter) cubre PowerShell, Bash, Python y más: la subtécnica dice cuál.
Preguntas frecuentes#
¿ATT&CK reemplaza a la Cyber Kill Chain?#
No. La Kill Chain describe las fases generales de un ataque y es útil para comunicación de alto nivel. ATT&CK detalla el comportamiento dentro de cada fase. Se complementan.
¿Necesito una herramienta especial para usar ATT&CK?#
No. Puedes empezar con el sitio web y Navigator en el navegador. Para integración avanzada, la API STIX y librerías como mitreattack-python permiten automatizar consultas.
¿Cómo empiezo si mi organización nunca ha usado ATT&CK?#
Empieza por un caso de uso concreto: mapea tus 10 reglas SIEM más críticas a técnicas ATT&CK y crea una capa en Navigator. Eso te da una foto inmediata de tu cobertura y tus gaps.
¿ATT&CK es solo para defensores?#
No. Los equipos ofensivos lo usan para planificar ejercicios, documentar hallazgos y comunicar resultados. Frameworks como Caldera y Atomic Red Team usan IDs de ATT&CK para automatizar pruebas.
¿Con qué frecuencia se actualiza?#
MITRE publica actualizaciones mayores dos veces al año, generalmente en abril y octubre. Entre versiones puede haber correcciones menores. La versión actual (2024) es la 16.
¿Puedo contribuir a ATT&CK?#
Sí. MITRE acepta contribuciones de la comunidad a través de su programa de contribuciones. Si documentas una técnica nueva observada en un incidente real con evidencia suficiente, puedes proponerla.
Resumen#
- MITRE ATT&CK es una base de conocimiento de comportamiento adversario real, organizada en tácticas (objetivos), técnicas (métodos) y procedimientos (implementaciones concretas).
- Existen tres matrices: Enterprise (la más usada), Mobile e ICS, cada una adaptada a su entorno.
- ATT&CK Navigator permite visualizar cobertura de detección, perfiles de amenaza y hallazgos de pentests como capas superpuestas sobre la matriz.
- Se complementa con Cyber Kill Chain (fases lineales) y Diamond Model (relaciones actor-herramienta-víctima).
- El uso práctico más inmediato es mapear reglas de detección a técnicas para encontrar gaps, y mapear informes de amenaza para priorizar defensas.
- Se actualiza dos veces al año. Las capas y los mapeos deben revisarse con cada nueva versión.