Ingeniería social: qué es, cómo funciona y cómo se defiende una organización
· 14 min de lectura
Aprende los principios psicológicos que explotan los atacantes, los vectores de ingeniería social más usados (phishing, vishing, BEC, tailgating) y cómo construir un programa de concienciación eficaz con simulacros y métricas.
La mayoría de las brechas de seguridad no empiezan con un exploit sofisticado ni con una vulnerabilidad de día cero. Empiezan con una persona que hace clic en un enlace, entrega una contraseña por teléfono o sostiene la puerta abierta a alguien que no debería entrar. El informe Verizon Data Breach Investigations Report (DBIR) de 2024 señala que el elemento humano está presente en más del 68 % de las brechas confirmadas, y el phishing sigue siendo el vector de acceso inicial más frecuente junto con el robo de credenciales.
La ingeniería social es el arte de manipular a las personas para que revelen información, ejecuten acciones o concedan accesos que no deberían. No ataca software, ataca la psicología humana: confianza, urgencia, miedo, curiosidad y deseo de ayudar. Entender cómo funciona es imprescindible tanto para quien ataca en un ejercicio autorizado (red team) como para quien diseña las defensas de una organización.
En esta lección vas a aprender los principios psicológicos que hacen que los ataques funcionen, los vectores más comunes, cómo se planifica y ejecuta una campaña de ingeniería social, qué impacto puede tener y cómo construir un programa de defensa con simulacros y métricas reales.
La ingeniería social se practica solo en ejercicios autorizados con alcance definido por escrito. Manipular a personas sin su consentimiento o el de su organización es ilegal y éticamente inaceptable. Los laboratorios de whoami-labs te permiten practicar técnicas ofensivas en entornos controlados.
Qué es la ingeniería social#
La ingeniería social es cualquier técnica que explota el comportamiento humano para obtener acceso, información o una acción que beneficia al atacante. En lugar de romper un cifrado o explotar un desbordamiento de búfer, el atacante convence a alguien de que le entregue la llave.
El término se popularizó en el ámbito de la seguridad informática gracias a Kevin Mitnick, que en los años noventa demostró repetidamente que una llamada telefónica convincente podía abrir más puertas que cualquier exploit técnico. Hoy el concepto abarca desde un correo de phishing masivo hasta operaciones de Business Email Compromise (BEC) que mueven millones de dólares.
Lo que diferencia a la ingeniería social de otros vectores de ataque es que no necesita una vulnerabilidad de software. Un sistema completamente parcheado, con firewall de última generación y EDR activo, sigue siendo vulnerable si un empleado con privilegios entrega sus credenciales tras recibir un correo que parece legítimo. Por eso MITRE ATT&CK clasifica la ingeniería social como una técnica de acceso inicial (T1566 para phishing, T1598 para recopilación de información por phishing) que puede combinarse con prácticamente cualquier cadena de ataque posterior.
Por qué funciona: los principios psicológicos#
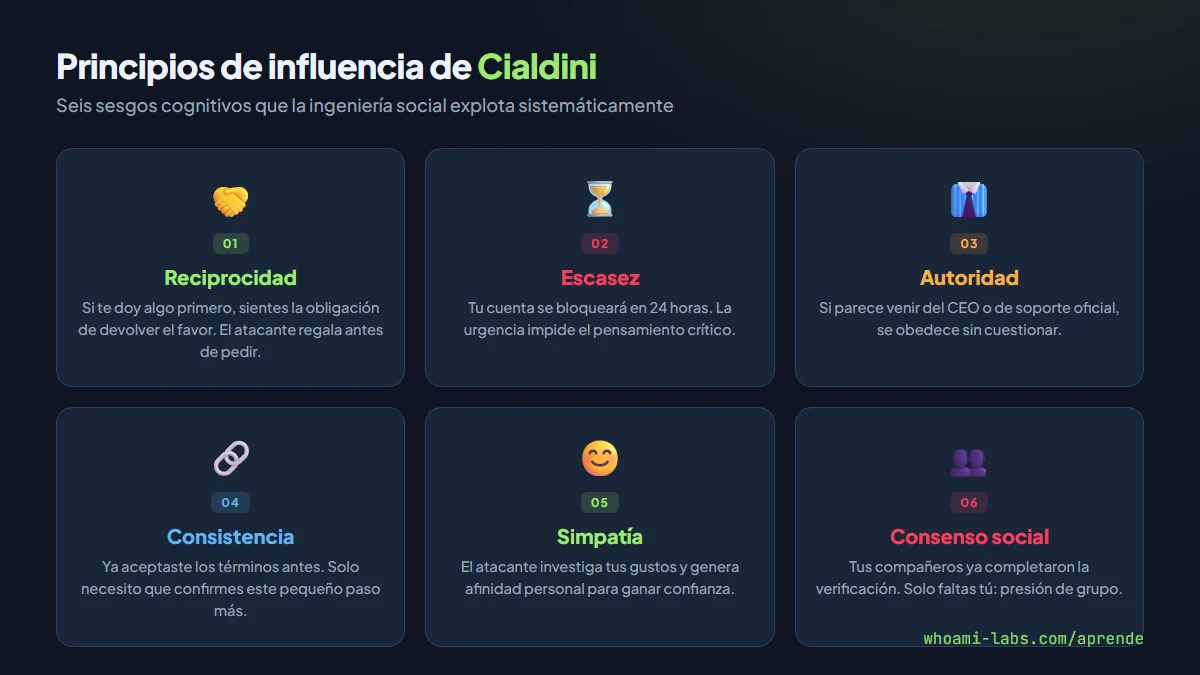
El psicólogo Robert Cialdini identificó seis principios de influencia en su obra Influence: The Psychology of Persuasion (1984). Estos principios explican por qué los humanos obedecemos, confiamos y actuamos de formas predecibles, y son la base teórica de casi todas las técnicas de ingeniería social.
| Principio | Cómo lo explota un atacante | Ejemplo |
|---|---|---|
| Reciprocidad | Ofrece algo primero para generar obligación | Te envío un informe gratuito, luego te pido que abras un archivo adjunto |
| Escasez | Crea urgencia para impedir el pensamiento crítico | Tu cuenta será bloqueada en 24 horas si no verificas tus datos |
| Autoridad | Se hace pasar por alguien con poder | Un correo que aparenta venir del CEO ordenando una transferencia urgente |
| Consistencia | Aprovecha compromisos previos | Ya aceptaste la política, ahora solo necesito que confirmes tu contraseña |
| Simpatía | Genera conexión emocional o afinidad | Investiga tus redes sociales y menciona intereses compartidos |
| Consenso social | Muestra que otros ya lo hicieron | Tus compañeros de equipo ya completaron la verificación, solo faltas tú |
Un buen ataque de ingeniería social suele combinar dos o tres principios. Un correo de BEC, por ejemplo, mezcla autoridad (parece venir del director financiero), urgencia (escasez: hay que pagar antes del cierre) y consistencia (el proveedor ya ha enviado facturas antes).
Vectores de ataque#
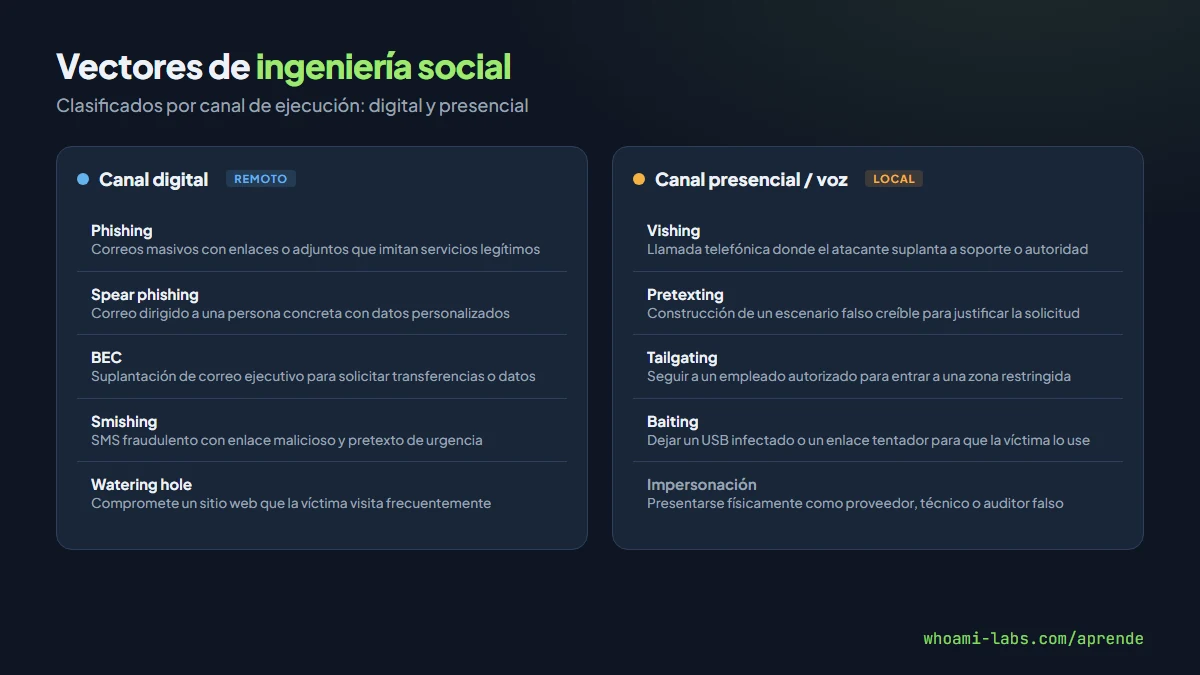
La ingeniería social se ejecuta a través de múltiples canales. Cada vector tiene sus propias características, nivel de esfuerzo y tasa de éxito.
| Vector | Canal | Descripción |
|---|---|---|
| Phishing | Correo electrónico | Correos masivos con enlaces o adjuntos maliciosos que imitan servicios legítimos |
| Spear phishing | Correo electrónico | Phishing dirigido a una persona concreta, con información personalizada |
| Whaling | Correo electrónico | Spear phishing contra ejecutivos de alto nivel (CEO, CFO, CTO) |
| BEC | Correo electrónico | El atacante suplanta o compromete una cuenta de correo real para solicitar transferencias o datos |
| Vishing | Teléfono | Llamadas donde el atacante se hace pasar por soporte técnico, un banco o una autoridad |
| Smishing | SMS | Mensajes de texto con enlaces maliciosos que explotan la urgencia |
| Pretexting | Cualquiera | El atacante construye un escenario creíble (pretexto) para justificar su solicitud |
| Tailgating | Presencial | Seguir a un empleado autorizado para entrar a una zona restringida sin credencial |
| Baiting | Presencial o digital | Dejar un dispositivo USB infectado o un enlace tentador para que la víctima lo use |
| Watering hole | Web | Comprometer un sitio que la víctima visita habitualmente para infectar su equipo |
BEC: el vector más costoso#
El FBI Internet Crime Complaint Center (IC3) reportó en su informe de 2023 que las pérdidas por BEC superaron los 2.900 millones de dólares solo en Estados Unidos. En un ataque BEC, el atacante no necesita malware: basta con acceder a (o suplantar) una cuenta de correo y enviar instrucciones de pago creíbles. Las transferencias se dirigen a cuentas controladas por el atacante y suelen moverse rápidamente a través de intermediarios para dificultar la recuperación.
Watering hole: atacar sin contacto directo#
En un ataque watering hole, el atacante identifica un sitio web que la víctima o su organización visitan con frecuencia (un foro de la industria, un portal de proveedores) y lo compromete para servir malware o redirigir a una página de phishing. El caso de la campaña contra desarrolladores de iOS en 2019 (Project Raven) y los ataques a bancos polacos a través de la web del regulador financiero en 2017 son ejemplos documentados.
Dónde aparece en el mundo real#
La ingeniería social no es solo un problema de corporaciones grandes. Aparece en todos los contextos.
- Empresas: un correo de spear phishing con un documento de Word con macros compromete una estación de trabajo y permite movimiento lateral.
- Sector financiero: BEC contra departamentos de tesorería que resulta en transferencias de cientos de miles de dólares.
- Salud: vishing contra personal de hospitales para obtener datos de pacientes protegidos por HIPAA.
- Infraestructura crítica: el ataque a una planta de agua en Oldsmar, Florida (2021) se investigó inicialmente como posible ingeniería social contra un operador remoto.
- Personas individuales: smishing suplantando a la agencia tributaria, al servicio de correos o a un banco para robar credenciales bancarias.
El denominador común es que el atacante no necesita encontrar una vulnerabilidad técnica si puede convencer a una persona con acceso legítimo.
Cómo se ejecuta una campaña de ingeniería social#
Un ejercicio autorizado de ingeniería social (red team engagement) sigue una metodología similar a la de un atacante real, pero con alcance, reglas y autorización definidos.
Paso 1: reconocimiento (OSINT)#
El atacante recopila información pública sobre la organización y sus empleados: organigramas en LinkedIn, correos publicados en la web, tecnologías usadas (Wappalyzer, BuiltWith), proveedores mencionados en redes sociales y convenciones de nombres de usuario.
# Buscar correos de un dominio con theHarvester
theHarvester -d empresa-objetivo.com -b google,bing,linkedin -l 200

# Buscar metadatos en documentos públicos con exiftool
exiftool informe-anual.pdf
Paso 2: construcción del pretexto#
Con la información recopilada, el atacante diseña un escenario creíble. Los mejores pretextos se basan en situaciones reales: un proveedor que acaba de renovar contrato, un cambio de sistema interno, una auditoría que realmente está en marcha. Cuantos más detalles reales incluya, más convincente será.
Asunto: [URGENTE] Actualización obligatoria del portal de proveedores
De: [email protected] (dominio similar registrado por el atacante)
Para: [email protected]

Estimada Ana,

Debido a la migración de nuestro sistema ERP (ref. contrato #2024-0847),
necesitamos que todos los contactos verifiquen sus credenciales antes del
viernes. Accede al portal actualizado:

https://portal-proveedor-real.com.attacker.net/verificar
Paso 3: preparación de la infraestructura#
Para un ejercicio de phishing, el equipo de red team configura un dominio similar (typosquatting), un servidor con una página de captura de credenciales (herramientas como GoPhish o Evilginx2 para capturar tokens MFA), un servidor SMTP y registros SPF/DKIM que pasen las comprobaciones básicas.
# Lanzar una campaña de phishing con GoPhish (en entorno autorizado)
# GoPhish escucha en localhost:3333 para el panel de administración
./gophish
Paso 4: ejecución y captura#
El atacante envía los correos, recibe las credenciales o consigue que la víctima ejecute un payload, y documenta cada interacción para el informe. En un ejercicio autorizado, cada clic, cada credencial introducida y cada documento abierto se registra con marca de tiempo.
Paso 5: análisis e informe#
El equipo analiza los resultados, calcula las métricas (tasa de apertura, tasa de clic, tasa de envío de credenciales) y redacta un informe con recomendaciones. Este informe es el entregable real del ejercicio.
Qué puede lograr un atacante#
| Impacto | Descripción | Ejemplo real |
|---|---|---|
| Acceso inicial | Credenciales válidas para VPN, correo o aplicaciones internas | Phishing con captura de MFA mediante proxy inverso (Evilginx) |
| Pérdida financiera | Transferencias bancarias fraudulentas | BEC contra Ubiquiti Networks: 46,7 millones USD (2015) |
| Robo de datos | Exfiltración de propiedad intelectual, datos de clientes o información médica | RSA Security: robo de semillas de tokens SecurID (2011) |
| Ransomware | Phishing como vector de entrada para cifrado de sistemas | Colonial Pipeline: acceso inicial por credenciales comprometidas (2021) |
| Daño reputacional | Pérdida de confianza de clientes e inversores | Twitter: empleados engañados para dar acceso a herramientas internas (2020) |
| Compromiso físico | Acceso a instalaciones restringidas | Tailgating en centros de datos durante auditorías de red team |
Cómo se defiende una organización#
La defensa contra la ingeniería social no es solo tecnología: es una combinación de personas, procesos y herramientas. Ninguna solución técnica por sí sola detiene a un atacante que convence a un humano.
Concienciación y formación continua#
La formación puntual de onboarding no funciona. Los programas eficaces incluyen sesiones cortas y frecuentes (microlearning), ejemplos actualizados basados en ataques reales, y refuerzo positivo cuando un empleado reporta un correo sospechoso. El objetivo no es castigar al que cae, sino construir el hábito de verificar.
Simulacros de phishing#
Las campañas internas de phishing simulado son la herramienta más directa para medir la resiliencia de una organización. Un programa maduro las ejecuta mensualmente o trimestralmente, con plantillas variadas (adjuntos, enlaces, QR, smishing) y mide la evolución.
Métricas clave de una campaña de phishing simulado:

Tasa de apertura:        % de usuarios que abrieron el correo
Tasa de clic:            % que hicieron clic en el enlace
Tasa de credenciales:    % que introdujeron datos en la página falsa
Tasa de reporte:         % que reportaron el correo como sospechoso
Tiempo de reporte:       mediana de minutos hasta el primer reporte
La métrica más valiosa no es la tasa de clic (que siempre será mayor que cero), sino la tasa de reporte: cuántos empleados identificaron el correo como sospechoso y lo reportaron al equipo de seguridad.
Controles técnicos complementarios#
- MFA resistente a phishing: claves FIDO2/WebAuthn eliminan la posibilidad de capturar contraseñas por phishing. Un proxy inverso puede capturar tokens TOTP, pero no puede suplantar un desafío FIDO2 vinculado al dominio.
- Filtrado de correo: soluciones como Microsoft Defender for Office 365 o Proofpoint analizan enlaces, adjuntos y patrones de suplantación. Configurar SPF, DKIM y DMARC en modo reject reduce la suplantación de dominio.
- Verificación de transacciones: cualquier solicitud de cambio de cuenta bancaria o transferencia fuera del flujo habitual requiere verificación por un segundo canal (llamada al número conocido, no al que viene en el correo).
- Controles de acceso físico: torniquetes individuales, vigilancia en entradas y cultura de cuestionar a desconocidos sin credencial visible.
Métricas del programa#
| Métrica | Qué mide | Objetivo típico |
|---|---|---|
| Tasa de clic en simulacros | Susceptibilidad de la organización | Menor del 5 % tras 12 meses de programa |
| Tasa de reporte | Capacidad de detección humana | Mayor del 60 % |
| Tiempo medio de reporte | Velocidad de respuesta | Menor a 10 minutos |
| Incidentes reales reportados | Confianza en el canal de reporte | Tendencia creciente |
| Cobertura de formación | Porcentaje de empleados formados en los últimos 12 meses | Mayor del 95 % |
Errores comunes en la defensa#
- Castigar al que cae. Si los empleados temen represalias, dejan de reportar. El objetivo del simulacro es formar, no sancionar.
- Hacer simulacros solo una vez al año. La memoria de una formación puntual decae rápidamente. La frecuencia importa más que la duración.
- Confiar solo en el filtro de correo. Los filtros detienen un alto porcentaje de phishing masivo, pero el spear phishing bien dirigido suele eludirlos.
- Ignorar vishing y pretexting. Muchos programas se centran exclusivamente en el correo y no entrenan contra llamadas telefónicas ni visitas presenciales.
- No medir la tasa de reporte. Si solo mides quién hizo clic, pierdes la mitad de la historia. La detección humana es una capa de defensa que debe medirse y mejorar.
- Creer que MFA lo resuelve todo. Los ataques de proxy inverso en tiempo real (Evilginx2, Modlishka) capturan tokens TOTP. Solo FIDO2/WebAuthn son resistentes a phishing por diseño.
Preguntas frecuentes#
¿La ingeniería social es ilegal?#
Depende del contexto. En un ejercicio de red team autorizado con contrato y alcance definidos, es legal y necesaria. Fuera de ese marco, manipular a personas para obtener acceso a sistemas o información es un delito en la mayoría de jurisdicciones.
¿Qué diferencia hay entre phishing y spear phishing?#
El phishing masivo envía el mismo correo a miles de personas esperando que un porcentaje caiga. El spear phishing se dirige a una persona concreta con información personalizada (nombre, cargo, proyectos en curso), lo que aumenta drásticamente su tasa de éxito.
¿Puede el MFA detener todo el phishing?#
No todo. Un segundo factor basado en TOTP (aplicación de autenticación) puede ser capturado en tiempo real por un proxy inverso como Evilginx2. Solo los factores vinculados al dominio, como las claves FIDO2/WebAuthn, son resistentes a este tipo de ataque porque verifican criptográficamente que el sitio es el legítimo.
¿Cuánto tarda en funcionar un programa de concienciación?#
Los resultados iniciales (reducción de tasa de clic en simulacros) suelen aparecer en los primeros tres a seis meses. Un programa maduro con métricas consistentes tarda entre 12 y 18 meses en establecerse, y requiere mantenimiento continuo porque las técnicas de los atacantes evolucionan.
¿Qué herramientas se usan en ejercicios de phishing autorizados?#
Las más comunes son GoPhish (open source, gestión de campañas y landing pages), Evilginx2 (proxy inverso para captura de MFA), King Phisher y Social Engineering Toolkit (SET). Para vishing, algunas empresas usan centralitas VoIP con caller ID spoofing autorizado.
¿BEC es lo mismo que phishing?#
No exactamente. En un BEC, el atacante compromete o suplanta una cuenta de correo real de la organización (a menudo de un ejecutivo) para dar instrucciones que parecen legítimas (transferencias, cambios de cuenta). No siempre incluye malware ni enlaces: la manipulación está en el texto del correo y en la autoridad percibida del remitente.
Resumen#
- La ingeniería social explota el comportamiento humano, no vulnerabilidades de software, y está presente en la mayoría de las brechas.
- Los seis principios de Cialdini (reciprocidad, escasez, autoridad, consistencia, simpatía, consenso social) explican por qué los ataques funcionan.
- Los vectores principales incluyen phishing, spear phishing, BEC, vishing, smishing, pretexting, tailgating, baiting y watering hole.
- El BEC es el vector con mayor impacto financiero documentado, con pérdidas de miles de millones de dólares anuales.
- La defensa combina concienciación continua, simulacros frecuentes, MFA resistente a phishing (FIDO2), verificación por segundo canal y controles físicos.
- La métrica más importante de un programa de defensa es la tasa de reporte, no la tasa de clic.
Fuentes y lecturas recomendadas#
- MITRE ATT&CK T1566: Phishing
- MITRE ATT&CK T1598: Phishing for Information
- Verizon 2024 Data Breach Investigations Report (DBIR)
- FBI IC3: 2023 Internet Crime Report
- Cialdini, R. B. — Influence: The Psychology of Persuasion
- GoPhish — Framework de phishing open source
- NIST SP 800-50: Building an Information Technology Security Awareness Program
- KnowBe4: Phishing Benchmarking Report