La tríada CIA y principios de seguridad: qué es, cómo funciona y por qué importa
· 13 min de lectura
La tríada CIA (Confidencialidad, Integridad, Disponibilidad) explicada desde cero, con los principios fundamentales de seguridad: AAA, no repudio, mínimo privilegio, defensa en profundidad y separación de responsabilidades, con ejemplos prácticos de cada uno.
Es la novena lección de la Tanda 12 de /aprende. Si la ciberseguridad fuera un edificio, la tríada CIA sería los cimientos. Cada decisión de seguridad que se toma en cualquier organización del mundo, desde una startup hasta un banco central, gira alrededor de tres conceptos: Confidencialidad, Integridad y Disponibilidad. Estos tres pilares, conocidos como la tríada CIA (por sus siglas en inglés: Confidentiality, Integrity, Availability), son el marco fundamental sobre el que se construye toda la seguridad de la información.
En esta lección vas a entender qué significa cada pilar, cómo se aplica en la vida real, y qué principios adicionales complementan la tríada para crear un sistema de seguridad robusto. No importa si quieres ser pentester, SOC analyst o GRC: estos conceptos son universales y los vas a usar siempre.
Los principios que aprenderás aquí son la base teórica de toda la ciberseguridad. No son abstractos: cada uno tiene aplicaciones prácticas directas que verás en lecciones posteriores cuando trabajes con herramientas, laboratorios y escenarios reales.
Qué es la tríada CIA#
La tríada CIA es un modelo que define los tres objetivos fundamentales de la seguridad de la información. Todo control de seguridad, toda política, toda herramienta existe para proteger al menos uno de estos tres pilares.
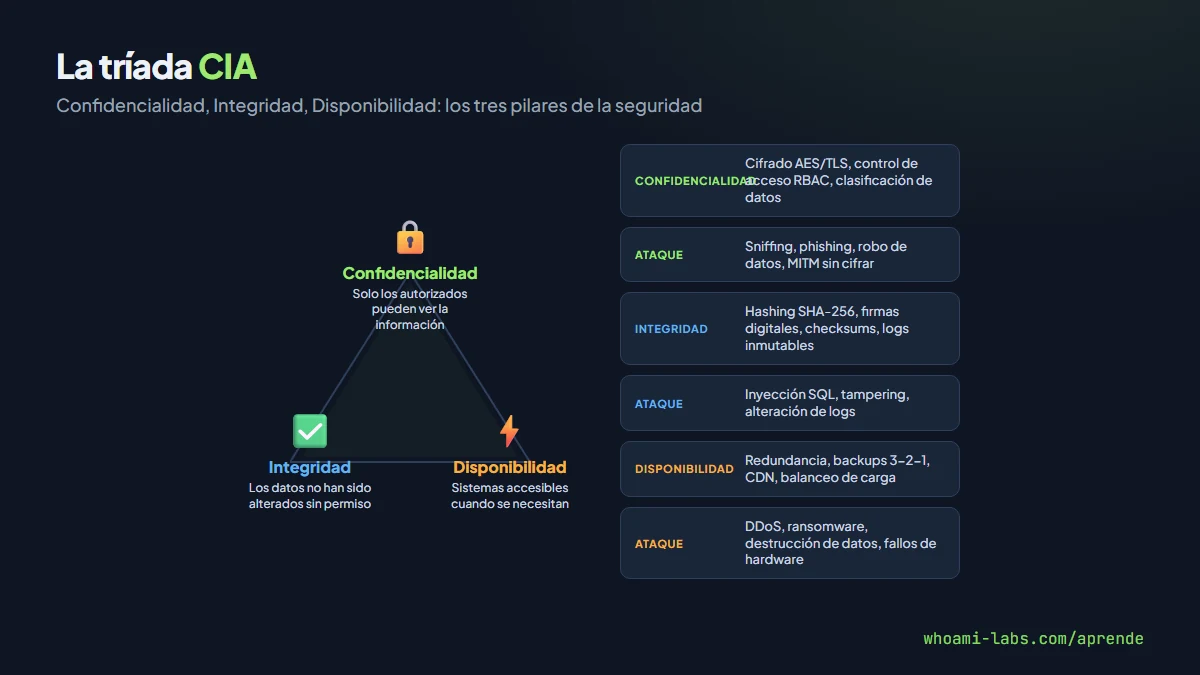
La Confidencialidad garantiza que la información solo sea accesible para las personas autorizadas. Si alguien que no debería ver un dato puede verlo, la confidencialidad se ha roto. Piensa en la confidencialidad como un sobre cerrado: solo el destinatario puede leer el contenido.
La Integridad garantiza que la información no ha sido modificada de forma no autorizada. Si alguien altera un dato sin permiso (o si un error lo corrompe), la integridad se ha roto. Piensa en la integridad como un sello de lacre: si el sello está roto, sabes que alguien abrió la carta.
La Disponibilidad garantiza que la información y los sistemas estén accesibles cuando se necesitan. Si un servicio legítimo está caído o inaccesible, la disponibilidad se ha roto. Piensa en la disponibilidad como la diferencia entre un hospital abierto 24/7 y uno que cierra los fines de semana.
Estos tres pilares están interrelacionados y a veces en tensión. Por ejemplo, cifrar toda la información mejora la confidencialidad pero puede reducir la disponibilidad (si pierdes las claves, no puedes acceder a tus datos). El arte de la seguridad está en encontrar el equilibrio adecuado según el contexto.
Por qué es importante#
Toda vulnerabilidad, todo ataque y toda brecha de seguridad puede describirse como una violación de uno o más pilares de la tríada CIA.
Un ransomware que cifra tus archivos viola la disponibilidad (no puedes acceder a tus datos) y potencialmente la confidencialidad (los atacantes pueden exfiltrar los datos antes de cifrarlos). Una inyección SQL que permite leer la base de datos de usuarios viola la confidencialidad. Un ataque de man-in-the-middle que modifica los datos en tránsito viola la integridad.
Cuando defines políticas de seguridad, clasificas activos, evalúas riesgos o diseñas controles, siempre vuelves a la misma pregunta: ¿esto protege la confidencialidad, la integridad o la disponibilidad? Si no protege ninguna, probablemente no vale la pena implementarlo.
Conceptos clave#
| Pilar | Ataque típico | Control de protección |
|---|---|---|
| Confidencialidad | Robo de datos, sniffing, phishing | Cifrado (AES, TLS), control de acceso, clasificación de datos |
| Integridad | Alteración de datos, inyección SQL, tampering | Hashing (SHA-256), firmas digitales, checksums, control de versiones |
| Disponibilidad | DDoS, ransomware, fallos de hardware | Redundancia, backups, CDN, balanceo de carga, planes de recuperación |
Cómo funciona#
Vamos a profundizar en cada pilar y sus mecanismos de protección.
Confidencialidad en detalle#
La confidencialidad se protege con dos mecanismos principales: el cifrado y el control de acceso.
El cifrado transforma datos legibles en un formato incomprensible sin la clave correcta. Hay dos grandes familias de cifrado.
El cifrado simétrico usa la misma clave para cifrar y descifrar. AES-256 es el estándar: lo usan BitLocker (Windows), LUKS (Linux) y la mayoría de VPNs. Es rápido y eficiente para grandes volúmenes de datos.
El cifrado asimétrico usa un par de claves: una pública (que compartes) y una privada (que guardas en secreto). RSA y las curvas elípticas (ECC) son los algoritmos más usados. HTTPS (TLS) usa cifrado asimétrico para intercambiar claves y cifrado simétrico para los datos.
Ejemplo de confidencialidad: HTTPS (TLS)

1. Tu navegador se conecta a whoami-labs.com (puerto 443)
2. El servidor envía su certificado con la clave pública
3. Tu navegador verifica el certificado con una autoridad de certificación (CA)
4. Ambos negocian una clave de sesión simétrica (AES)
5. Todos los datos viajan cifrados con esa clave de sesión
6. Un atacante que intercepte el tráfico solo ve datos cifrados e ilegibles
El control de acceso define quién puede acceder a qué recursos. Se implementa con autenticación (verificar que eres quien dices ser), autorización (verificar que tienes permiso para acceder a ese recurso) y modelos como RBAC (Role-Based Access Control), donde los permisos se asignan a roles, no a usuarios individuales.
Integridad en detalle#
La integridad se protege principalmente con funciones hash y firmas digitales.
Una función hash toma datos de cualquier tamaño y produce un valor de longitud fija (el hash o digest). Si cambias un solo bit de los datos originales, el hash cambia completamente. Las funciones hash más usadas en seguridad son SHA-256 y SHA-3.
# Calcular el hash SHA-256 de un archivo
sha256sum documento.pdf
# Resultado: a3f2b7c9e4d1... (64 caracteres hexadecimales)

# Si alguien modifica el archivo, el hash será completamente diferente
# Puedes verificar la integridad comparando hashes
echo "a3f2b7c9e4d1..." | sha256sum -c
Las firmas digitales combinan hashing con cifrado asimétrico. El autor calcula el hash de un documento y lo cifra con su clave privada. Cualquiera puede verificar la firma descifrándola con la clave pública del autor y comparando el hash. Si coincide, el documento no ha sido modificado y fue firmado por quien dice ser.
Los checksums son hashes simplificados que se usan para verificar que un archivo descargado no se corrompió durante la transferencia. Cuando descargas una ISO de Linux, el sitio oficial publica el SHA-256 del archivo para que lo compares con el hash del archivo que descargaste.
# Verificar la integridad de una ISO descargada
# 1. Descargar el archivo de sumas
wget https://ejemplo.com/ubuntu-24.04.sha256

# 2. Verificar que tu ISO coincide
sha256sum -c ubuntu-24.04.sha256
# Resultado esperado: ubuntu-24.04-desktop-amd64.iso: OK
Disponibilidad en detalle#
La disponibilidad se protege con redundancia, backups y planificación de recuperación.
La redundancia significa tener componentes duplicados para que si uno falla, otro tome su lugar. Esto aplica a servidores (clusters de alta disponibilidad), discos (RAID), conexiones de red (enlaces redundantes) y centros de datos (sitios de recuperación).
Los backups son copias de seguridad que permiten restaurar datos y sistemas tras un incidente. La regla 3-2-1 es el estándar: tres copias, en dos medios diferentes, con una fuera del sitio.
La protección contra DDoS (Distributed Denial of Service) es fundamental para la disponibilidad de servicios en línea. Servicios como Cloudflare, AWS Shield y Akamai absorben el tráfico malicioso antes de que llegue al servidor.
Ejemplo de amenaza a la disponibilidad: ataque DDoS

1. El atacante controla una botnet de miles de dispositivos comprometidos
2. Todos los bots envían tráfico simultáneamente al servidor objetivo
3. El servidor se satura y no puede atender peticiones legítimas
4. El sitio web queda inaccesible para los usuarios reales

Defensas:
- CDN con protección DDoS (Cloudflare, AWS CloudFront)
- Rate limiting (limitar peticiones por IP)
- Escalado automático de infraestructura
- Plan de respuesta a incidentes específico para DDoS
Ejemplos prácticos#
Paso 1: Verificar confidencialidad (HTTPS)#
Abre tu navegador y visita cualquier sitio web. Haz clic en el candado junto a la URL para ver el certificado TLS. Verás quién lo emitió, cuándo expira y qué algoritmo de cifrado usa. Si ves "No seguro" en lugar de un candado, el sitio no usa HTTPS y tus datos viajan sin cifrar.
# Ver el certificado TLS de un sitio desde la terminal
openssl s_client -connect whoami-labs.com:443 -brief

# Ver solo el emisor y la validez
echo | openssl s_client -connect whoami-labs.com:443 2>/dev/null | openssl x509 -noout -issuer -dates
Paso 2: Verificar integridad (hashing)#
Crea un archivo de texto, calcula su hash, modifícalo y calcula el hash de nuevo para ver cómo cambia completamente.
# Crear un archivo de prueba
echo "Este es un documento importante" > documento.txt

# Calcular su hash SHA-256
sha256sum documento.txt
# Resultado: 7a8b9c... (un hash específico)

# Modificar una sola letra
echo "Este es un documento importanfe" > documento.txt

# Calcular el hash de nuevo
sha256sum documento.txt
# Resultado: completamente diferente, aunque solo cambió una letra
Paso 3: Verificar disponibilidad#
Usa ping para comprobar que un servicio está accesible y mide el tiempo de respuesta.
# Verificar que un servicio responde
ping -c 3 whoami-labs.com

# Verificar que el servidor web responde correctamente
curl -I https://whoami-labs.com
# Busca: HTTP/2 200 (significa que está disponible y responde bien)
Qué puedes hacer con esto#
| Principio | Aplicación práctica |
|---|---|
| Confidencialidad | Configurar HTTPS, cifrar discos, implementar control de acceso |
| Integridad | Verificar descargas con hashes, usar firmas digitales, detectar alteraciones |
| Disponibilidad | Implementar backups 3-2-1, configurar redundancia, proteger contra DDoS |
| AAA | Diseñar sistemas de autenticación, autorización y auditoría |
| Mínimo privilegio | Dar a cada usuario solo los permisos que necesita, ni más ni menos |
| Defensa en profundidad | Implementar múltiples capas de seguridad que se complementen |
Buenas prácticas#
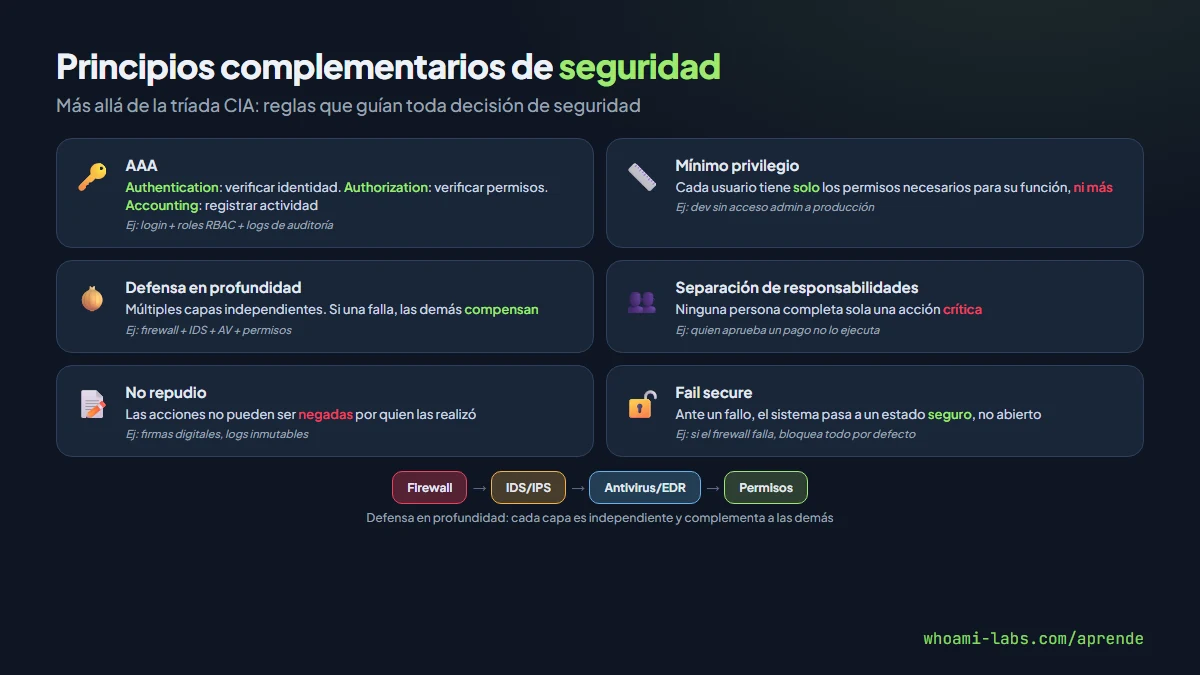
Además de la tríada CIA, hay varios principios fundamentales que todo profesional de seguridad debe conocer y aplicar.
El principio AAA (Authentication, Authorization, Accounting) define tres funciones que todo sistema de seguridad debe implementar. La autenticación verifica la identidad del usuario (contraseña, biometría, token). La autorización determina qué puede hacer ese usuario (permisos, roles). El accounting (contabilidad o auditoría) registra qué hizo el usuario (logs de acceso, registros de actividad).
El principio de mínimo privilegio establece que cada usuario, proceso o sistema debe tener solo los permisos estrictamente necesarios para realizar su función. Un desarrollador no necesita acceso de administrador a la base de datos de producción. Un usuario de contabilidad no necesita acceso al código fuente. Si una cuenta se compromete, el daño se limita a lo que esa cuenta podía hacer.
La defensa en profundidad significa no confiar en una sola capa de seguridad. Si el firewall falla, el IDS debería detectar la intrusión. Si el IDS falla, el antivirus debería bloquear el malware. Si el antivirus falla, los permisos de usuario deberían limitar el daño. Cada capa es independiente y compensa las debilidades de las demás.
La separación de responsabilidades establece que ninguna persona debería tener el poder de completar una acción crítica por sí sola. Por ejemplo, en una empresa financiera, la persona que aprueba un pago no debería ser la misma que lo ejecuta. En tecnología, el desarrollador que escribe el código no debería ser el mismo que lo despliega en producción.
El no repudio garantiza que una acción no puede ser negada por quien la realizó. Las firmas digitales y los logs inmutables proporcionan no repudio: si firmaste un documento con tu clave privada, no puedes decir que no lo hiciste.
Errores comunes de principiante#
- Enfocarse solo en la confidencialidad. Muchos principiantes piensan que la seguridad es solo cifrar cosas. Pero si tus datos están cifrados pero tu servidor está caído (disponibilidad) o alguien ha modificado los datos sin que lo sepas (integridad), también tienes un problema grave.
- Creer que un solo control basta. Un firewall no es suficiente. Un antivirus no es suficiente. Una contraseña no es suficiente. La seguridad efectiva requiere capas múltiples (defensa en profundidad).
- Dar permisos excesivos por comodidad. Es tentador dar acceso de administrador a todo el mundo para "no complicarse", pero eso viola el principio de mínimo privilegio y multiplica el daño potencial si una cuenta se compromete.
- Confundir autenticación con autorización. Que un usuario pueda iniciar sesión (autenticación) no significa que pueda acceder a cualquier recurso (autorización). Son pasos diferentes que deben implementarse por separado.
- No probar la disponibilidad hasta que falla. Muchas organizaciones descubren que sus backups no funcionan cuando intentan restaurar datos tras un incidente. Probar regularmente los backups y los planes de recuperación es tan importante como crearlos.
Preguntas frecuentes#
¿Por qué se llama CIA si no tiene nada que ver con la agencia de inteligencia?#
Es una coincidencia de siglas. CIA en seguridad de la información viene de Confidentiality, Integrity, Availability. La agencia de inteligencia estadounidense se llama Central Intelligence Agency. En español, para evitar confusión, a veces se usa CID (Confidencialidad, Integridad, Disponibilidad), pero la sigla CIA es la más extendida internacionalmente.
¿Cuál de los tres pilares es el más importante?#
Depende del contexto. Para un hospital, la disponibilidad puede ser lo más crítico (los sistemas deben funcionar 24/7 para salvar vidas). Para un banco, la integridad de las transacciones es fundamental (un error en un dígito puede mover millones). Para una agencia de inteligencia, la confidencialidad es la prioridad absoluta. No hay un pilar universalmente más importante: el análisis de riesgos determina la prioridad según el negocio.
¿Qué pasa si un ataque viola los tres pilares a la vez?#
Pasa más a menudo de lo que parece. Un ransomware moderno es un buen ejemplo: exfiltra datos antes de cifrarlos (viola la confidencialidad), cifra los archivos originales y puede corromperlos (viola la integridad), y deja los sistemas inutilizables (viola la disponibilidad). Por eso el ransomware se considera una de las amenazas más destructivas.
¿Cómo se relaciona la tríada CIA con las certificaciones?#
La tríada CIA es contenido fundamental en prácticamente todas las certificaciones de seguridad. CompTIA Security+ la cubre en su dominio de "General Security Concepts". CISSP la trata como la base de los dominios de seguridad. ISO 27001 organiza sus controles alrededor de la protección de la confidencialidad, integridad y disponibilidad.
¿El hashing es lo mismo que el cifrado?#
No. El hashing es una función unidireccional: puedes calcular el hash de un dato, pero no puedes recuperar el dato original a partir del hash. Se usa para verificar integridad. El cifrado es bidireccional: puedes cifrar un dato y luego descifrarlo con la clave correcta. Se usa para proteger confidencialidad. SHA-256 es una función hash; AES-256 es un algoritmo de cifrado.
Resumen#
- La tríada CIA (Confidencialidad, Integridad, Disponibilidad) es el modelo fundamental de la seguridad de la información.
- La confidencialidad se protege con cifrado (AES, TLS) y control de acceso. La integridad se protege con hashing (SHA-256) y firmas digitales. La disponibilidad se protege con redundancia, backups y protección DDoS.
- Los principios complementarios (AAA, mínimo privilegio, defensa en profundidad, separación de responsabilidades, no repudio) son igualmente esenciales.
- Todo ataque puede describirse como una violación de uno o más pilares de la tríada.
- La prioridad entre pilares depende del contexto de negocio: cada organización tiene un perfil de riesgo diferente.
- Estos conceptos son universales y fundamentales para cualquier rol en ciberseguridad.