Virtualización y montaje de laboratorio: qué es, cómo funciona y por qué importa
· 14 min de lectura
Aprende qué es la virtualización, cómo instalar VirtualBox, importar Kali Linux y máquinas vulnerables, configurar redes virtuales y usar snapshots para montar tu propio laboratorio de hacking ético desde cero.
Es la duodécima lección de la Tanda 12 de /aprende. Si quieres aprender ciberseguridad de verdad, necesitas un sitio seguro donde practicar. No puedes atacar servidores de internet para aprender; eso es ilegal y peligroso. La solución es montar tu propio laboratorio en tu ordenador, y la herramienta clave para hacerlo se llama virtualización.
La virtualización te permite crear ordenadores completos dentro de tu ordenador. Suena a ciencia ficción, pero es algo que millones de profesionales usan a diario. Con ella vas a poder tener un sistema Kali Linux para atacar, máquinas vulnerables a propósito para practicar y una red aislada donde todo ocurre sin riesgo para nadie.
En esta lección vas a entender qué es la virtualización, qué tipos existen, cómo instalar VirtualBox paso a paso, cómo importar Kali Linux y máquinas vulnerables, cómo configurar la red entre tus máquinas virtuales y cómo usar snapshots para no perder nunca tu progreso.
Las técnicas que aprendas aquí son para montar entornos de práctica legales. Ataca solo máquinas que te pertenecen o para las que tienes autorización explícita, como los laboratorios de whoami-labs.
Qué es la virtualización#
Imagina que tu ordenador es un edificio de oficinas. Normalmente, todo el edificio lo ocupa una sola empresa (tu sistema operativo). La virtualización es como dividir ese edificio en oficinas independientes, cada una con su propia puerta, su propio mobiliario y su propia empresa. Cada oficina funciona sin saber que las demás existen, y si una tiene un problema, las otras no se ven afectadas.
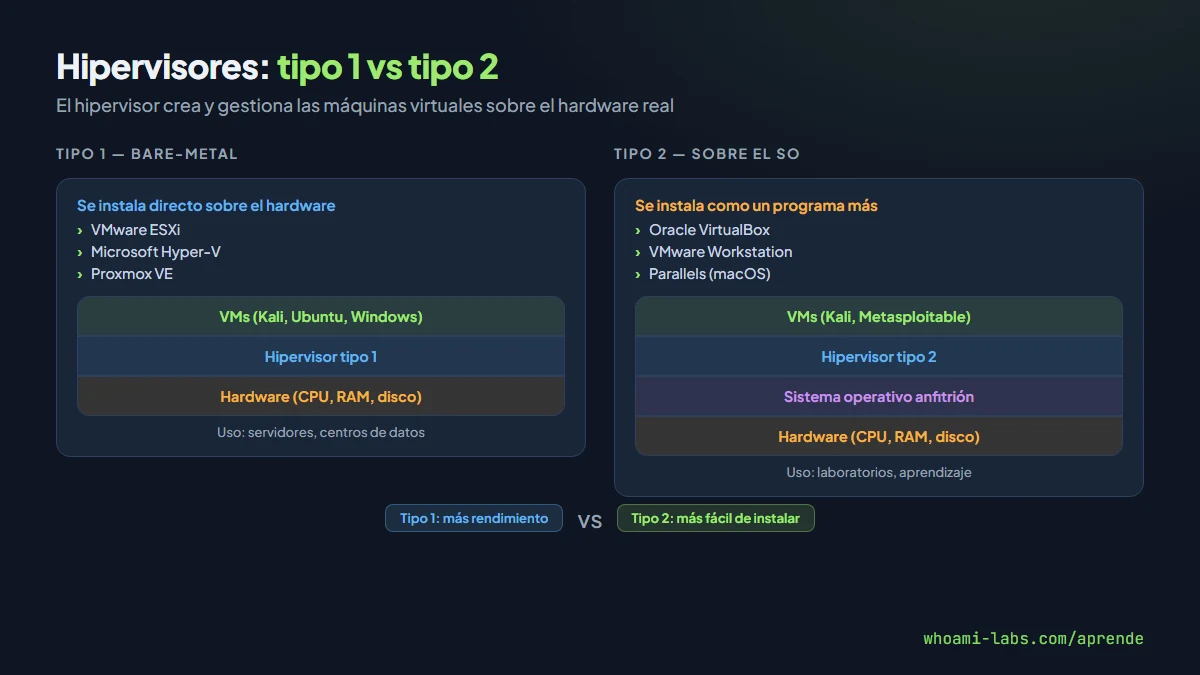
En términos técnicos, la virtualización es una tecnología que permite ejecutar varios sistemas operativos simultáneamente sobre un mismo hardware físico. Cada sistema operativo corre dentro de una máquina virtual (VM, por sus siglas en inglés), que es un entorno aislado que simula tener su propio procesador, su propia memoria RAM, su propio disco duro y su propia tarjeta de red.
El software que hace posible esta magia se llama hipervisor. El hipervisor se encarga de repartir los recursos del hardware real entre las máquinas virtuales y de mantenerlas aisladas entre sí. Hay dos tipos principales.
El hipervisor de tipo 1 (o bare-metal) se instala directamente sobre el hardware, sin sistema operativo intermedio. Ejemplos: VMware ESXi, Microsoft Hyper-V y Proxmox VE. Se usa en servidores de empresas y centros de datos. Es más eficiente, pero no es lo que vas a usar en tu portátil para aprender.
El hipervisor de tipo 2 se instala como un programa más dentro de tu sistema operativo (Windows, macOS o Linux). Ejemplos: Oracle VirtualBox y VMware Workstation. Es el que vas a usar para tu laboratorio, porque se instala como cualquier otra aplicación y es suficiente para practicar.
Por qué es importante#
Sin virtualización, para practicar hacking ético necesitarías varios ordenadores físicos: uno para atacar, otro como víctima, otro como servidor. Eso es caro, ocupa espacio y es poco práctico. Con la virtualización resuelves todo en un solo equipo.
Las ventajas para alguien que aprende seguridad son enormes. Puedes crear y destruir máquinas en minutos sin consecuencias. Si rompes algo, vuelves a un estado anterior con un clic. Tu red de práctica está completamente aislada de internet, así que no hay riesgo de atacar algo que no debes. Y puedes reproducir escenarios reales: un servidor web vulnerable, un controlador de dominio de Active Directory o una red con varias máquinas.
Además, la virtualización es una habilidad profesional en sí misma. Los pentesters montan laboratorios para probar exploits antes de usarlos en una auditoría real. Los analistas de malware ejecutan muestras sospechosas en VMs aisladas. Y los administradores de sistemas despliegan servidores virtuales en producción a diario.
Componentes principales#
Para montar un laboratorio virtual necesitas entender unos pocos conceptos:
| Componente | Qué es | Ejemplo |
|---|---|---|
| Hipervisor | Software que crea y gestiona las VMs | VirtualBox, VMware Workstation |
| Máquina virtual (VM) | Sistema operativo completo dentro de un entorno aislado | Kali Linux VM, Ubuntu Server VM |
| Imagen OVA | Archivo empaquetado con una VM lista para importar | Kali Linux OVA, Metasploitable OVA |
| Snapshot | Foto del estado de la VM en un momento dado, para volver a él | Snapshot antes de un exploit |
| Red virtual | Red simulada que conecta VMs entre sí sin salir al exterior | Red host-only 192.168.56.0/24 |
| Disco virtual | Archivo que simula el disco duro de la VM | Archivo .vdi o .vmdk |
Cómo funciona#
Cuando creas una máquina virtual en VirtualBox, le asignas recursos del hardware real: cierta cantidad de RAM, ciertos núcleos de CPU y un espacio de disco. El hipervisor intercepta las instrucciones que la VM envía al hardware y las traduce para que el sistema operativo anfitrión (tu Windows, macOS o Linux) las ejecute de forma segura.
Los procesadores modernos incluyen extensiones de virtualización por hardware, como Intel VT-x o AMD-V, que permiten que las VMs ejecuten instrucciones casi directamente sobre la CPU real, sin la penalización de rendimiento que tenía la emulación antigua. Es importante que estas extensiones estén activadas en la BIOS de tu ordenador; si no lo están, VirtualBox funcionará mucho más lento o dará errores.
Cada VM tiene su propio disco virtual, que es un archivo grande en tu disco real (por ejemplo, un archivo .vdi de 20 GB). La VM ve un disco duro normal; tu sistema operativo ve un archivo. Si borras ese archivo, la VM desaparece. Si lo copias a otro ordenador, puedes ejecutar la misma VM allí.
La red virtual funciona de forma similar. VirtualBox crea adaptadores de red virtuales que las VMs ven como tarjetas de red reales. Puedes configurar estos adaptadores en distintos modos para controlar qué puede comunicarse con qué, lo cual es fundamental para un laboratorio de seguridad.
Uso práctico paso a paso#
Paso 1: instalar VirtualBox#
VirtualBox es gratuito, de código abierto y funciona en Windows, macOS y Linux. Para instalarlo, descárgalo desde la página oficial de Oracle VirtualBox.
# En Ubuntu/Debian
sudo apt update
sudo apt install virtualbox virtualbox-ext-pack -y

# En Fedora/RHEL
sudo dnf install VirtualBox -y
En Windows, descarga el instalador .exe desde virtualbox.org, ejecútalo y sigue el asistente. Te pedirá reiniciar. Después de la instalación, abre VirtualBox y verifica que aparece la pantalla principal con el botón "Nueva" para crear máquinas.
Si al crear una VM ves un mensaje sobre VT-x o AMD-V deshabilitado, necesitas entrar a la BIOS de tu ordenador (normalmente pulsando F2, F10 o Supr durante el arranque) y activar la virtualización en la sección de CPU.
Paso 2: importar Kali Linux#
Kali Linux es la distribución más popular para hacking ético. Viene con cientos de herramientas preinstaladas: Nmap, Burp Suite, Metasploit, Wireshark y muchas más. La forma más rápida de tenerla lista es importar la imagen OVA oficial.
1. Descarga la imagen OVA desde kali.org/get-kali (sección "Virtual Machines")
2. En VirtualBox, ve a Archivo > Importar servicio virtualizado
3. Selecciona el archivo .ova descargado
4. Revisa la configuración: asigna al menos 4 GB de RAM y 2 CPUs
5. Pulsa "Importar" y espera a que termine
6. Credenciales por defecto: usuario kali, contraseña kali
Una vez importada, inicia la máquina y abre una terminal. Ejecuta una actualización inicial:
sudo apt update && sudo apt full-upgrade -yPaso 3: configurar la red#
La configuración de red es la parte más importante para un laboratorio de seguridad. VirtualBox ofrece varios modos de red, y elegir el correcto determina si tus máquinas pueden hablarse entre sí y si tienen acceso a internet.
| Modo de red | La VM accede a internet | Otras VMs la ven | Tu equipo la ve | Uso recomendado |
|---|---|---|---|---|
| NAT | Sí | No | No | Navegación, actualizaciones |
| Host-only | No | Sí (misma red) | Sí | Laboratorio aislado |
| Bridged | Sí | Sí | Sí | Simular equipo en red real |
| Red interna | No | Sí (misma red) | No | Red totalmente cerrada |
Para un laboratorio de hacking, la configuración ideal combina dos adaptadores. El primero en modo NAT, para que la VM pueda descargar actualizaciones de internet. El segundo en modo host-only, para crear una red privada donde tus máquinas se comunican entre sí sin salir a internet.
# Crear la red host-only en VirtualBox (menú Archivo > Herramientas > Administrador de red)
# Se crea la red 192.168.56.0/24 con DHCP automático

# Dentro de la VM, verificar los adaptadores
ip addr show

# Resultado esperado: dos interfaces
# enp0s3 con IP asignada por NAT (por ejemplo 10.0.2.15)
# enp0s8 con IP en la red host-only (por ejemplo 192.168.56.101)
Paso 4: usar snapshots#
Los snapshots son como puntos de guardado en un videojuego. Antes de hacer algo arriesgado (instalar software, lanzar un exploit, modificar la configuración), tomas un snapshot. Si algo sale mal, vuelves al snapshot y la máquina está exactamente como estaba.
# Crear un snapshot desde la línea de comandos de VirtualBox
VBoxManage snapshot "Kali Linux" take "estado-limpio" --description "Kali recién instalado y actualizado"

# Listar snapshots
VBoxManage snapshot "Kali Linux" list

# Restaurar un snapshot
VBoxManage snapshot "Kali Linux" restore "estado-limpio"
También puedes hacerlo desde la interfaz gráfica de VirtualBox: selecciona la VM, ve a la pestaña Snapshots (el icono de cámara) y pulsa "Tomar". Es buena práctica tomar un snapshot justo después de instalar y actualizar una VM, para tener siempre un punto de partida limpio.
Paso 5: importar máquinas vulnerables#
Un laboratorio necesita víctimas. Existen máquinas virtuales creadas a propósito con vulnerabilidades conocidas para que practiques de forma legal y segura.
Las más populares para principiantes son Metasploitable 2, que es una máquina Linux con decenas de servicios vulnerables (FTP, SSH, Samba, HTTP) diseñada por Rapid7 para practicar con Metasploit. También está DVWA (Damn Vulnerable Web Application), una aplicación web intencionalmente vulnerable con inyección SQL, XSS, subida de archivos maliciosos y más. Y VulnHub, un repositorio con cientos de máquinas vulnerables descargables, organizadas por dificultad.
# Importar Metasploitable 2 (viene como .vmdk)
# 1. En VirtualBox: Nueva > Nombre: Metasploitable > Tipo: Linux > Ubuntu 64-bit
# 2. En disco duro: "Usar un archivo de disco duro virtual existente"
# 3. Seleccionar el archivo Metasploitable.vmdk
# 4. Red: solo adaptador host-only (NO darle NAT, es vulnerable)
# 5. Iniciar. Credenciales: msfadmin / msfadmin
Conecta las máquinas vulnerables solo a la red host-only, nunca a NAT o bridged. Una máquina vulnerable con acceso a internet es un riesgo real.
Docker es otra alternativa para correr aplicaciones vulnerables. En lugar de una VM completa, levantas un contenedor con solo la aplicación:
# Levantar DVWA con Docker
docker run -d -p 80:80 vulnerables/web-dvwa

# Levantar Juice Shop (OWASP)
docker run -d -p 3000:3000 bkimminich/juice-shop
Docker consume menos recursos que una VM completa, pero no ofrece el mismo nivel de aislamiento y no simula un sistema operativo completo. Para ejercicios de red y escalada de privilegios, necesitas VMs reales.
Qué puedes hacer con esto#
| Escenario | Máquinas necesarias | Qué practicas |
|---|---|---|
| Escaneo de puertos y enumeración | Kali + Metasploitable | Nmap, reconocimiento de servicios |
| Explotación web básica | Kali + DVWA (Docker o VM) | SQL injection, XSS, CSRF |
| Escalada de privilegios Linux | Kali + VM de VulnHub | SUID, cron, sudo mal configurado |
| Laboratorio de Active Directory | Kali + Windows Server + cliente | Kerberoasting, Pass-the-Hash |
| Análisis de malware | VM Windows aislada + herramientas | Análisis estático y dinámico |
Buenas prácticas#
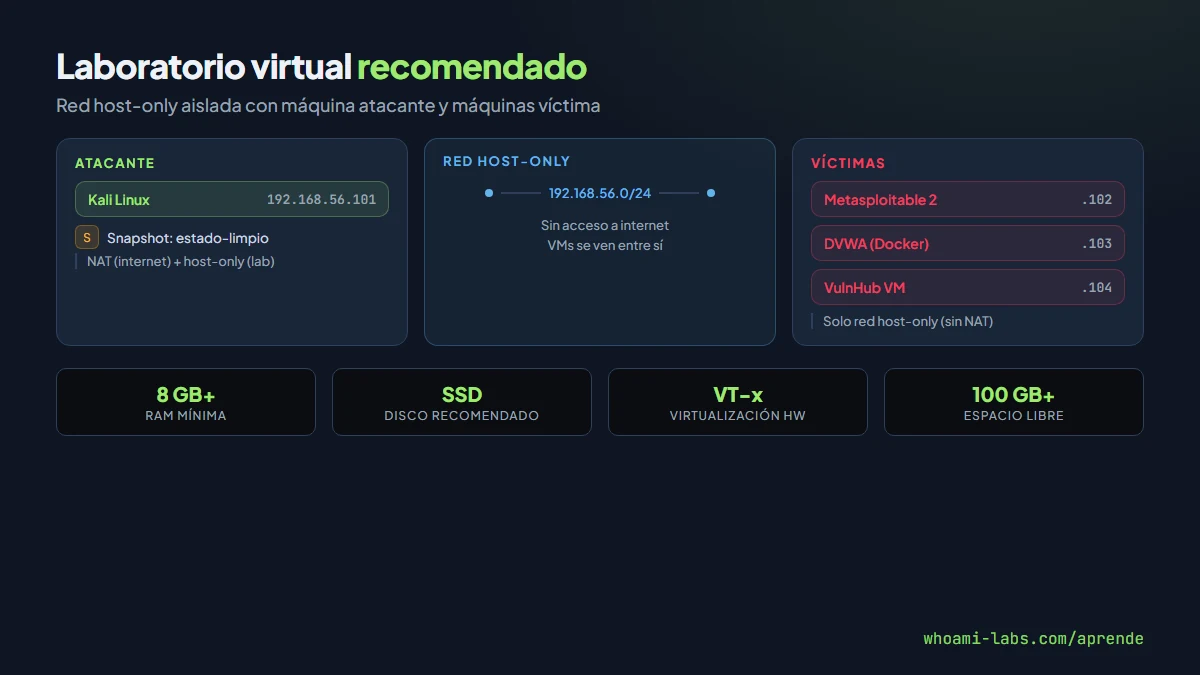
Mantener tu laboratorio ordenado y seguro es tan importante como montarlo. Estas prácticas te ahorrarán dolores de cabeza.
- Toma un snapshot de cada VM justo después de instalarla y actualizarla. Ese es tu punto cero.
- Las máquinas vulnerables van siempre en red host-only o red interna, nunca con acceso a internet.
- Asigna recursos razonables: 4 GB de RAM y 2 CPUs para Kali, 1 GB y 1 CPU para máquinas vulnerables pequeñas. No le des a una VM más de la mitad de la RAM total de tu equipo.
- Usa nombres descriptivos para las VMs y los snapshots. "Kali-lab" y "estado-limpio-post-update" son mejores que "VM1" y "Snapshot 1".
- Apaga las VMs que no estés usando. Cada VM encendida consume RAM y CPU reales.
- Actualiza Kali regularmente, pero toma un snapshot antes de cada actualización importante por si algo se rompe.
- Documenta lo que haces. Tener un archivo de notas con las IPs de tus máquinas, credenciales y configuraciones te ahorrará tiempo cada vez que vuelvas al laboratorio.
El hardware mínimo recomendado para un laboratorio básico (Kali + una máquina víctima) es un procesador con soporte VT-x o AMD-V, 8 GB de RAM (16 GB si quieres varias VMs simultáneas), 100 GB de disco libre (SSD muy recomendable) y cualquier sistema operativo moderno como anfitrión.
Errores comunes de principiante#
- No activar VT-x o AMD-V en la BIOS. Si VirtualBox dice que la virtualización por hardware no está disponible, la VM arrancará en modo emulado (lentísimo) o directamente no arrancará. Entra a la BIOS y actívala.
- Dar acceso a internet a las máquinas vulnerables. Metasploitable con acceso a internet es un servidor expuesto de verdad. Solo red host-only.
- Asignar demasiada RAM a las VMs. Si tu equipo tiene 8 GB y le das 6 GB a una VM, tu sistema anfitrión se quedará sin memoria y todo irá mal. Regla: nunca más de la mitad.
- No usar snapshots. Después de horas configurando una VM, un error la deja inutilizable. Sin snapshot, toca empezar de cero.
- Confundir los modos de red. NAT es para salir a internet. Host-only es para la red privada del laboratorio. Si la VM víctima no responde al ping desde Kali, probablemente están en redes diferentes.
- Ignorar las actualizaciones de Kali. Las herramientas cambian rápido. Una versión antigua de Nmap o Metasploit puede no funcionar con los ejercicios actuales.
- Descargar VMs de fuentes no oficiales. Siempre descarga desde las páginas oficiales (kali.org, sourceforge.net para Metasploitable, vulnhub.com). Una VM descargada de un foro podría tener malware real.
Preguntas frecuentes#
¿VirtualBox o VMware?#
Ambos funcionan bien para un laboratorio de aprendizaje. VirtualBox es gratuito y de código abierto, lo que lo hace ideal para empezar. VMware Workstation Player también tiene una versión gratuita para uso personal. La diferencia de rendimiento es mínima para laboratorios. Elige el que prefieras y avanza.
¿Cuánta RAM necesito?#
Con 8 GB puedes correr Kali (4 GB) y una máquina víctima (1 GB) a la vez, pero el anfitrión irá justo. Con 16 GB tienes margen cómodo para tres o cuatro VMs simultáneas. Si planeas montar un laboratorio de Active Directory (controlador de dominio + clientes), 32 GB es lo ideal.
¿Puedo usar mi equipo de uso diario como anfitrión?#
Sí, es lo normal cuando empiezas. Las VMs están aisladas y no afectan a tu sistema operativo. Solo asegúrate de no darles acceso bridged a tu red doméstica si son máquinas vulnerables.
¿Docker reemplaza a las VMs?#
No del todo. Docker es más ligero y perfecto para levantar aplicaciones web vulnerables (DVWA, Juice Shop). Pero para practicar enumeración de servicios, escalada de privilegios o ataques de red, necesitas una VM completa con su propio sistema operativo y su propia pila de red.
¿Qué pasa si rompo una VM?#
Nada grave. Si tienes un snapshot, la restauras en segundos. Si no, borras la VM y la importas de nuevo desde la OVA. Es una de las grandes ventajas de la virtualización: no hay consecuencias permanentes.
¿Necesito internet en las VMs del laboratorio?#
Kali sí lo necesita para actualizaciones y descargas (usa NAT como primer adaptador). Las máquinas víctima no deben tener internet: solo red host-only. Desconecta el cable NAT de las VMs vulnerables.
Resumen#
- La virtualización te permite ejecutar varios sistemas operativos en un solo equipo, creando un laboratorio de práctica seguro y aislado.
- Los hipervisores de tipo 2 como VirtualBox son la opción ideal para empezar: se instalan como cualquier programa.
- Kali Linux es la distribución estándar para hacking ético y se importa fácilmente como archivo OVA.
- La red host-only crea una red privada entre VMs, aislada de internet: perfecta para atacar máquinas vulnerables sin riesgo.
- Los snapshots son tu red de seguridad: tómalos antes de cualquier cambio importante.
- Las máquinas vulnerables (Metasploitable, DVWA, VulnHub) existen para que practiques de forma legal.