Phishing: campañas con GoPhish, SET y bypass MFA con evilginx
· 10 min de lectura
El phishing sigue siendo el vector de entrada número uno. Aprende a montar campañas con GoPhish, generar payloads con SET y hacer bypass de MFA con evilginx (reverse proxy que captura tokens de sesión).
El phishing sigue siendo, año tras año, la causa número uno de brechas corporativas. Los informes de Verizon DBIR, IBM Cost of a Data Breach, y los análisis de Mandiant coinciden: entre el 60 y el 80 por ciento de los incidentes investigados empiezan con un email de phishing exitoso. La razón es simple: todas las defensas técnicas del mundo no evitan que un usuario legítimo introduzca sus credenciales en un formulario que parece real. Y para el atacante, es barato, escalable y efectivo.
Esta lección cubre el flujo de phishing profesional usado tanto en red team como en campañas de criminales organizados: planificación (pretexto, infraestructura, objetivos), generación de payloads con SET (Social Engineering Toolkit), campañas masivas con GoPhish (plataforma open source profesional), y la técnica más reciente que está dominando el panorama en 2026: bypass de MFA con evilginx, un reverse proxy que captura tanto la contraseña como la cookie de sesión validada tras 2FA.
Es la primera lección del bloque de red team ofensivo humano, y complementa las técnicas AD y de movimiento lateral vistas en tandas anteriores.
Prueba solo contra empresas con autorización explícita de red team o contra usuarios ficticios en laboratorios. Enviar phishing a personas reales sin permiso es intrusión y, dependiendo de la jurisdicción, fraude o acceso no autorizado.
El pipeline de una campaña#
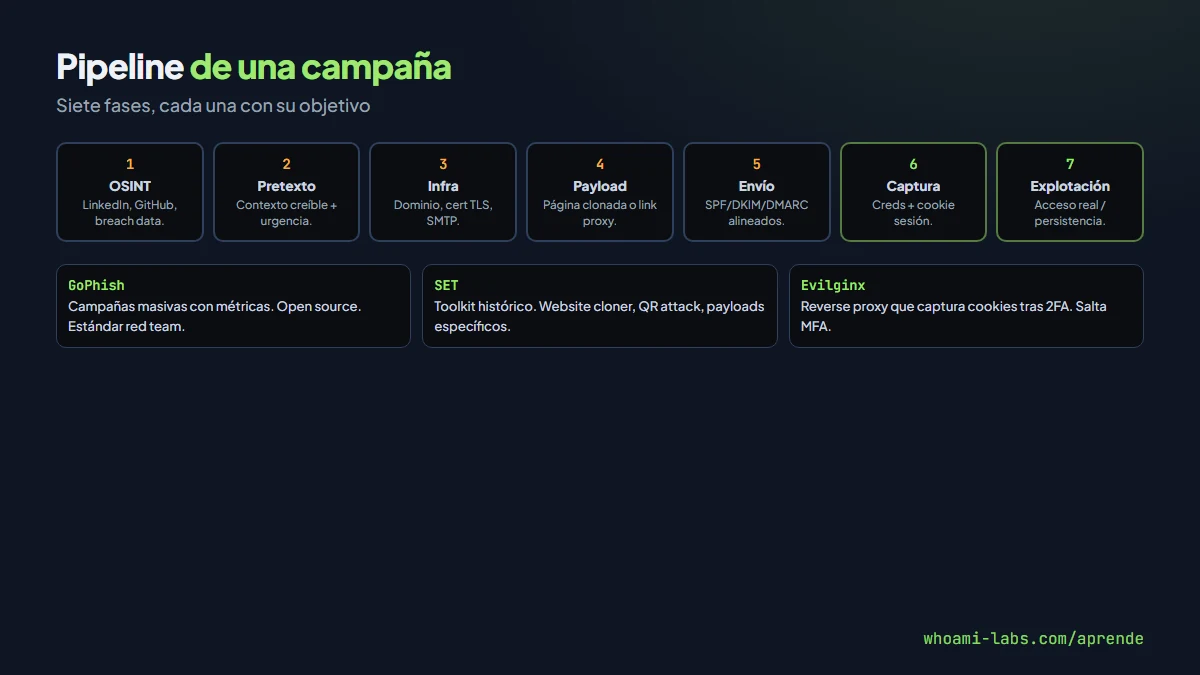
Una campaña profesional sigue pasos definidos:
Paso 1 — OSINT: identificar objetivos (LinkedIn, GitHub, Twitter), temas que les interesan, tecnologías internas, proveedores (Office 365, Okta, Google Workspace).
Paso 2 — pretexto: diseñar un contexto creíble. Factura adjunta, actualización de política IT, invitación a reunión, verificación de seguridad post-login. El pretexto determina la tasa de éxito.
Paso 3 — infraestructura: dominios similares al del objetivo (typo squatting, homoglyphs), certificados TLS válidos (Let's Encrypt), servidor de envío con reputación, posiblemente redirectores para ocultar origen.
Paso 4 — payload: página de login clonada, documento con macro, ejecutable, link a reverse proxy, QR code.
Paso 5 — envío: con headers correctos, SPF/DKIM/DMARC alineados, personalización por target.
Paso 6 — captura: credenciales, cookies de sesión, ejecución de código en el equipo.
Paso 7 — persistencia o explotación de las credenciales obtenidas.
OSINT y pretextos#
Las fuentes clásicas:
- LinkedIn: nombres, roles, estructura organizativa. Herramienta:
theHarvester,linkedin2username. - Have I Been Pwned: emails corporativos en breaches anteriores.
- Hunter.io, SignalHire: email patterns por empresa.
- GitHub: tecnologías, nombres de proyectos internos.
- Whois, Shodan: infraestructura externa.
Pretextos efectivos en 2026:
- Falso scan de seguridad corporativo: «Haga clic para verificar que su acceso 2FA sigue válido».
- Actualización de política IT: «Nueva política requiere confirmación de cuenta antes de X fecha».
- Documento compartido: «SharePoint document shared by HR».
- Verificación de pago: cuentas administrativas con falsa factura.
- Soporte técnico: tickets simulados con link a «sistema de tickets».
La regla de oro: urgencia + autoridad + pretexto familiar = alta tasa de clics.
GoPhish: la plataforma#
GoPhish es la plataforma open source canónica para campañas de phishing en red team. Setup rápido:
# Descargar
wget https://github.com/gophish/gophish/releases/latest/download/gophish-linux-64bit.zip
unzip gophish*.zip
cd gophish
./gophish
Panel en https://localhost:3333 (credenciales iniciales en data/data.sqlite3 o log).
Los conceptos:
- Sending profiles: servidores SMTP de envío (puede ser el propio postfix, SendGrid, Amazon SES).
- Email templates: HTML con placeholders
{{.FirstName}},{{.URL}},{{.TrackingURL}}. - Landing pages: página de aterrizaje (login clonado) con captura de credenciales.
- Groups: listas de targets.
- Campaigns: unión de todo lo anterior + schedule.
GoPhish entrega métricas detalladas: quién abrió el email, quién hizo click, quién introdujo credenciales, cuándo. Ideal para informes de red team y entrenamiento corporativo.
SET: Social Engineering Toolkit#
SET (David Kennedy) es el toolkit histórico del phishing ofensivo. Menos usado para campañas masivas (GoPhish es mejor), pero imbatible para payloads específicos:
sudo setoolkit
# Menú:
# 1) Social-Engineering Attacks
#    1) Spear-Phishing Attack Vectors
#    2) Website Attack Vectors
#    ...
Casos de uso típicos:
- Website cloner: copiar una página login en segundos.
- Harvester: capturar credenciales de la página clonada.
- Infectious media generator: USB con autorun malicioso.
- PowerShell payload generator: shells reverse para envío por documentos.
- QR code attack: generar QR que redirige a phishing site.
Para escenarios creativos, SET sigue siendo la herramienta de referencia.
evilginx: bypass MFA#
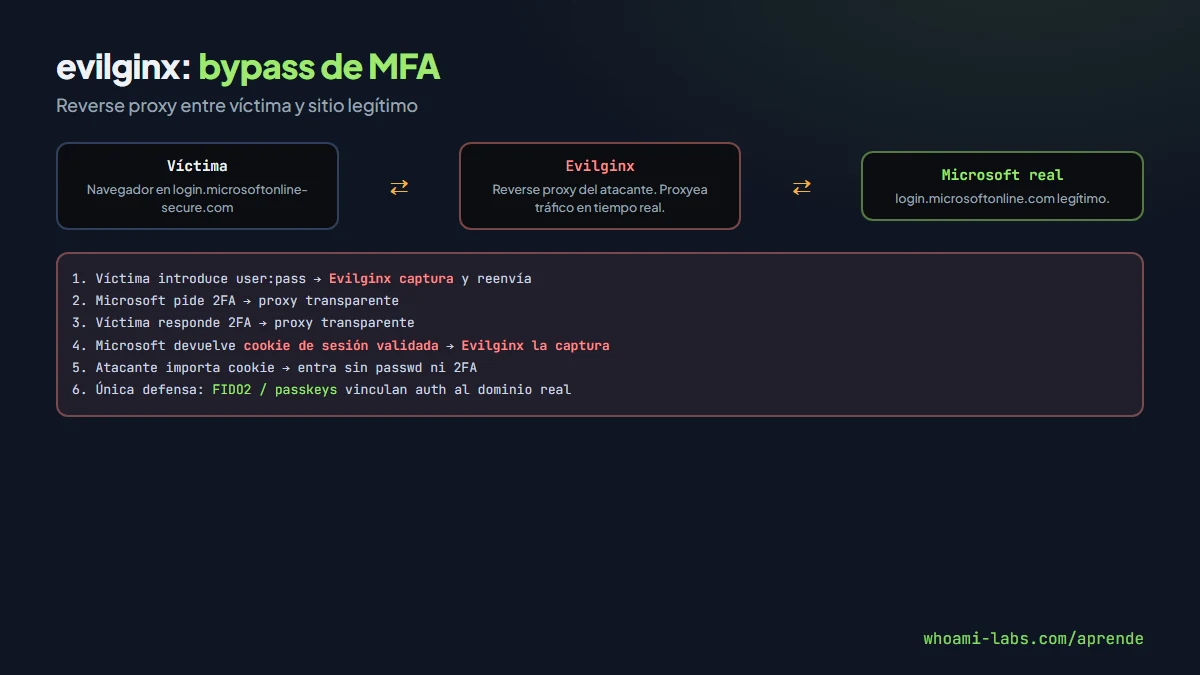
La técnica más importante del phishing moderno. Evilginx (Kuba Gretzky) es un reverse proxy que se interpone entre el usuario víctima y el sitio real (Office 365, Google, GitHub, etc.). El flujo:
- Víctima recibe link al dominio
login.microsoftonline-secure.com(atacante). - Evilginx muestra la página real de Microsoft proxyeada en tiempo real.
- Víctima introduce usuario y password → Evilginx los captura y los pasa a Microsoft.
- Microsoft pide 2FA → Evilginx proxyea el challenge → víctima lo responde.
- Microsoft devuelve cookie de sesión válida → Evilginx la captura.
- Atacante usa la cookie para entrar al servicio saltándose el 2FA entero.
# Instalar
git clone https://github.com/kgretzky/evilginx2
cd evilginx2
make

# Arrancar
sudo ./evilginx2 -p phishlets

# Config:
config domain tu-dominio.com
config ip <tu-ip-publica>
phishlets hostname o365 login.microsoftonline-secure.com
phishlets enable o365
lures create o365
lures get-url <id>
# Devuelve URL para enviar a las víctimas
Evilginx trae phishlets para los sitios más populares: Office 365, Gmail, GitHub, Twitter, Facebook, Okta, LinkedIn. Configurables en YAML.
Impacto: 2FA por SMS, por app authenticator y por push se saltan todos. Solo FIDO2 (webauthn) con hardware keys es resistente porque vincula la autenticación al dominio real.
Mitigación#
Para el defensor:
- FIDO2/webauthn para accesos críticos (admin, financiero, IT). Las YubiKey, Titan Security Key son barreras reales contra evilginx.
- Conditional Access en Microsoft/Google que detecte geolocalización inusual, device unknown, risk score alto.
- URL filtering con detección de homoglyphs y dominios recientes (less than 7 days old suele ser malicioso).
- DMARC + SPF + DKIM estrictos en tu dominio para que atacantes no puedan spoofearte.
- Email gateway con sandbox de attachments y análisis de URLs al click (Mimecast, Proofpoint).
- Entrenamiento de usuarios con campañas simuladas regulares (GoPhish interno).
- Browser isolation para links desconocidos.
- Reporte 1-click en el cliente de email que marque automáticamente phishing sospechoso.
Métricas en red team#
Un informe de campaña bien hecho reporta:
- Delivered: emails que llegaron a bandeja.
- Opened: emails abiertos (track por imagen 1x1).
- Clicked: click en el link malicioso.
- Credential submitted: credenciales introducidas.
- MFA bypassed: cuando aplica evilginx.
- Reported to IT: cuántos lo detectaron y reportaron.
Las dos métricas que importan al final son credential submitted rate (eficacia) y reported rate (concienciación). Buenas campañas de entrenamiento mejoran la reported rate con el tiempo.
Infraestructura: dominios similares#
La parte más creativa del phishing es el dominio. Técnicas usadas:
| Técnica | Ejemplo contra microsoft.com |
|---|---|
| Typo squatting | microsfot.com, mircosoft.com |
| Homoglyph | mіcrosoft.com (і cirílica) |
| Subdominio engañoso | microsoft.login-portal.com |
| TLD distinto | microsoft.net, microsoft.co |
| Palabras añadidas | microsoft-security.com |
| Hyphen injection | microsoft-com.secure-portal.net |
| IDN punycode | xn--mcrosoft-xza.com → mícrosoft.com |
Herramientas como dnstwist, urlcrazy generan cientos de variantes. Para el atacante, comprar un dominio parecido con TLS Let's Encrypt cuesta 15 euros al año. Para el defensor, monitorear estos dominios (brand monitoring) y pedir takedown es responsabilidad del equipo de marca o seguridad.
Phishing via QR#
Quishing: enviar un QR code en vez de un link. Ventajas para el atacante:
- Pasa por filtros de URL (el filtro no lee QR).
- El usuario escanea con su móvil, que puede tener menos protección que el laptop corporativo.
- Mobile browsers tienen UI reducida que oculta la URL completa.
- Pretextos comunes: «escanea para completar login MFA», «escanea para acceder al documento».
SET y GoPhish soportan generación de QR dinámicos que apuntan al tracking URL.
Pretextos específicos actuales (2026)#
Los que mejor funcionan en campañas recientes:
- Fake MS Teams / Slack notifications: «Tienes un mensaje nuevo urgente de CEO».
- Password expiry: «Tu password expira en 2 horas, actualiza ahora».
- MFA re-enroll: «Nuevo dispositivo detectado, confirma MFA».
- DocuSign: «Documento pendiente de firma».
- AI-generated personalizado: con LLMs los emails imitan tono de coworkers reales.
- Deepfake voice vishing: llamada que simula al CFO pidiendo transferencia urgente.
La barrera de entrada para generar pretextos creíbles ha caído drásticamente con herramientas de IA. Defensivamente, el mensaje a usuarios tiene que evolucionar: «no confíes en urgencia, verifica por canal independiente».
Errores comunes#
- Dominio de envío mal configurado (SPF/DKIM fallan → spam folder).
- Email templates con errores obvios (logos borrosos, typos).
- No personalizar por target (campañas masivas con «Dear Customer»).
- Infraestructura de un solo dominio (fácil de quemar).
- Timing malo (fines de semana, horas raras).
- Phishlets de evilginx desactualizados cuando el site real cambia.
Preguntas frecuentes#
¿Es ético hacer phishing en red team?#
Sí, con autorización escrita y objetivos definidos. Las campañas de red team incluyen entrenamiento posterior y ayudan a mejorar la postura de seguridad. Lo ilegal es sin autorización.
¿FIDO2 realmente bloquea evilginx?#
Sí, totalmente. FIDO2 usa WebAuthn que firma la respuesta vinculada al dominio real. Un reverse proxy en otro dominio no puede obtener firma válida. Es la única defensa que escala.
¿Qué pasa si el usuario tiene passkeys?#
Passkeys son la implementación de FIDO2 desde el OS (iCloud Keychain, Google Password Manager). Igual de seguras que YubiKey contra evilginx. Microsoft, Google, GitHub soportan passkeys desde 2023-2024.
¿Vishing y smishing cambian el flujo?#
Son variantes: vishing (voz, llamadas), smishing (SMS). Mismo pretexto, mismo objetivo (credenciales o MFA token). En 2026 el vishing con deepfakes de voz es amenaza creciente.
¿Dónde practico?#
El laboratorio signinbleed de whoami-labs incluye una simulación de GoPhish y evilginx contra una app de login propio. Practicas crear la campaña, enviar emails simulados, interceptar sesiones MFA y ver cómo defendería el equipo IT.
¿SPF, DKIM y DMARC bien configurados son defensa suficiente?#
Reducen spoofing directo de tu dominio, pero no bloquean phishing desde dominios parecidos registrados por el atacante. Son necesarios pero no suficientes. Combinados con BIMI y brand monitoring cubren más superficie.
¿Las campañas de entrenamiento internas realmente funcionan?#
Sí, con matices. Datos de KnowBe4 y Cofense muestran que campañas regulares reducen tasa de clic de 25-30% inicial a 2-5% tras un año. Importante: no castigar al que cae, enseñar. Y evitar pretextos ofensivos (bonos, resultados médicos, despidos) que generan estrés sin beneficio.
¿Cómo responder a un usuario que acaba de caer?#
Rápido y sin drama: invalidar session en el IDP, rotar password, revisar accesos recientes del usuario, forzar re-enrollment MFA, buscar persistencia. El tiempo es crítico: evilginx permite al atacante usar la sesión inmediatamente. Idealmente la detección es automática via Conditional Access que marca login desde geografía inusual.
¿Hay futuro para el phishing si FIDO2 se generaliza?#
Sí, el vector de ataque evoluciona. Si captura de credenciales deja de funcionar, se migra a BEC (Business Email Compromise) puro: email del supuesto CEO al CFO pidiendo transferencia, sin ningún login involucrado. La ingeniería social no desaparece, cambia de forma.
Resumen#
- Phishing sigue siendo la causa #1 de brechas corporativas (60-80% según DBIR).
- Pipeline: OSINT → pretexto → infra → payload → envío → captura → explotación.
- GoPhish: plataforma para campañas masivas con métricas.
- SET: payloads específicos y casos creativos.
- Evilginx: reverse proxy que saltea 2FA capturando cookie de sesión.
- Defensa: FIDO2/webauthn, Conditional Access, DMARC, email gateway, entrenamiento, reporte 1-click.