SDR: HackRF, RTL-SDR, GNU Radio y signal analysis para pentesters
· 10 min de lectura
Software Defined Radio democratizó análisis de señales. Aprende el toolkit SDR (HackRF, RTL-SDR, LimeSDR), GNU Radio Companion para processing, aplicaciones (ADS-B, GSM, satellite), y uso en pentests de RF (sub-GHz, GPS spoofing, remote control).
Software Defined Radio (SDR) desplazó el paradigma radio: en lugar de hardware dedicado para cada banda/protocolo, un receptor/transmisor genérico muestrea señal RF cruda y procesamiento software demodula/decodifica cualquier protocolo. Para security researchers, SDR abrió ventana a infinidad de protocolos inalámbricos: aviación (ADS-B), GSM/LTE, GPS, satelitales, telemetría SCADA, mandos de garaje, meteorología, radio amateur. El coste: $25 por un RTL-SDR dongle (solo receive) o $350 por HackRF One (bidireccional, 1 MHz-6 GHz). El software GNU Radio Companion permite diseñar signal processing chains visualmente.
Esta lección cubre el toolkit SDR (hardware tiers), fundamentos de signal processing (modulation, demodulation, decimation), aplicaciones prácticas (ADS-B tracking, GPS spoofing, replay attacks sub-GHz), y casos famosos de research que usaron SDR. Es la séptima lección de la Tanda 7.
SDR transmission regulated por jurisdiction. US: FCC rules. EU: national regulators. Receiver use generally legal; transmission requires license for many bands. Experimentation en ISM bands (433 MHz, 915 MHz, 2.4 GHz) generally OK at low power.
Por qué SDR cambió el juego#
Antes de SDR, analizar o experimentar con protocolos de radio requería hardware dedicado carísimo: analizadores de espectro de decenas de miles de dólares, equipos propietarios para cada banda, licencias industriales para pruebas. La radio era territorio exclusivo de fabricantes de hardware, agencias gubernamentales y laboratorios universitarios bien financiados. Un investigador de seguridad interesado en, digamos, los sistemas de apertura de puertas de garaje, tenía que fabricar su propio hardware o renunciar.
La aparición de chips DVB-T baratos con modo raw (comandos no documentados por el fabricante) democratizó el panorama. Hackers descubrieron que estos dongles de televisión de $20 podían usarse como receptores genéricos muestreando señal cruda. El proyecto RTL-SDR (2012) nació de ese hallazgo. De pronto, estudiantes y aficionados podían escuchar aviación, meteorología satelital, radio amateur, pagers, GSM.
Luego llegó HackRF One (Michael Ossmann, 2014) ofreciendo transmisión bidireccional por $300. Posteriormente LimeSDR, BladeRF, PlutoSDR completaron el ecosistema. Hoy, cualquiera con $25 tiene acceso a herramientas que hace 15 años costaban $50.000. El impacto en investigación de seguridad es comparable al que nmap tuvo sobre redes.
Para pentesters profesionales, SDR es obligatorio en engagements tocando: IoT industrial (telemetría SCADA sub-GHz), automotriz (keyless entry), aviación (ADS-B integrity), marítimo (AIS), infraestructura pública (medidores inteligentes), military/defense (si tienes clearance). Los clientes ya no aceptan "no tenemos cómo probarlo" como respuesta.
Toolkit SDR#
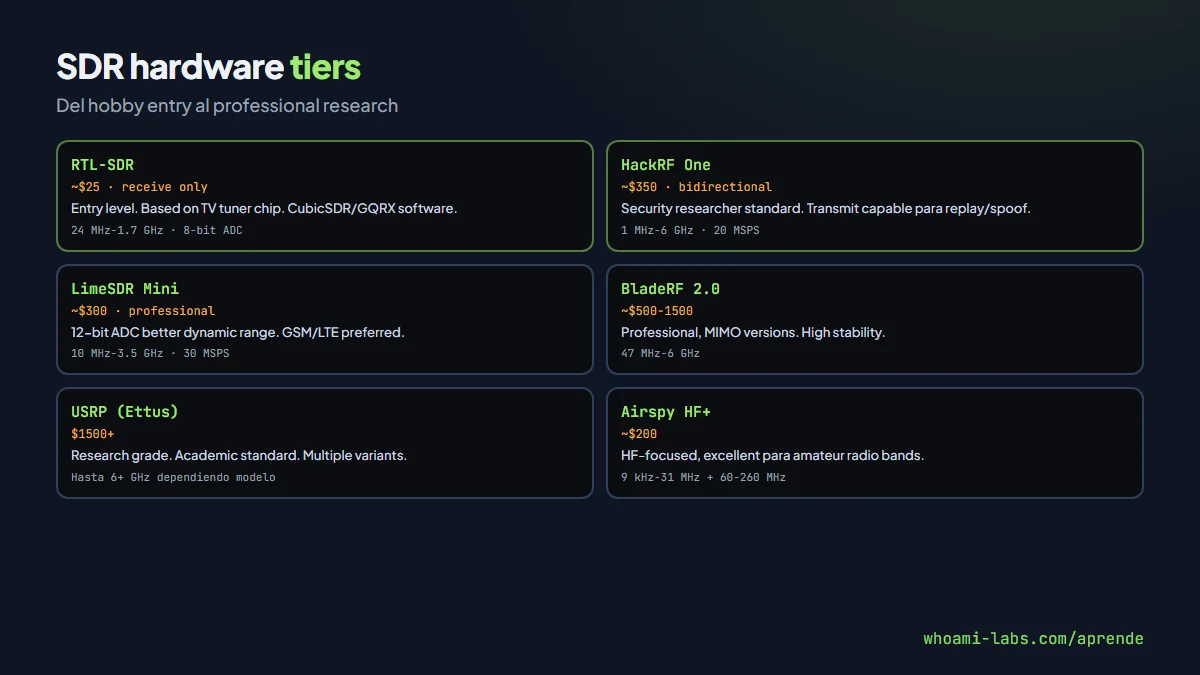
Hardware por tier de capability + precio:
RTL-SDR (~$25)#
- Receive-only.
- Range: 24 MHz-1.7 GHz typical.
- 8-bit ADC.
- USB-powered.
- Based on TV tuner chips.
Perfect entry: $25 opens massive signal landscape. Download CubicSDR, SDR#, GQRX for GUI.
HackRF One (~$350)#
- Receive + transmit (bidirectional).
- Range: 1 MHz-6 GHz.
- 8-bit ADC, 20 MSPS.
- USB 2.0.
- Michael Ossmann's design, popular en security.
Standard for security research. Can replay/spoof signals.
LimeSDR / LimeSDR Mini (~$300-1000)#
- Bidirectional.
- Wider bandwidth (up to 61.44 MSPS).
- 12-bit ADC (better dynamic range).
- Preferred for GSM/LTE work.
BladeRF 2.0 (~$500-1500)#
- Professional-grade.
- 2x2 MIMO versions.
- High stability.
USRP (Ettus Research, $1500+)#
- Research-grade.
- Multiple variants for academic work.
- Expensive but gold standard.
GNU Radio#
GNU Radio Companion (GRC) is visual signal processing framework. Design flowgraphs blocks → execute:
Source → Decimation → Filter → Demodulator → Audio/File sinkBlocks include:
- Sources: SDR hardware, file, signal generators.
- Sinks: audio output, file, visualization.
- Modulation/demodulation: AM, FM, OFDM, BPSK, QPSK.
- Filters: FIR, IIR, decimation.
- Math: multiply, add, complex ops.
Users compose chains. Python code generated automatically. Steep learning curve, massive power.
Signal processing fundamentals#
Essential concepts:
Modulation#
- AM (Amplitude Modulation): amplitude encodes info. Simple, used weather radio.
- FM (Frequency Modulation): frequency encodes info. Radio broadcast.
- PSK (Phase Shift Keying): phase encodes digital info. Satellites.
- QAM: amplitude + phase. Modern WiFi, cellular.
- OFDM: multiple subcarriers. LTE, WiFi.
- Spread spectrum: GPS, Bluetooth hopping.
Sample rate / Nyquist#
Sampling theorem: sample rate ≥ 2× max frequency. Oversampling allows digital filtering.
Decimation#
Reduce sample rate after lowpass filter. CPU efficiency.
Mixing#
Multiply signal by cosine → shifts frequency. Key to downconversion.
Aplicaciones populares#
ADS-B (aviation)#
Aircraft broadcast position at 1090 MHz. dump1090 + RTL-SDR → own aircraft radar en real time. Hundreds of planes tracked simultaneously. FlightAware feeds amateur tracking.
Weather satellites#
NOAA satellites transmit images at 137 MHz. WXtoImg decodes. Fun project, real images from space.
POCSAG / FLEX (pagers)#
Still used in medical, industrial. Unencrypted. Interesting research into incident response.
GSM analysis#
GSM networks (increasingly deprecated) decodable con gr-gsm + LimeSDR. Kraken project cracked A5/1 encryption years ago. Legal considerations serious.
GPS#
L1 at 1575 MHz. GPS-SDR-SIM simulates GPS signals. Spoofing possible con enough power → mislead receivers. Nautical, aviation serious concern. Legal implications heavy.
Satellite downlinks#
SPUTNIK amateur satellites, Iridium, ADS-B via satellites, meteorological. Each requires specific decoder.
Sub-GHz devices#
433 MHz, 868 MHz, 915 MHz bands host IoT, remotes, sensors. Replay attacks common. Overlap con Flipper Zero lesson earlier.
Jamming / interference research#
Demonstrate (en lab) susceptibility a wireless protocols. Educational; operational jamming generally illegal.
Workflow típico de análisis#
Un engagement SDR típico sigue este flujo:
1. Reconocimiento espectral. Antes de tocar nada, escanear el espectro para identificar qué transmite dónde. rtl_power genera waterfalls de GHz enteros en minutos. Identificas picos de energía, anchos de banda, patrones de transmisión (continuo vs ráfaga). Esta fase a veces revela servicios no documentados que el cliente no sabía que tenía.
2. Captura cruda (IQ recording). Una vez identificada la frecuencia de interés, grabas muestras IQ (In-phase/Quadrature) crudas a disco. Un capture de 20 MSPS genera ~160 MB/s, así que SSD grande es mandatorio. Guardas lo suficiente para análisis offline: típico 30-60 segundos iniciales, más captures dirigidos después.
3. Análisis offline con Inspectrum/Universal Radio Hacker. Inspectrum muestra la señal visualmente: ves pulsos, modulación, sync words. Universal Radio Hacker (URH) va más lejos: auto-detecta modulación (ASK/FSK/PSK), bitrate, decodifica a bits, agrupa patrones comunes. Para sub-GHz IoT, URH resuelve el 80% del trabajo.
4. Demodulación y decodificación. Con GNU Radio Companion construyes el pipeline: fuente IQ → filtro → demod → clock recovery → símbolos → bits. Debuggeas en cada etapa con sinks gráficos (constellation, time plot, frequency plot).
5. Protocolo reverse engineering. Los bits decodificados raramente son el protocolo final: hay preámbulos, sync, encoding (Manchester, NRZ), checksums (CRC), scrambling. Comparas múltiples capturas del mismo evento (botón presionado 10 veces) para identificar campos fijos vs variables. Documentas estructura del frame.
6. Replay / fuzzing / spoofing. Con protocolo entendido, construyes transmisor: modulación inversa, GNU Radio TX chain, HackRF como output. Pruebas replay simple (grabar + retransmitir). Luego fuzzing: modificar campos sospechosos, observar reacción. Finalmente spoofing: inyectar frames legítimos nuevos.
Famous SDR-based research#
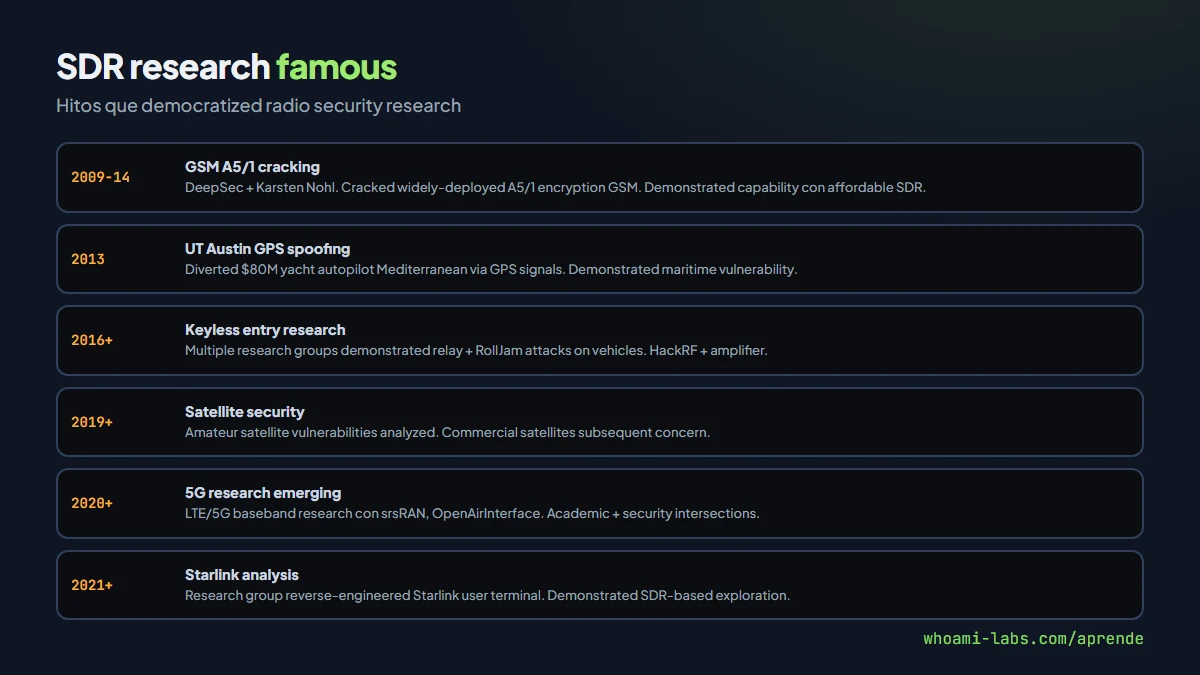
- GSM A5/1 cracking (2009-2014): DeepSec community cracked A5/1 encryption.
- GPS spoofing experiments (UT Austin): diverted yacht autopilot Mediterranean 2013.
- Keyless entry research: multiple SDR-based car entry demonstrations.
- Pager infrastructure analysis: multiple researchers analyzed ongoing use in healthcare.
- Radio navigation safety (VOR/ILS spoofing): controlled research demonstrating aviation safety risks.
- Satellite security: Lab404 analysis amateur satellites.
- 5G security: emerging SDR-based testing.
Each case: SDR democratized research previously requiring tens of thousands dollars specialized equipment.
Comandos básicos#
# RTL-SDR
rtl_test                      # Verify device
rtl_power -f 433M:434M:1k -i 60 -e 10m scan.csv  # Spectrum scan
rtl_adsb                      # ADS-B aircraft

# HackRF
hackrf_info                   # Verify
hackrf_transfer -r capture.raw -f 433000000 -s 20000000  # Record
hackrf_transfer -t capture.raw -f 433000000 -s 20000000  # Replay

# SDR#
# Windows GUI free, excellent for exploration

# GQRX
# Linux/Mac GUI, GNU Radio-based
Herramientas de software esenciales#
Más allá de GNU Radio, el toolkit del analista SDR incluye:
- SDR# (SDRSharp): Windows GUI, excelente para exploración rápida. Plugins community abundantes (ADS-B, AIS, trunk tracking).
- GQRX: equivalente Linux/Mac, basado en GNU Radio.
- CubicSDR: multiplataforma, interfaz limpia, bueno para principiantes.
- Universal Radio Hacker (URH): análisis sub-GHz automatizado. Imprescindible para IoT.
- Inspectrum: visualización de IQ, medición manual de pulsos y símbolos.
- dump1090 / dump978: decodificación ADS-B/UAT aviación.
- multimon-ng: decodifica POCSAG, FLEX, ACARS, APRS, DTMF.
- gr-gsm / srsRAN / OpenAirInterface: GSM/LTE/5G analysis.
- gr-air-modes: alternativa ADS-B.
- rtl_433: decodificador universal para cientos de dispositivos ISM (termómetros, sensores).
- Kismet: tradicionalmente WiFi, soporta plugins SDR.
- HackRF Portapack: firmware alternativo convierte HackRF en dispositivo standalone estilo Flipper.
Para análisis automatizado de señales desconocidas, proyectos como DeepSig usan machine learning para clasificación automática de modulación. Investigación activa.
Legal / ethical#
Jurisdictions differ:
- Receive-only generally legal for most frequencies.
- Transmission regulated: ham radio license (US Amateur Extra), ISM bands limited power.
- Common mode: observe signals, don't transmit without authorization.
- DMCA considerations: encrypted content shouldn't be decrypted sin authorization.
- GPS spoofing: typically illegal (interferes aviation safety).
Responsible researchers: lab experimentation con RF-shielded enclosures, coordinate con FCC/national regulator for public research, publish responsibly.
Casos de uso en pentest profesional#
Un engagement real de pentest IoT industrial normalmente arranca con reconocimiento pasivo del espectro durante días completos, antes de tocar nada. Clientes industriales tienen sensores, válvulas, PLCs comunicándose en 433/868/915 MHz con protocolos propietarios diseñados en los 90s, cuando "seguridad por oscuridad" era aceptable. Un analista con HackRF y paciencia encuentra patrones, identifica dispositivos críticos, reversea protocolo y demuestra impacto.
Automotriz es otro caso pesado. Fabricantes exigen demostrar ataques contra keyless entry, inmovilizadores, telemática. SDR es el único toolkit viable: cada marca tiene protocolo propio, nunca documentado públicamente. El researcher captura transmisiones de llave, analiza modulación (frecuentemente FSK en 315/433 MHz), identifica rolling code scheme, demuestra relay attack o key cloning.
Infraestructura smart meter (contadores inteligentes) opera en bandas sub-GHz (169 MHz EU, 900 MHz US). Protocolos como Wireless M-Bus en Europa tienen vulnerabilidades documentadas (claves de fábrica, encryption rota). Pentest de utility companies requiere SDR por norma.
AIS marítimo (Automatic Identification System, 162 MHz) transmite posición de barcos en claro. Spoofing demostrado múltiples veces (fantasma de barcos, redireccionamiento de rutas). Pentest para shipping companies incluye esta validación.
Satélites comerciales son frontier emergente. Starlink, GPS, Iridium han sido analizados con SDR consumer-grade. Expectativa: engagements de security review satellite crezcan 2026-2030.
Preguntas frecuentes#
¿Vale carrera en SDR / signal intelligence?#
Niche but specialized. Defense contractors, telecommunications security, satellite operators hire. Research positions con government agencies.
¿GNU Radio vs SDR#?#
SDR#: Windows GUI, exploration-friendly. GNU Radio: Linux/code, custom signal processing. Complementary.
¿RTL-SDR puede transmitir?#
No, receive-only by hardware design. Confirmed: HackRF, LimeSDR, BladeRF for transmission.
¿Encryption breaks legal?#
Depends. Academic research sometimes OK with coordination. Operational breaking of commercial encryption usually illegal.
¿Dónde practico?#
El laboratorio orion-recon de whoami-labs incluye simulated RF environment con sub-GHz traffic. Practice spectrum analysis, decoding, signal recognition sin hardware real requerido.
Resumen#
- SDR: software demodulates signal. Hardware generic receiver/transmitter.
- Tiers: RTL-SDR ($25 receive), HackRF ($350 bidirectional), LimeSDR/BladeRF professional.
- GNU Radio: visual signal processing framework. Steep curve, massive power.
- Aplicaciones: ADS-B, weather sats, GSM, GPS, sub-GHz replay.
- Famous research: GSM cracking, GPS spoofing, keyless entry, satellite analysis.
- Legal: receive generally OK, transmission regulated. Coordinate con authorities antes de experimentos de transmisión.
- Workflow: scan espectro, captura IQ, análisis offline, demod, reverse engineering protocolo, replay o fuzzing controlado.