Flipper Zero: la navaja suiza del hardware hacking
· 10 min de lectura
Aprende qué hace Flipper Zero (sub-GHz, NFC, iButton, infrarrojos, GPIO, BadUSB), para qué sirve en una auditoría real, qué protocolos abusa, qué NO hace (a pesar de los TikToks) y cómo defender un entorno frente a estas herramientas de bolsillo.
El Flipper Zero es un pequeño dispositivo portátil del tamaño de un llavero con un procesador STM32, una pantalla monocroma y la particularidad de que integra varios transceptores de radio y sensores de hardware típicos de auditorías físicas: sub-GHz (300-928 MHz), NFC 13.56 MHz, RFID 125 kHz (incluyendo iButton 1-Wire), infrarrojos, Bluetooth LE, GPIO con lectura/escritura programable, y una capa de interfaz USB que implementa HID y BadUSB. Lo que antes requería un radio SDR, un lector NFC, un lector iButton, un USB rubber ducky y una placa Bus Pirate ahora cabe en un bolsillo y cuesta unos 170 euros.
Flipper Zero se hizo viral en TikTok con videos exagerados («abre cualquier coche», «hackea cualquier semáforo») que lo convirtieron en objeto de regulación en varios países (Brasil, Canadá) y de pánico moral desproporcionado. La realidad es más matizada: Flipper Zero es una excelente herramienta educativa y un útil dispositivo de auditoría para protocolos inalámbricos legacy y entornos físicos corporativos mal diseñados, pero no es la navaja mágica que la prensa amarilla describe. Esta lección cubre qué hace de verdad, qué NO hace, cuándo usarlo en auditorías reales, y cómo defenderse.
Es la primera lección de la Tanda 6, enfocada en hardware, IoT, AI/LLM security y temas especializados que complementan las cinco tandas anteriores.
Prueba solo en sistemas propios, autorizados en pentests físicos o laboratorios. La posesión del dispositivo es legal casi universalmente; el uso para abrir sistemas ajenos sin permiso es delito en todas las jurisdicciones.
Qué contiene el Flipper Zero#
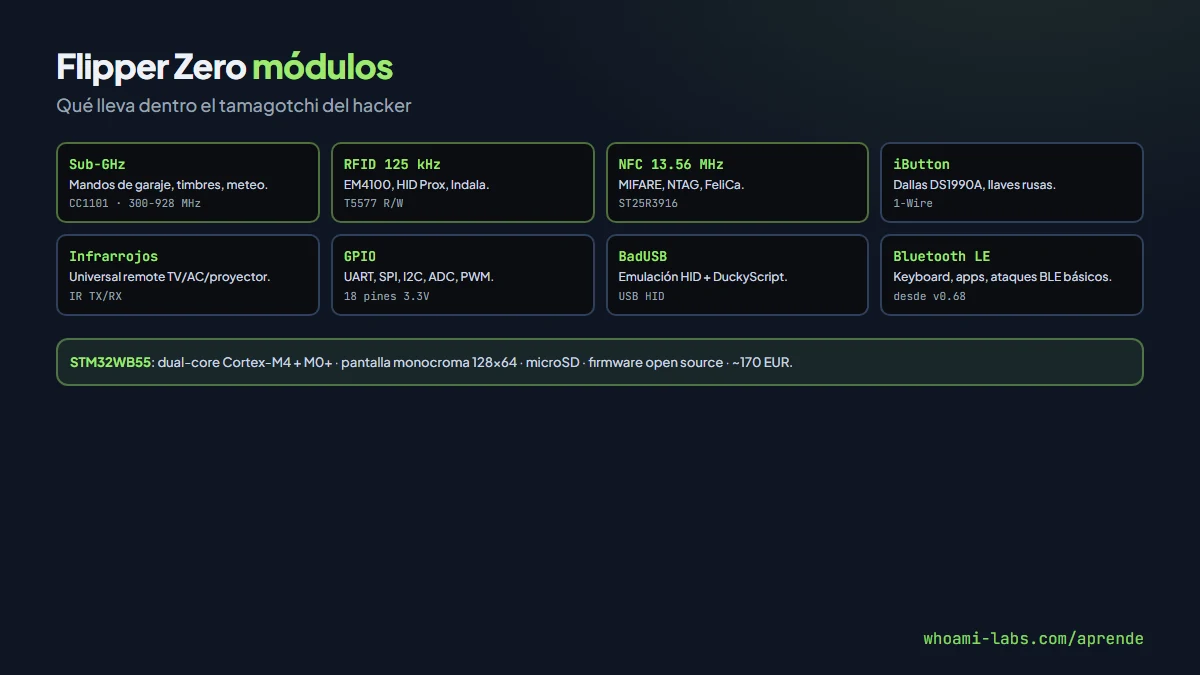
Hardware embebido en la placa:
- Sub-GHz (CC1101): transceptor Texas Instruments que cubre 300-348, 387-464, 779-928 MHz. Protocolos: Princeton, CAME, Nice, Chamberlain, Faac, Hormann, garage, timbres, meteorología.
- RFID 125 kHz (T5577): lee y emula tarjetas de proximidad low-frequency: EM4100, HID Prox, Indala. La tecnología de credenciales corporativas de los 90-2000.
- NFC 13.56 MHz (ST25R3916): lee, emula y a veces escribe en MIFARE Classic, MIFARE Ultralight, NTAG, FeliCa, ISO 15693. Tecnología de abonos de transporte, tarjetas de edificio, llaves de hotel.
- iButton (1-Wire): Dallas DS1990A y familia. Lectores de edificios en ciertos países (Rusia muy común).
- Infrarrojos: universal remote. Recibe y transmite comandos IR de TVs, aires acondicionados, proyectores.
- Bluetooth LE: desde firmware 0.68. Usable como keyboard HID, apps móviles de control, y en firmwares custom para ataques BLE básicos.
- GPIO: 18 pines expuestos (3.3V) para UART, SPI, I2C, ADC, PWM. La puerta para hacking de hardware embebido.
- USB (BadUSB): emulación de teclado HID para scripts tipo Rubber Ducky.
- MicroSD: almacenamiento de dumps, playlists, firmwares.
Firmware oficial es open source; firmwares custom (Unleashed, Momentum, Xtreme, RogueMaster) quitan limitaciones por región y añaden plugins comunitarios.
Qué hace de verdad en auditorías#
Sub-GHz: mandos de garaje y similar#
Muchos mandos de garaje residenciales usan códigos fijos (rolling code es mejor pero aún no universal). Flipper Zero puede:
- Capturar la señal del mando original.
- Replay del código capturado abriendo la puerta.
- Brute force de códigos de 16-24 bits con protocolos antiguos (Princeton, Holtek HT12E).
Con rolling code (KeeLoq, Keeloq Classic) el replay simple falla porque el receptor espera el siguiente código de la secuencia. Hay ataques (RollJam) pero son más complejos y requieren además bloqueo del receptor.
En auditorías físicas corporativas: sirve para mandos de barrera de aparcamientos, portones industriales con receptores legacy, algunos sistemas de alarma viejos.
RFID 125 kHz: credenciales de edificio#
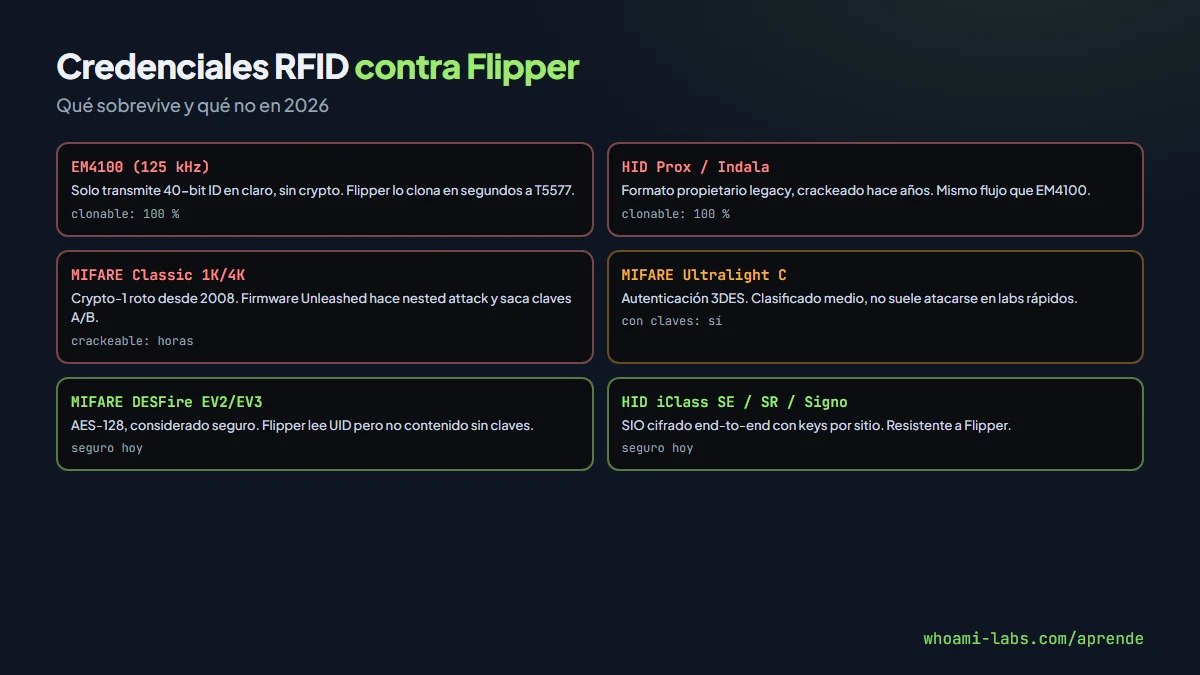
Las tarjetas de proximidad low-frequency son fundamentalmente inseguras:
- EM4100: solo transmite un ID de 40 bits en claro. Flipper lo copia perfectamente a un T5577 blank card.
- HID Prox: formato propietario pero crackeado hace años. Clonable.
- Indala: similar.
Si tu empresa usa tarjetas de proximidad 125 kHz, un atacante con acceso de 1 segundo al bolsillo del empleado (tailgating, café cercano) clona la credencial.
NFC 13.56 MHz: más seguro pero no infalible#
NFC moderno tiene crypto:
- MIFARE Classic: tiene fallos conocidos (Crypto-1 roto desde 2008). Flipper con firmware Unleashed hace nested attacks que crackean las claves A/B y clonan completamente. Muchos sistemas corporativos siguen usándolo.
- MIFARE Ultralight C: autenticación 3DES, más fuerte.
- MIFARE DESFire: AES, considerado seguro. Flipper puede leer UID pero no contenido sin claves.
- ISO 15693: protocolos industriales, varía.
Para hoteles, transporte, algunos abonos y tarjetas de edificio antiguas: funciona. Para sistemas modernos (hoteles cadenas mayores, acceso bancario): no.
iButton#
Muy común en Rusia y Europa del Este para llaves de edificios residenciales. En Occidente, nicho industrial. Flipper lee y clona en segundos.
Infrarrojos#
El IR universal remote clásico. Útil en labs físicos (apagar TVs de salas de reunión, controlar proyectores, acondicionadores). Base de datos de códigos integrada.
BadUSB#
Script en lenguaje DuckyScript que se ejecuta cuando conectas Flipper al USB de un PC. El PC lo ve como teclado y los comandos se ejecutan:
DELAY 1000
GUI r
DELAY 500
STRING powershell -w h -e BASE64...
ENTER
Útil para: tests de physical security, demostraciones de que USB abiertos son peligrosos, red team access cuando dejas el dispositivo enchufado.
GPIO: hardware hacking real#
Los pines GPIO exponen UART, SPI, I2C para interactuar con hardware embebido. Uso típico:
- UART debugging: router/IoT con pines debug sin protección → shell de root.
- SPI/I2C dumping: leer chip de flash de un dispositivo.
- Logic analyzer: con plugins, analizar protocolos simples.
Es el uso más técnico y menos visible. Para cualquiera que audite dispositivos IoT, routers, cámaras, Flipper + sondas básicas abre la puerta a reverse engineering de hardware.
Qué NO hace (a pesar de los videos)#
- No abre coches modernos: rolling code + inmovilizador electrónico + BLE challenge-response hacen replay imposible.
- No hackea cajeros ATM ni semáforos: no están en bandas sub-GHz, son redes privadas o fibra.
- No rompe WiFi WPA2: no tiene adaptador WiFi. Hay dev-board externas que añaden ESP32 pero es otro juego.
- No clona tarjetas bancarias EMV: la criptografía de VISA/MasterCard no es afectada.
- No clona pasaportes biométricos: BAC y PACE siguen funcionando.
- No crackea MIFARE DESFire ni iClass SE/SR con claves fuertes.
- No es una «cyber weapon»: cualquier operador real usa SDR serios (HackRF, LimeSDR), Proxmark3, Rubber Ducky dedicado para trabajo profesional.
Herramientas más serias para profesionales#
- HackRF One / BladeRF: SDR potente para RF profesional.
- Proxmark3 RDV4: mejor para audit NFC/RFID profesional.
- Rubber Ducky / Bash Bunny / O.MG Cable: BadUSB dedicado con más capacidad.
- ChameleonUltra / Chameleon Mini: emulador NFC avanzado.
- CANtact / CANable: para CAN bus automotive.
Flipper Zero es el toolkit entry-level portátil. Para auditoría seria requiere herramientas más específicas, pero cubre el 80 % de los escenarios que un pentester físico encuentra en edificios corporativos no-militares.
Defensa contra Flipper Zero#
Para un responsable de seguridad física corporativa:
- Migrar de 125 kHz a NFC con DESFire EV2+ y SSE/SIO (HID Signo, cifrado end-to-end).
- Readers con anti-tampering y lectura en 128-bit+ cifrada.
- Mobile credentials (Apple Wallet, HID Mobile Access, Google Wallet) con autenticación biométrica.
- MFA en lectores sensibles: card + PIN o card + biométrico.
- USB ports deshabilitados en estaciones críticas, o ADC USB con whitelist de VID/PID.
- Cámaras y procesos anti-tailgating.
- Sensibilización a empleados: no dejar tarjeta en el bolsillo del abrigo colgado en cafés.
- Audit físico profesional anual con herramientas más potentes.
Walkthrough corto: clonar una tarjeta EM4100#
Para fijar el flujo más simple, el caso canónico:
Paso 1 — leer la tarjeta original:
Main menu → 125 kHz RFID → Read
# Acercar Flipper a la tarjeta (a 2-3 cm máx)
# Devuelve: EM4100, ID: 11 22 33 44 55
Paso 2 — guardar en microSD:
→ Save → nombre: "acceso_original"Paso 3 — escribir en tarjeta T5577 blank:
→ Saved → acceso_original → Write
# Acercar tarjeta T5577 blank
# Write successful
Paso 4 — probar: la tarjeta T5577 ahora emula EM4100 y abre la puerta igual que la original. Total: 30 segundos de contacto físico con la tarjeta original.
En entornos reales, los pentesters realizan tailgating o «bump» rápido para aproximarse a la tarjeta en el bolsillo de un empleado. Lectores NFC/RFID de mejor calidad detectan intentos de clonado anómalos (lecturas múltiples rápidas) pero son excepción, no norma.
Casos reales y pánico moral#
En 2023-2024 Flipper Zero apareció en titulares por supuestos ataques a coches Tesla (falso: era un video marketing mal etiquetado). Canadá anunció prohibición tras supuesto aumento de robos de coches (los ladrones realmente usaban emisores de llave key fob amplificadores, no Flipper). Brasil prohibió importación (2024).
La realidad en estadísticas de delito:
- Robos de coches: casi todos con relay attacks de llave activa, NO con Flipper.
- Accesos no autorizados a edificios: muy raros, típicamente tailgating humano.
- Casos documentados con Flipper: mayoría son demostraciones educativas o pentesters autorizados.
El pánico moral desvía atención de problemas reales de seguridad física que requieren inversión en infraestructura moderna, no prohibiciones de dispositivos.
Errores comunes del defensor#
- «Nuestras tarjetas tienen chip, son seguras»: EM4100 también tiene chip; no todas las credenciales con chip usan crypto.
- Confiar en que Flipper está prohibido: posesión es legal; el equivalente llega por otros medios.
- Solo revisar perímetro sin pentest de credenciales.
- No considerar BadUSB en política de endpoint.
Preguntas frecuentes#
¿Es legal poseer Flipper Zero?#
En casi todas las jurisdicciones, sí. Brasil lo prohibió oficialmente en 2024. Canadá lo restringió. UE y US siguen permitiéndolo.
¿Cuál es la alternativa gratuita?#
Para RFID/NFC: Proxmark3 kits chinos por 30-50 EUR. Para sub-GHz: SDR USB + GQRX. Para BadUSB: USB Rubber Ducky de 50 EUR o DIY con Arduino Pro Micro. Pero cada uno por separado, sin la integración portátil.
¿Firmware oficial vs custom?#
Oficial es más estable, cumple normativas por región (bloqueo de bandas). Custom (Momentum, Unleashed) desbloquea todo + plugins comunitarios. Para aprender y lab, custom. Para operaciones comerciales, cumplir regulación local.
¿Vale la pena aprenderlo si no soy pentester físico?#
Sí. Es la vía más accesible para entender protocolos sub-GHz, RFID, NFC. Educativamente es excelente. Y amplía el skillset de cualquier security pro.
¿Dónde practico?#
El laboratorio orion-recon de whoami-labs incluye un escenario con tarjetas EM4100 simuladas y mandos sub-GHz con códigos fijos para practicar. No requiere hardware físico, es simulación por software que reproduce los protocolos para análisis.
Resumen#
- Flipper Zero: dispositivo portátil con sub-GHz, NFC, RFID 125 kHz, iButton, IR, GPIO, BadUSB, BLE.
- Útil contra tecnología legacy: mandos código fijo, EM4100, MIFARE Classic, iButton.
- Inútil contra crypto moderna: rolling code bien implementado, DESFire EV2+, iClass SE/SR, EMV, WPA2.
- Profesionales usan HackRF, Proxmark3, Rubber Ducky para trabajo serio.
- Defensa: migrar a credenciales modernas con crypto fuerte, mobile credentials, MFA en lectores, política USB.
- Es una herramienta educativa excelente pero no la «cyber weapon» de TikTok.
La comunidad Flipper es muy activa: miles de plugins open source, firmwares comunitarios actualizados cada semanas, base de datos de códigos sub-GHz y IR compartida libremente. Para quien quiera entender protocolos físicos sin invertir en SDR profesional, es la curva de entrada más accesible que hay en 2026 y seguirá siéndolo durante los próximos años.