Active Directory desde cero: conceptos, enumeración y por qué es un objetivo tan frecuente
· 11 min de lectura
Aprende qué es Active Directory, cómo se organiza (bosques, dominios, OU, usuarios, grupos, equipos), por qué concentra tanto poder en una red corporativa y cómo se enumera desde una cuenta de bajo privilegio con las herramientas estándar.
Prácticamente cualquier empresa de cierto tamaño que use Windows se apoya en Active Directory (AD): el sistema centralizado donde se guardan los usuarios, los equipos, los grupos, las políticas, los permisos y el acceso a recursos compartidos. Cuando inicias sesión en tu equipo con tus credenciales corporativas, cuando accedes a una carpeta compartida sin volver a escribir contraseña, cuando se te aplica una política que te obliga a cambiar la clave cada tres meses, todo eso lo orquesta AD por debajo.
Para un auditor, Active Directory concentra tanto poder que comprometer el dominio suele ser el objetivo final de una auditoría interna. Y el problema es que, en la mayoría de organizaciones, basta con una cuenta de usuario de dominio sin privilegios para empezar a descubrir configuraciones que, encadenadas, terminan en Domain Admin.
En esta lección vas a ver qué es Active Directory, cómo se estructura, qué protocolos usa, por qué un simple usuario puede enumerar media empresa y cómo se protege. Es la base para entender el resto de lecciones del bloque (Kerberoasting, Pass-the-Hash, BloodHound).
Enumera solo dominios propios o entornos autorizados, como los laboratorios de whoami-labs. Interactuar con Active Directory ajeno sin permiso es un delito.
Qué es Active Directory#
Active Directory es un servicio de directorio de Microsoft que centraliza la gestión de identidades y recursos en una red Windows. Un «directorio» aquí no significa una carpeta: es una base de datos jerárquica donde se guardan objetos con atributos (usuarios, grupos, equipos, políticas, impresoras, servidores).
Los servidores que ejecutan AD se llaman Controladores de Dominio (DC). Toda la red Windows de una organización apunta a ellos para preguntar «¿quién es este usuario?», «¿a qué grupo pertenece?», «¿tiene permiso para esto?». Un DC caído (y especialmente, uno comprometido) afecta a todo.
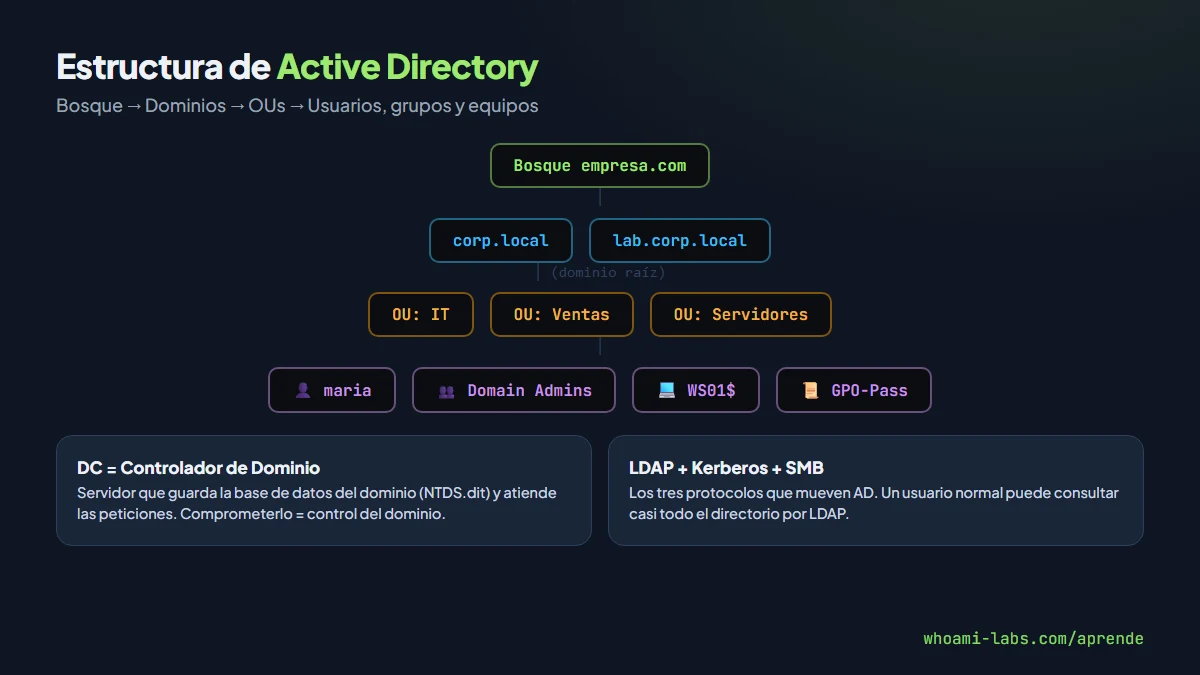
La jerarquía#
| Nivel | Qué es |
|---|---|
| Bosque | El contenedor más grande; puede tener uno o varios dominios |
| Dominio | Unidad administrativa principal (ejemplo: corp.local, empresa.com) |
| Unidad Organizativa (OU) | Carpeta lógica dentro del dominio para agrupar objetos (por ejemplo, por departamento) |
| Objetos | Usuarios, grupos, equipos, impresoras, políticas |
| Atributos | Propiedades de cada objeto (nombre, correo, teléfono, hash de contraseña, pertenencia a grupos…) |
Un dominio pequeño puede tener todo bajo un solo bosque; en organizaciones grandes aparecen bosques con varios dominios y relaciones de confianza entre ellos.
Objetos clave#
- Usuarios: cada persona o servicio que se autentica.
- Grupos: colecciones de usuarios con permisos comunes. Los grupos «Domain Admins», «Enterprise Admins» y «Administrators» son los más buscados por un atacante.
- Equipos: cada máquina unida al dominio también es un objeto, con su propia cuenta (termina en
$, por ejemploWS01$). - GPOs (Group Policy Objects): políticas que se aplican a usuarios o equipos según su OU.
Los protocolos que usa AD#
Para hacer su trabajo, AD habla varios protocolos a la vez. Son los puertos que verás abiertos en un escaneo de un controlador de dominio:
| Puerto | Protocolo | Para qué |
|---|---|---|
| 53 | DNS | Resolver nombres del dominio y localizar servicios (registros SRV) |
| 88 | Kerberos | Autenticación principal |
| 135 | RPC | Comunicación entre servicios |
| 139, 445 | SMB | Recursos compartidos y canales RPC |
| 389, 636 | LDAP, LDAPS | Consultas al directorio |
| 464 | kpasswd | Cambio de contraseña Kerberos |
| 3268, 3269 | Global Catalog | Búsqueda en todo el bosque |
Esa lista ya cuenta una historia: un DC expone muchos servicios, y cada uno es una posible puerta. En particular, LDAP permite leer casi cualquier atributo del directorio (dependiendo de permisos) y Kerberos es el sistema de autenticación que, mal configurado, abre la puerta a los ataques clásicos del bloque.
Nombres que vas a ver y hay que reconocer#
AD usa su propio vocabulario, y al principio desorienta. Estos son los conceptos que aparecen una y otra vez:
| Término | Qué significa |
|---|---|
| SID (Security Identifier) | Identificador único de cada objeto. El del grupo Domain Admins termina en -512 |
| UPN (User Principal Name) | Formato [email protected] para iniciar sesión |
| sAMAccountName | Nombre corto del usuario (maria sin el dominio) |
| DN (Distinguished Name) | Ruta completa en LDAP: CN=maria,OU=IT,DC=corp,DC=local |
| SPN (Service Principal Name) | Identificador de un servicio registrado en una cuenta, clave para Kerberoasting |
| TGT (Ticket Granting Ticket) | Ticket inicial de Kerberos que se obtiene al autenticarse |
| TGS (Ticket Granting Service) | Ticket que se usa para acceder a un servicio concreto |
| NTDS.dit | Archivo con toda la base de datos del dominio, incluidos los hashes NTLM |
| KRBTGT | Cuenta especial cuya clave firma todos los TGT; comprometerla = Golden Ticket |
Cuentas y grupos especiales#
Hay unas pocas identidades que aparecen por defecto y vale la pena conocer:
Administrator: el admin local del dominio (SID termina en-500). Siempre existe, aunque se le cambie el nombre.KRBTGT: una cuenta que nadie usa para iniciar sesión, pero cuya clave firma todos los tickets Kerberos. Es el corazón criptográfico del dominio.Guest: cuenta de invitado, habitualmente deshabilitada.Enterprise Admins,Schema Admins: grupos presentes solo en el dominio raíz del bosque.DnsAdmins: grupo con permisos sobre DNS que, en ciertas configuraciones, permite ejecutar código como SYSTEM en el DC (técnica clásica de escalada).
Conocer estos nombres hace mucho más rápida la enumeración: en cuanto los ves en la salida de nxc o BloodHound, sabes dónde fijar la atención.
Por qué AD es un objetivo tan frecuente#
Varias razones lo hacen especialmente atractivo:
- Una sola credencial abre muchas puertas. El Single Sign-On es cómodo para los usuarios y también para el atacante.
- Enumeración desde dentro es amplia. Cualquier cuenta de dominio puede leer una enorme cantidad de información del directorio (nombres, grupos, descripciones, ServicePrincipalName, pertenencias).
- Configuraciones heredadas. Dominios de 15 años acumulan políticas obsoletas, grupos sobreprivilegiados y usuarios con permisos que ya no deberían tener.
- Complejidad. Un dominio típico tiene cientos de grupos y miles de relaciones; nadie las tiene todas en la cabeza. Herramientas como BloodHound visualizan precisamente eso.
- Un error en el DC compromete todo. Si un DC cae, se puede dumpear la base de datos completa de contraseñas (NTDS.dit).
Enumeración desde una cuenta sin privilegios#
En un laboratorio de AD autorizado, con una cuenta de usuario normal, estas son las comprobaciones iniciales habituales. Desde Windows (si tienes acceso gráfico) o desde Linux con herramientas como Impacket, ldapsearch o nxc.
Descubrir el controlador de dominio y el nombre del dominio#
# Desde Linux, con nxc (NetExec)
nxc smb IP_DEL_DC

# Resolución DNS
nslookup -type=srv _ldap._tcp.dc._msdcs.corp.local
Esto devuelve el nombre del dominio, su controlador y a menudo el nivel funcional.
Enumeración de usuarios y grupos#
# Con credenciales válidas
nxc smb IP_DEL_DC -u maria -p Verano2026 --users
nxc smb IP_DEL_DC -u maria -p Verano2026 --groups

# Pertenencia a grupos
nxc smb IP_DEL_DC -u maria -p Verano2026 --loggedon-users

# Con Impacket
GetADUsers.py corp.local/maria:Verano2026 -all
Fíjate especialmente en grupos como Domain Admins, Enterprise Admins, Schema Admins, Backup Operators, Account Operators. Los usuarios que pertenezcan a ellos son los objetivos finales.
Consultas LDAP directas#
LDAP permite preguntar por cualquier atributo del directorio. ldapsearch es la herramienta estándar:
ldapsearch -x -H ldap://IP_DEL_DC -D "[email protected]" -w Verano2026 \
  -b "DC=corp,DC=local" "(objectClass=user)" sAMAccountName description
Un atributo muy jugoso: description. Es asombroso cuántos administradores dejan la contraseña temporal del usuario en su descripción.
Compartidos de red#
nxc smb IP_DEL_DC -u maria -p Verano2026 --shares
nxc smb IP_DEL_DC -u maria -p Verano2026 -M spider_plus
El módulo spider_plus recorre los compartidos buscando archivos interesantes: scripts, configuraciones, documentos con credenciales.
Políticas de contraseñas#
nxc smb IP_DEL_DC -u maria -p Verano2026 --pass-polSaber la política ayuda tanto a los ataques de contraseña como a entender cómo responde el bloqueo de cuentas.
Las relaciones peligrosas que buscarás#
Cuando enumeras AD no buscas solo «quién es admin»: buscas rutas. Una ruta típica a Domain Admin:
- Tu usuario (
maria) pertenece al grupoMesa de Ayuda. Mesa de Ayudatiene permisoGenericWritesobre un grupoSoporte Avanzado.Soporte Avanzadopuede iniciar sesión en el servidorFILE01.- En
FILE01hay una sesión activa de un miembro deDomain Admins.
Siguiendo esa cadena, un atacante puede: añadirse a Soporte Avanzado, conectarse a FILE01, volcar la memoria de LSASS y obtener el hash NTLM del admin. BloodHound, que verás en su propia lección, mapea automáticamente estas relaciones y encuentra la ruta más corta.
Las técnicas específicas (Kerberoasting, AS-REP Roasting, Pass-the-Hash, DCSync) y la herramienta BloodHound tienen cada una su propia lección en este mismo bloque.
Cómo proteger un dominio#
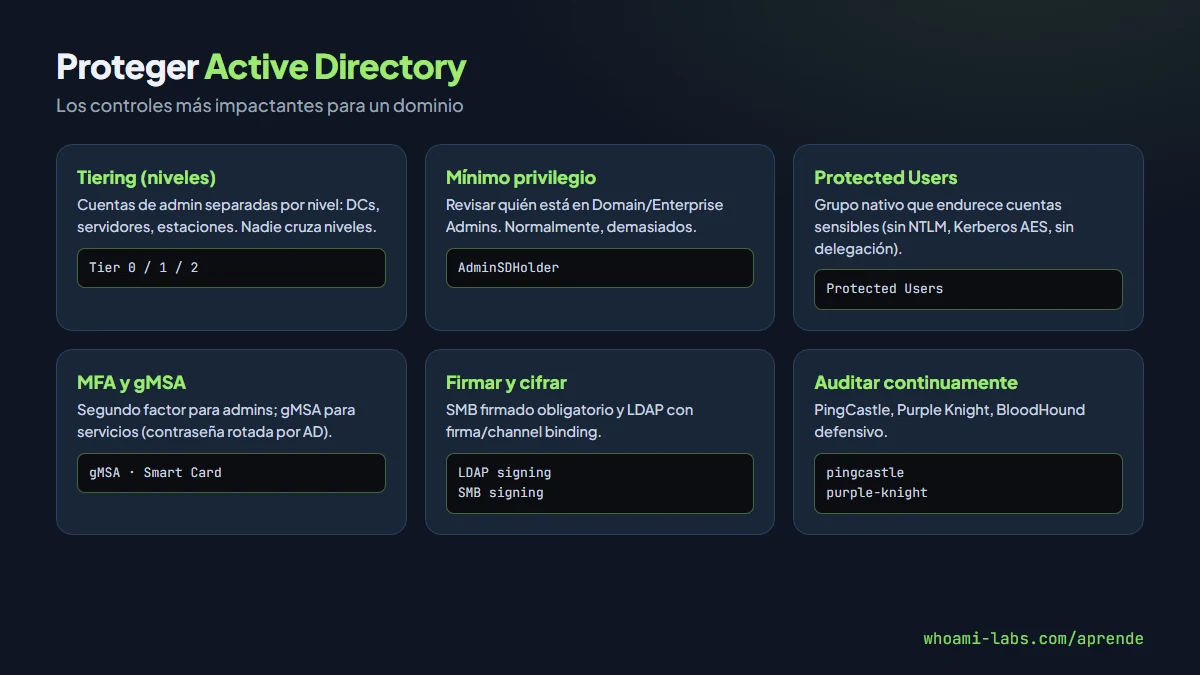
Un hardening completo de AD supera el alcance de una lección; estos son los controles más impactantes:
- Tiering (modelo de niveles): separar cuentas de administración por capas (Tier 0 para DCs, Tier 1 para servidores, Tier 2 para estaciones de trabajo). Un admin de estación no debe poder iniciar sesión en un DC.
- Mínimo privilegio real: revisar periódicamente quién está en los grupos privilegiados; muchos sobran.
- Protected Users y restrict delegation: funciones nativas que limitan cómo se usan ciertas credenciales.
- Desactivar NTLM cuando se pueda, o al menos exigir firma SMB y firmar LDAP.
- Deshabilitar cuentas inactivas y tener política de expiración.
- Contraseñas fuertes para cuentas de servicio y considerar gMSA (Group Managed Service Accounts) donde el propio AD rota la contraseña.
- Auditoría activa: eventos de autenticación, cambios en grupos privilegiados, Kerberos TGT raros.
- Monitorizar BloodHound continuamente desde el lado defensivo: lo que un atacante vería, los defensores también deberían verlo primero.
- Mantener controladores de dominio al día: parches, SMB firmado obligatorio, LDAP firmado.
Herramientas como PingCastle y Purple Knight auditan configuraciones comunes y dan puntuaciones de salud; son un buen punto de partida.
Errores comunes#
- Pensar que «solo los admins» ven el directorio. Cualquier usuario del dominio puede enumerar muchísimo.
- Dejar contraseñas en el campo description. Más frecuente de lo que crees.
- Cuentas de servicio con SPN y contraseñas débiles. Objetivo directo de Kerberoasting.
- Admin de dominio usado para tareas cotidianas. Si inicia sesión en una estación comprometida, el ataque termina.
- Confiar en que el firewall perimetral protege el DC. El riesgo real es desde dentro.
Preguntas frecuentes#
¿Qué diferencia hay entre dominio y bosque?#
Un dominio es una unidad administrativa (corp.local). Un bosque es el contenedor más grande; puede tener uno o varios dominios relacionados entre sí con relaciones de confianza.
¿Un usuario normal puede causar daño?#
Por sí solo no: no tiene permisos para administrar. Pero puede enumerar, descubrir relaciones y usar técnicas como Kerberoasting para obtener credenciales de servicio; esas suelen ser la vía real.
¿Qué es BloodHound?#
Una herramienta que modela el directorio como un grafo y calcula rutas de escalada. En lugar de buscar permisos a mano, pregunta «¿cómo llego a Domain Admins desde mi usuario?» y te da la respuesta.
¿Por qué se desactiva NTLM?#
Porque permite ataques como Pass-the-Hash y Relay. Las empresas modernas usan solo Kerberos siempre que pueden; NTLM suele quedar como compatibilidad legacy.
¿Dónde practico?#
En los laboratorios de whoami-labs enlazados al final de esta lección, que empiezan por un AD básico y avanzan hasta compromisos completos.
Resumen#
- Active Directory centraliza identidades y recursos en una red Windows; los Controladores de Dominio son el núcleo.
- Se organiza en bosque → dominios → OUs → objetos (usuarios, grupos, equipos, políticas).
- Un usuario de dominio sin privilegios ya puede enumerar la mayor parte del directorio con herramientas como
nxc, Impacket yldapsearch. - Los objetivos de un auditor son las rutas a grupos privilegiados: BloodHound las dibuja.
- La defensa pasa por tiering, mínimo privilegio, auditoría, parcheo y herramientas como PingCastle.