Contraseñas débiles: por qué caen en segundos y cómo crear una que aguante
Publicado por cyberdark el 2026-11-05T12:30:48-05:00 en Defensa y Parches
Cada vez que se filtra una base de datos, aparece el mismo patrón: millones de personas protegiendo su correo, su banco o su red social con claves que un programa adivina antes de que termines de leer esta frase. No es mala suerte: es que las contraseñas que se nos ocurren «de memoria» son justo las que un atacante prueba primero.
En este artículo vas a ver cómo piensa quien intenta romper una contraseña, cuánto tarda según cómo la construyas y qué hacer para que la tuya deje de ser un blanco fácil.
Los patrones que delatan a una contraseña débil#
No hace falta conocer tu clave exacta para adivinarla. Basta con conocer los hábitos de la gente, y los hábitos se repiten en todos los países e idiomas:
Secuencias de teclado: números seguidos o letras que están juntas en el teclado. Son lo primero que se prueba.
Una palabra común más un año: el nombre de un equipo, una mascota o un mes, seguido del año actual o de nacimiento.
La palabra «contraseña» disfrazada: en español, inglés o portugués, con una mayúscula al inicio y un número al final para «cumplir» la política.
Sustituciones previsibles: cambiar la a por @, la o por 0 o la e por 3. Las herramientas de cracking aplican estas reglas automáticamente.
Datos personales públicos: fechas, apodos o nombres de familiares que aparecen en tus redes sociales.
La misma clave en todos lados: si una sola web la filtra, todas tus cuentas quedan expuestas.
Una contraseña no es débil por ser corta solamente: es débil cuando es predecible. Una clave de 12 caracteres basada en una palabra del diccionario puede caer más rápido que una de 9 completamente aleatoria.
Cómo las rompe un atacante#
Cuando un servicio guarda tu contraseña correctamente, no guarda el texto sino un hash: una huella que no se puede revertir. Lo que hace el atacante, después de robar esos hashes, es generar candidatos, calcular su hash y comparar. Si coincide, encontró tu clave. Hay tres estrategias principales:
Ataque de diccionario#
Se prueban listas con millones de contraseñas reales que salieron de filtraciones anteriores. Si tu clave ya la usó alguien más en el mundo y se filtró alguna vez, está en esas listas.
Ataque con reglas#
Sobre cada palabra del diccionario se aplican transformaciones: mayúscula inicial, años al final, sustituciones de letras por símbolos, palabras duplicadas. Así una lista de un millón de palabras se convierte en miles de millones de candidatos «humanos».
Fuerza bruta pura#
Se prueban todas las combinaciones posibles de caracteres. Es el último recurso porque crece de forma exponencial con cada carácter extra, y por eso la longitud es tu mejor defensa.
Credential stuffing#
No necesita romper nada: toma usuario y contraseña filtrados de un sitio y los prueba en otros. Funciona porque la mayoría reutiliza claves.
Cuánto tarda en romperse una contraseña#
La siguiente tabla muestra el peor caso para el defensor: el tiempo que tomaría probar todas las combinaciones posibles con un equipo de cracking capaz de 100.000 millones de intentos por segundo contra un hash rápido. El cálculo es simple: número de combinaciones (caracteres posibles elevado a la longitud) dividido entre la velocidad.
| Tipo de contraseña | Longitud | Combinaciones | Tiempo máximo estimado |
|---|---|---|---|
| Solo números | 8 | 10⁸ | Menos de 1 segundo |
| Solo minúsculas | 8 | 2,1 × 10¹¹ | Unos 2 segundos |
| Letras y números | 8 | 2,2 × 10¹⁴ | Unos 36 minutos |
| Todos los caracteres del teclado | 8 | 6,6 × 10¹⁵ | Unas 18 horas |
| Solo minúsculas | 12 | 9,5 × 10¹⁶ | Unos 11 días |
| Solo minúsculas | 16 | 4,4 × 10²² | Unos 13.800 años |
| Todos los caracteres del teclado | 12 | 5,4 × 10²³ | Unos 171.000 años |
| Frase de 5 palabras al azar | — | 2,8 × 10¹⁹ | Unos 9 años |
| Frase de 6 palabras al azar | — | 2,2 × 10²³ | Unos 70.000 años |
Tres lecturas importantes de esta tabla:
Estos tiempos solo valen para contraseñas aleatorias. Si tu clave sigue alguno de los patrones de arriba, un ataque de diccionario con reglas la encuentra muchísimo antes.
La longitud pesa más que la complejidad. Dieciséis minúsculas al azar resisten más que ocho caracteres con símbolos.
El servicio también importa. Si guarda las contraseñas con algoritmos lentos como bcrypt o Argon2, cada intento cuesta miles de veces más y los tiempos se multiplican. Si las guarda mal, ninguna clave es suficiente: por eso existe el segundo factor.
Cómo crear una contraseña que resista#
Frases de contraseña#
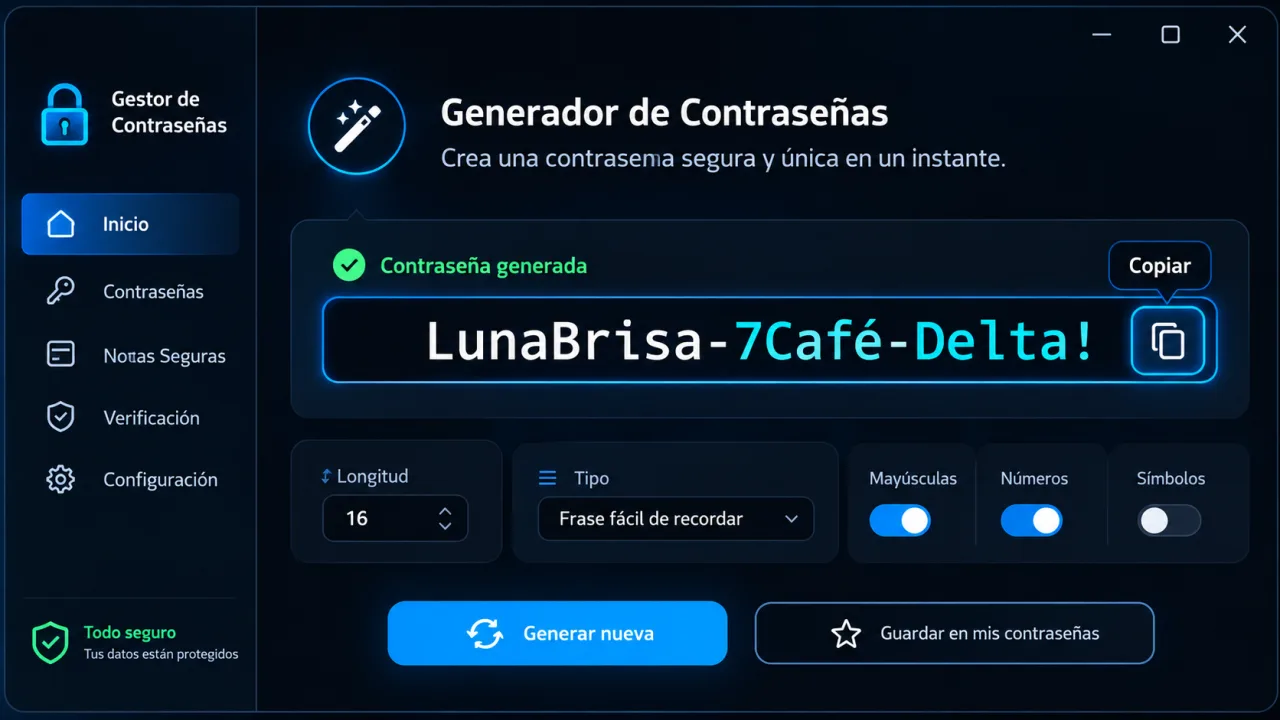
Elige cinco o seis palabras al azar (no una frase célebre ni la letra de una canción) y únelas con un separador. Por ejemplo, algo con la forma palabra-palabra-palabra-palabra-palabra. Es fácil de recordar y, como muestra la tabla, muy difícil de romper. La clave está en que las palabras salgan de un sorteo real, como un dado o un generador, y no de tu cabeza.
Usa un gestor de contraseñas#
Un gestor genera claves largas y aleatorias distintas para cada sitio y las recuerda por ti. Solo necesitas memorizar una contraseña maestra, que debería ser una frase de contraseña larga. Opciones de código abierto como Bitwarden o KeePassXC funcionan muy bien.
Activa el segundo factor (2FA)#
Aunque tu contraseña se filtre, el atacante necesitará también el código de tu aplicación autenticadora o tu llave física. Prioriza la app autenticadora o una llave de seguridad sobre el SMS.
Revisa si ya te filtraron#
Servicios como Have I Been Pwned te dicen si tu correo apareció en alguna filtración conocida. Si es así, cambia esa contraseña y cualquier otra donde la hayas repetido.
Lista rápida#
- Mínimo 14 caracteres; mejor una frase de 5 o 6 palabras aleatorias.
- Una contraseña distinta para cada servicio.
- Nada de datos personales, años ni nombres.
- Gestor de contraseñas para todo lo demás.
- 2FA activado en correo, banca y redes sociales.
Para administradores: cómo proteger a tus usuarios#
Si gestionas un sistema, la seguridad de las contraseñas también depende de ti:
| Medida | Por qué ayuda |
|---|---|
Guardar con Argon2id o bcrypt | Hace cada intento de cracking lento y costoso |
| Bloquear contraseñas ya filtradas | Evita que los usuarios elijan claves que están en diccionarios |
| Exigir longitud mínima, no reglas raras | Las reglas de «una mayúscula y un símbolo» producen claves predecibles |
| Limitar intentos de inicio de sesión | Frena la fuerza bruta en línea |
| Ofrecer 2FA | Neutraliza el credential stuffing |
| No obligar a cambios periódicos sin motivo | Los cambios forzados generan patrones como Clave2025 → Clave2026 |
Practícalo de forma ética#
La mejor manera de entender por qué una contraseña débil es peligrosa es verla caer. En los laboratorios de whoami-labs puedes practicar ataques de diccionario y cracking de hashes con herramientas como Hydra y John the Ripper, en máquinas vulnerables que corren en tu propio equipo y que están hechas para eso.
Usa estas técnicas solo en sistemas propios o en entornos autorizados, como nuestros laboratorios. Probar contraseñas en sistemas ajenos sin permiso es un delito.
Conclusión#
Una contraseña fuerte no tiene que ser imposible de recordar: tiene que ser larga, aleatoria y única. Combina una frase de contraseña, un gestor y el segundo factor, y pasarás de estar en la primera lista que prueba un atacante a ser un objetivo que no vale la pena.