Supply chain attacks: typosquatting, dependency confusion, xz, SolarWinds
· 4 min de lectura
Los ataques de cadena de suministro comprometen al proveedor para afectar a miles de clientes. Aprende los patrones: typosquatting, dependency confusion, package takeover, build server hacking, y casos famosos (SolarWinds, xz, Codecov).
Un supply chain attack compromete una pieza del ecosistema de proveedores de software para afectar a los miles o millones de clientes que dependen de ella. En vez de atacar directamente a tu objetivo, el atacante compromete un package npm que tu objetivo usa, un build server que firma binarios para una empresa que tu objetivo compra, o una utility del sistema que miles de distros incluyen por defecto. El impacto es desproporcionadamente grande: un solo compromiso puede afectar a cientos de miles de organizaciones simultáneamente.
Este patrón dominó la conversación de seguridad en 2020-2024 con casos famosos (SolarWinds, Codecov, Log4Shell, xz-utils backdoor), hasta el punto de que los gobiernos de EE.UU. (Executive Order 14028) y UE (NIS2, Cyber Resilience Act) han legislado sobre SBOM, provenance y responsabilidad del vendor. En 2026 es campo en evolución rápida y una de las áreas con más demanda de talento defensivo especializado.
Esta lección cubre los principales vectores de supply chain, casos de estudio clave, y defensas aplicables tanto como consumidor (tu empresa que usa dependencies) como productor (tu empresa que distribuye software).
Prueba solo en entornos propios o laboratorios. Publicar packages maliciosos en registries públicos es delito incluso con intención de investigación.
Vectores clásicos#

Typosquatting#
Registrar un paquete con nombre parecido a uno popular, apostando a que alguien lo escriba mal:
requetsvsrequests.ur11ib3vsurllib3.expresssvsexpress.- Namespaces similares con carácter unicode confuso.
En npm, PyPI, RubyGems se detectan decenas al mes. Un desarrollador apurado teclea mal → instala paquete con postinstall script malicioso que exfiltra credenciales.
Dependency confusion#
Publicado por Alex Birsan (2021), devastador: si una empresa usa un paquete interno llamado empresa-utils y el registry público (npm, PyPI) NO tiene ese nombre, un atacante publica un paquete con el mismo nombre en el registry público con versión más alta. El resolver del empaquetador prefiere la versión más alta → ejecuta el malicioso.
Birsan logró ejecutar código en Apple, Microsoft, Tesla, Netflix con esta técnica y cobró más de 130 000 USD en bounties. En 2026 mitigación: scoped packages (@empresa/utils), private registries con scope de paquetes.
Account takeover#
Compromise de la cuenta del mantainer del paquete. Mecanismos:
- Reset de email si el mantainer tiene cuenta en dominio caducado (comprado por atacante).
- Phishing contra mantainer con poca OpSec.
- Credential stuffing con passwords filtradas.
- Social engineering al registry support.
Casos: tj-actions/changed-files (2024), múltiples npm packages como event-stream (2018, por maintainer que entregó control a atacante).
Protestware#
Variante política: el mantainer mismo inyecta código malicioso en su propio paquete por razones políticas.
node-ipc(2022): maintainer añadió código que borraba archivos en IPs rusas.peacenotwar(2022): paquete inyectado como dependency transitoria.
No es ataque externo pero afecta al consumer igual.
Build server compromise#
El atacante compromete el servidor donde el vendor construye y firma su software. Inyecta código → binarios distribuidos llevan backdoor firmado legítimamente.
- SolarWinds (2020): Orion build server comprometido por SVR. ~18 000 clientes infectados incluyendo agencias USG, Microsoft, FireEye.
- 3CX (2023): build comprometido vía dependencia también comprometida (cascada).
Backdoor del developer#
Caso xz-utils (CVE-2024-3094, 2024): el atacante «Jia Tan» se posicionó durante 2 años como co-mantainer trustworthy del proyecto xz, luego inyectó backdoor sofisticado en versiones 5.6.0 y 5.6.1. Diseñado para dar RCE unauth vía SSHd en sistemas que usan liblzma. Detectado de milagro por un ingeniero de Microsoft investigando performance, antes de llegar a distros estables.
Es el ejemplo moderno de que la confianza en mantainers open source no es escalable.
Casos famosos: estudios#
SolarWinds (2020)#
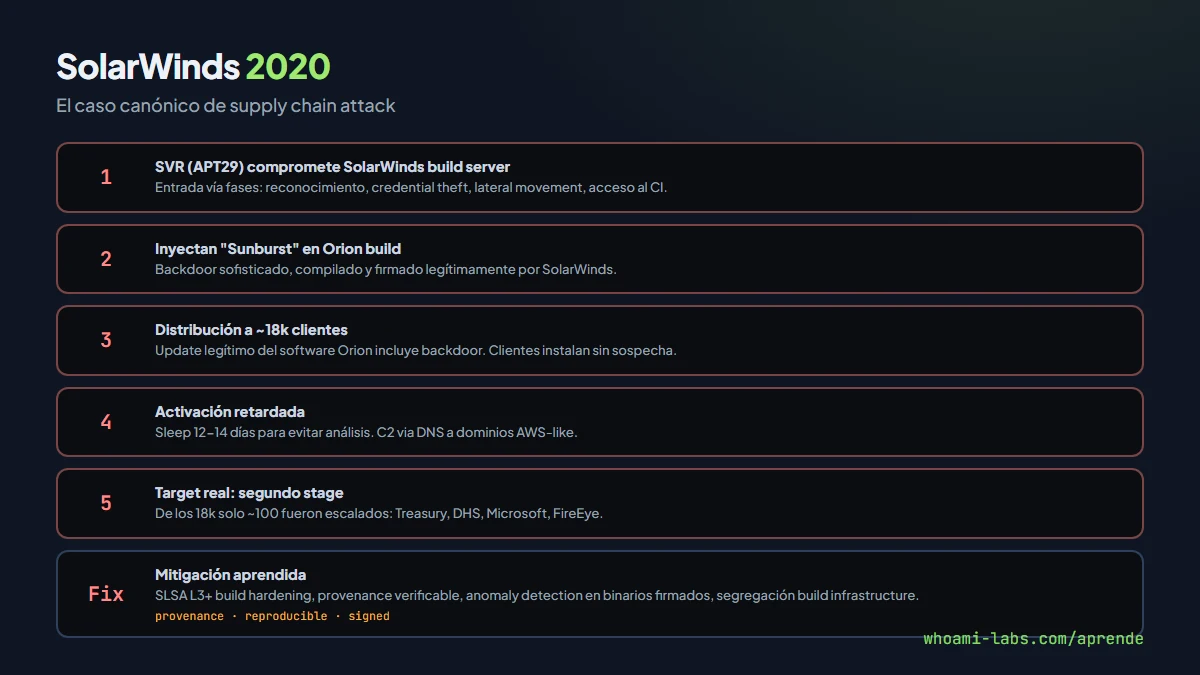
El canonical case. Grupo estatal ruso (SVR / APT29) comprometió el build server de SolarWinds Orion. Inyectaron Sunburst, backdoor que:
- Se activaba solo después de 12-14 días de dormido.
- Se comunicaba con C2 via DNS a dominios de apariencia AWS.
- Tenía capacidad de pivoting dentro de las víctimas.
Impacto:
- 18 000 clientes descargaron el update infectado.
- Compromisos confirmados: departamentos USG (Treasury, Commerce, DHS), Microsoft, FireEye.
- Microsoft estimó el ataque llevó a reset de cientos de miles de cuentas.
- Costo total para SolarWinds: cientos de millones USD.
Lecciones: provenance firmada (SLSA), comportamiento anómalo en binarios firmados como alerta, segregación de build servers.
Codecov (2021)#
Script bash servido desde CDN de Codecov modificado. Developers ejecutaban bash <(curl codecov...) en sus CI. El script modificado exfiltraba secretos del environment a servidor del atacante. Cientos de empresas afectadas con secrets filtrados.
Lección: no ejecutar scripts remotos sin verificación. Pin a SHA del script.
Log4Shell (CVE-2021-44228)#
No fue intencional, pero es supply chain por su impacto. Vulnerabilidad en Log4j, librería Java usadísima. JNDI injection → RCE unauth. Millones de aplicaciones vulnerables. Parcheo tomó años en algunos entornos.
Lección: SBOM es crítico para responder a un CVE que afecta a cualquier dependency.
xz-utils (2024)#
Cubierto arriba. El más instructivo porque no fue compromise externo: fue infiltración paciente del propio dev team open source. Imposible de defender con herramientas automáticas.
Defensa como consumer#
Si consumes dependencies:
- Lockfiles con hash:
package-lock.json,Pipfile.lock,go.sum. Verifican integridad de deps descargadas. - Private registry o mirror con cache: no dependas directo de npm/PyPI.
- Dependency scanning continuo: Dependabot, Snyk, Renovate.
- Audit de updates: cada bump de dep se revisa (al menos para críticos).
- SBOM generation para tus artefactos.
- Pinned base images en Dockerfiles.
- Minimum dependencies: menos deps = menos superficie.
- Reproducible builds cuando posible.
Defensa como producer#
Si distribuyes software:
- Signed artifacts con cosign, Sigstore, Notary.
- Build provenance con SLSA L3+.
- Reproducible builds.
- MFA obligatorio para mantainers del registry.
- 2-of-N approval para releases.
- Audit logs del build pipeline.
- Scanner de malware en artefactos antes de publish.
- Vulnerability disclosure program público.
SLSA Framework#
Supply chain Levels for Software Artifacts (Google + OpenSSF): framework de 4 niveles.
- L1: build con workflow documented.
- L2: scripted builds + provenance.
- L3: build en infra hardened con provenance firmada no falsificable.
- L4: two-party review + hermetic sealed builds.
En 2026 L3 es aspirational pero viable para empresas serias.
Sigstore y Rekor#
Sigstore (Linux Foundation): infraestructura pública para firmar y verificar artefactos sin gestión de keys long-lived. Usa OIDC para autenticar al signer, Fulcio para emitir certs efímeros, Rekor como transparency log.
# Firmar
cosign sign --yes ghcr.io/empresa/app:v1.0

# Verificar
cosign verify [email protected] \
  --certificate-oidc-issuer=https://github.com/login/oauth \
  ghcr.io/empresa/app:v1.0
Es la pieza moderna que resuelve el problema de key management histórico para supply chain.
Detección con herramientas#
Para detectar paquetes maliciosos en tiempo real:
| Herramienta | Qué hace |
|---|---|
| socket.dev | Analiza packages npm detectando install scripts sospechosos |
| Phylum | Detección de malware en deps JS, Python, Go |
| Snyk | SCA + detección de deps maliciosas conocidas |
| ChainGuard Images | Imágenes Docker minimalistas con SBOM firmado |
| in-toto | Framework para attestations de supply chain |
| Grafeas | Metadata API para artefactos |
| Sigstore Policy Controller | Verifica signatures en admission de Kubernetes |
Combinadas en un pipeline: SCA detecta vulnerabilidades conocidas; herramientas tipo socket.dev detectan comportamiento malicioso (telemetría a dominios raros, obfuscación); admission controllers en runtime bloquean imágenes sin provenance válida.
Rol gubernamental#
En 2021-2025 varios gobiernos tomaron medidas:
- US Executive Order 14028 (mayo 2021): obligatorio SBOM para software vendido al gobierno USA.
- US OMB Memos M-22-18, M-23-16: attestation obligatorio para critical software.
- EU NIS2 (2024): requisitos de gestión de supply chain para critical infrastructure.
- EU Cyber Resilience Act (2024): vendor responsibility para vulnerabilities en vida útil.
- CISA SBOM guidance: formato CycloneDX o SPDX.
Para empresas que venden software a gobiernos (muchas más de las que uno imagina), SBOM ya no es opcional. Para empresas B2C, es cuestión de tiempo.
Errores comunes#
- Instalar sin leer
changesentre versiones de deps críticas. - Dejar maintainers con write access que ya no están en el equipo.
- Mirror publico de npm sin aislamiento de scope.
- Dependabot auto-merge de major version bumps.
- No tener SBOM, imposible responder a next Log4Shell.
Preguntas frecuentes#
¿Open source es más seguro o menos seguro que closed source?#
Ambos tienen riesgos. Open permite auditoría; closed esconde bugs. En supply chain, open es más propenso a atacks tipo xz (volunteers sobrecargados, trust models frágiles). Closed tiene mejor control pero depende del vendor.
¿Cómo evitar typosquatting operativamente?#
CI jobs que validen package names contra lista de aprobados. Scoped packages para internos. Code review obligatorio para cualquier nueva dependency.
¿Vale la pena SLSA L3?#
Para empresas con producto comercial, sí. Para equipos pequeños, L2 ya es excellent baseline. L4 es hoy más aspiracional que operacional.
¿Sigstore reemplaza GPG?#
Para release signing, sí en mayoría de casos. GPG sigue útil para email y archivos personales, pero para supply chain moderna, Sigstore es el estándar emergente.
¿Dónde practico?#
El laboratorio armageddon de whoami-labs incluye un escenario con dependency confusion: un paquete interno armageddon-utils ausente en npm público. Practicas detectar el riesgo, publicar un paquete controlado que demostraría el ataque, y defender con scope @armageddon/utils.
¿Hay un «CrowdStrike for supply chain»?#
Varias empresas intentan el nicho: Chainguard, Phylum, Socket, Snyk, Veracode. Ninguna con dominancia clara. Es mercado emergente post-SolarWinds con proyección creciente.
¿Cuánto tiempo toma recovery tras supply chain compromise?#
Depende de exposición. SolarWinds tomó a algunos clientes meses para completar forense y remediation. Para un npm compromise, horas si se tiene lockfile y SBOM; semanas si no.
¿Zero trust ayuda contra supply chain?#
Zero trust (próxima lección) reduce blast radius: incluso si un pod es comprometido vía supply chain, no tiene acceso lateral libre. Es defensa en profundidad complementaria, no reemplazo de supply chain hygiene.
¿Es posible defender contra xz-type attacks?#
Difícil. Requiere auditoría de código en mantainers no conocidos, diff semántico de versiones, análisis de comportamiento en binarios. Herramientas como osv-scanner, trivy detectan vulns post-publicación; prevención real requiere cultura (2-of-N review, obfuscation detection, maintainer vetting).
Resumen#
- Supply chain attacks: comprometer proveedor para afectar a miles de clientes.
- Vectores: typosquatting, dependency confusion, account takeover, protestware, build server compromise, maintainer backdoor.
- Casos canónicos: SolarWinds, Codecov, Log4Shell, xz-utils.
- Defensa consumer: lockfiles con hash, private registry, audit de deps, SBOM.
- Defensa producer: signed artifacts, SLSA L3+, reproducible builds, MFA, 2-of-N.
- Sigstore + SLSA son las piezas modernas del toolkit defensivo.
La seguridad de la cadena de suministro es, en 2026, una de las áreas donde más trabajo defensivo queda por hacer. La mayoría de organizaciones aún operan con confianza implícita en sus proveedores y mantainers de open source, confianza que los casos conocidos han demostrado injustificada. Construir infraestructura robusta para producer y consumer requiere inversión sostenida: no es tarea de un sprint sino de un programa multi-año.
Para quien quiera especializarse profesionalmente en este campo emergente, el mercado paga bien y ofrece estabilidad a largo plazo con demanda sostenida por varias décadas al menos. Puestos como Software Supply Chain Security Engineer aparecen en empresas grandes a partir de 2023 con salarios competitivos y poca oferta de talento. Es nicho con techo técnico alto y relevancia estratégica creciente, en empresa privada y en el sector público, donde las regulaciones NIS2 y Cyber Resilience Act europeas están forzando inversiones aceleradas.