NFC y RFID: Crypto-1, MIFARE DESFire, Proxmark3 y Amiibo
· 8 min de lectura
Aprende el ecosistema NFC/RFID a fondo: estándares ISO 14443/15693, MIFARE Classic con Crypto-1 roto, DESFire con AES, sistemas de hotel y transporte, Proxmark3 y los ataques clásicos (nested, hardnested, darkside).
NFC (Near Field Communication) y RFID (Radio Frequency Identification) son las tecnologías que hacen funcionar los sistemas de acceso físico, transporte público, pagos contactless, hotel keys, tracking de inventario y abonos deportivos en todo el mundo. Un edificio corporativo típico en 2026 depende de alguna variante de estas tecnologías para control de acceso; los usuarios tienen 5-10 tarjetas RFID/NFC en el bolsillo (trabajo, casa, transporte, gimnasio, biblioteca). Para un pentester físico, auditor de seguridad corporativa o investigador de IoT, dominar NFC/RFID es imprescindible.
Esta lección profundiza más allá de lo cubierto en la lección de Flipper Zero: los estándares reales (ISO 14443, ISO 15693, ISO 18092), familias de tarjetas (MIFARE Classic/Ultralight/DESFire, HID iClass, FeliCa), el estado del arte en ataques criptográficos (Crypto-1 nested + hardnested, DESFire AES attacks limitados, side-channels), y la herramienta canónica profesional: Proxmark3 RDV4. Es la tercera lección del bloque hardware/IoT de la Tanda 6.
Prueba solo contra tarjetas propias o autorizadas. Clonar credenciales de edificio ajeno sin permiso es intrusión física y delito en todas las jurisdicciones.
El ecosistema NFC/RFID#

Por frecuencia#
- 125 kHz (LF): lectura corta (5-10 cm), sin autenticación típicamente. EM4100, HID Prox, Indala. Legacy pero sigue muy presente.
- 13.56 MHz (HF): la más usada para auth moderna. Soporta crypto. Familias: MIFARE, NTAG, FeliCa, iCLASS.
- UHF 860-960 MHz: lectura larga (varios metros). Inventario, logística, no acceso típicamente.
- 2.45 GHz: raro, algunos sistemas industriales.
Estándares clave#
- ISO 14443 Type A y Type B: HF 13.56 MHz contact-less smart cards. MIFARE usa Type A.
- ISO 15693: HF 13.56 MHz long-range (hasta 1-1.5 m con reader potente). Vicinity cards.
- ISO 18092 (NFC-F): para NFC peer-to-peer, mobile payments.
- ISO 18000-6C (EPC Gen2): UHF inventory.
Familias de tarjetas HF#
MIFARE Classic#
Desarrollada por Philips/NXP en los 90. Usa cifrado propietario Crypto-1 con clave 48-bit. Completamente roto desde 2008 (Nohl, Garcia, Koning). Variantes:
- 1K: 1024 bytes, 16 sectores × 4 bloques.
- 4K: 4096 bytes, 40 sectores.
- Mini: 320 bytes.
Cada sector tiene dos claves A y B. Ataques:
- Darkside attack (2009): descubre keys sin keys conocidas.
- Nested attack: con una key conocida, encuentra las demás en segundos.
- Hardnested: extensión para hardened cards.
Se sigue usando masivamente a pesar de estar roto: hoteles budget, transporte en ciertos países, edificios con infraestructura legacy.
MIFARE Ultralight / Ultralight C#
- Ultralight: 64 bytes, sin crypto. Comunes en transporte single-use.
- Ultralight C: autenticación 3DES. Más robusto.
Ambos vulnerables a write everything attacks en ciertos modos.
MIFARE DESFire#
Moderna. Variantes: EV1, EV2, EV3. Usa 3DES, AES-128. Aplicaciones múltiples por tarjeta. Considerado seguro cuando se configura bien.
Ataques: side-channel sobre EV1 reportados (académicos). EV2+ con mejoras no afectadas. Principal riesgo en 2026: claves default o débiles configuradas por integradores.
MIFARE Plus#
Hybrid: mode SL0 compatible con Classic (inseguro), SL3 con AES. Transition path para legacy.
NTAG (NFC Forum Type 2)#
Chips simples, NFC Tag genéricos. NTAG213/215/216 populares. Uso: marketing, amiibos, bussiness cards. Password protection opcional pero débil.
FeliCa#
Sony's standard. Dominante en Japón (Suica, Pasmo). Crypto más fuerte que Classic. En Occidente raro.
HID iCLASS#
Tecnología HID para edificios corporativos. Variantes:
- iCLASS legacy: crackeado (Meriac 2013-2014).
- iCLASS SE (Secure Element): más robusto.
- iCLASS SR + Signo: SIO (Secure Identity Object) end-to-end encrypted. Estado del arte 2026.
Credenciales corporativas serias usan SE/SR; medianas y pequeñas todavía usan legacy.
Proxmark3 RDV4: la herramienta profesional#
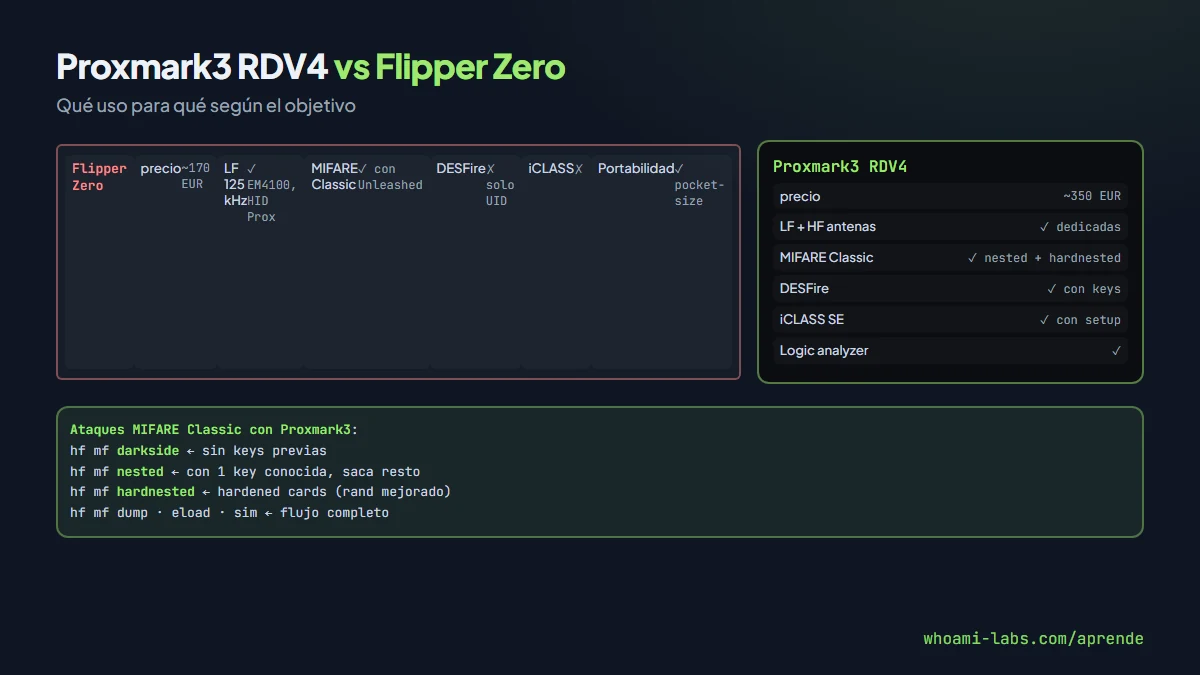
Proxmark3 RDV4 (~350 EUR) es el standard para audit NFC/RFID serio. Features vs Flipper Zero:
- LF/HF simultáneo con antenas específicas.
- Nested y Hardnested incluidos.
- DESFire, iCLASS, FeliCa support completo.
- Custom firmware desarrollo activo.
- Logic analyzer para debugging.
- Trace mode raw byte-level.
Comandos típicos:
# Scan
pm3 --> hf search
# Detecta tipo y UID

# MIFARE Classic darkside
pm3 --> hf mf darkside

# Nested con una key conocida
pm3 --> hf mf nested 1 0 A FFFFFFFFFFFF d

# Dump completo
pm3 --> hf mf dump

# Emular
pm3 --> hf mf eload -f file.bin
pm3 --> hf mf sim --1k
Para hoteles, transporte, iCLASS legacy, edificios corporativos con MIFARE Classic: Proxmark3 es la herramienta de elección.
Ataques por tipo de sistema#
Hoteles#
- Cadenas premium: DESFire EV2+ o sistemas propietarios modernos → resistentes.
- Hoteles budget: MIFARE Classic con keys conocidas o rotación débil → clonables.
- Ocasionales: iCLASS legacy en resorts antiguos.
Investigadores han documentado múltiples casos de clonado en cadenas medianas. Reporte responsable al vendor + marca; muchos han migrado a DESFire en 2020-2024.
Transporte público#
Varía por ciudad:
- Londres Oyster: MIFARE DESFire + proprietary, sólido.
- NYC OMNY: contactless EMV (bank cards), sistema nuevo.
- Madrid, Barcelona: MIFARE varias generaciones.
- Transporte en ciudades menores: todavía Classic en muchos casos.
Control de acceso edificios#
Sector enterprise ha mejorado mucho 2020-2026:
- Finanzas, tech, gobierno: iCLASS SE/Signo, DESFire EV3, mobile credentials.
- Mediana empresa: mezcla; algunos todavía HID Prox 125 kHz.
- Pequeña / residencial: 125 kHz EM4100 todavía dominante.
Amiibo y gaming#
Amiibos de Nintendo usan NTAG215. Clonables con Proxmark3 o Flipper, no infringe propiedad intelectual directamente (es hardware, no software pirateado) pero está en zona gris legal.
NFC relay attacks#
Interesante vector: un atacante con dos smartphones NFC-enabled puede relé una lectura legítima a distancia. Por ejemplo:
- Víctima pone tarjeta NFC en bolsillo.
- Atacante A cerca de víctima lee con phone.
- Atacante B cerca del lector transmite el mismo señal.
Para pagos (EMV contactless) hay anti-relay por timing, pero reportes de success existen. Para control de acceso simple, muchos sistemas no tienen protección.
Defensa moderna#
- Migrar de 125 kHz a NFC con DESFire EV2+ o iCLASS SE/Signo.
- Mobile credentials: HID Mobile Access, Apple Wallet with Enterprise, Google Wallet. Usa Secure Element del teléfono.
- MFA en lectores sensibles: card + PIN o biometría.
- Rotación de claves regular en sistemas proprietary.
- Anti-tamper readers.
- Audit anual con Proxmark3 profesional.
- Shielding wallets para empleados de alto perfil (previenen skimming pasivo).
- Reader whitelisting por UID + session challenges.
Walkthrough: audit de MIFARE Classic#
Para fijar el patrón, el flujo canónico con Proxmark3 contra tarjeta MIFARE Classic 1K.
Paso 1 — detectar tipo:
pm3 --> hf search
# Detecta: MIFARE Classic 1K, UID: A1 B2 C3 D4
Paso 2 — probar keys default:
pm3 --> hf mf chk *1 ? d
# Prueba 50+ keys default (FFFFFFFFFFFF, A0A1A2A3A4A5, etc)
# Encuentra: sector 0 key A = FFFFFFFFFFFF
Paso 3 — nested attack con key conocida:
pm3 --> hf mf nested 1 0 A FFFFFFFFFFFF d
# En ~30 segundos: todas las keys A y B de todos los sectores
Paso 4 — dump completo:
pm3 --> hf mf dump
# Guarda hf-mf-A1B2C3D4-dump.bin
Paso 5 — analizar:
# Ver estructura
hexdump -C hf-mf-A1B2C3D4-dump.bin | head -30
# Identificar: UID, data blocks, access control bytes
Paso 6 — clonar a magic card (UID cambiable):
pm3 --> hf mf restore 1 1 1
# Escribe dump completo a magic card nueva
Tiempo total: 5-10 minutos. La tarjeta clonada abre el mismo lector que la original. En entornos corporativos con MIFARE Classic, pentester físico puede clonar durante lunch break de un empleado dejado desatendido 2 minutos.
El problema de los integradores#
Un aspecto poco discutido: la tecnología (DESFire EV3, iCLASS Signo) puede ser segura, pero los integradores que la instalan a veces configuran mal:
- Keys default nunca rotadas.
- Sitio key compartida entre múltiples edificios de la misma marca.
- Backup access cards con keys master conocidas por ex-empleados.
- Reader config con legacy compatibility activado por backward compatibility.
- Logs no monitorizados para detectar clonado o lectura anómala.
Pentests reales 2024-2026 reportan que la mayoría de los hallazgos en control de acceso son configuración, no tecnología. Comprar DESFire EV3 no basta; hay que configurarlo bien.
Errores comunes del defensor#
- «Nuestra tarjeta tiene chip, es segura»: el chip EM4100 también «tiene chip». Importa el crypto, no la presencia de chip.
- Mantener claves default en DESFire.
- No monitorizar lecturas anómalas (clonado deja trazas si hay logging).
- Confundir lectura corta (125 kHz 10cm) con seguridad.
- Permitir readers de sistemas múltiples compartidos sin segregation.
Preguntas frecuentes#
¿Cómo sé qué tipo de tarjeta tengo?#
Proxmark3 hf search o app móvil nRF Connect / NFC Tools detecta tipo. Apple's Shortcuts también puede leer NFC básico.
¿Flipper Zero reemplaza Proxmark3?#
Para básicos (EM4100, MIFARE Classic con firmware Unleashed): sí. Para profesional (iCLASS, DESFire, signal analysis): no. Proxmark3 es más potente y preciso.
¿Mobile credentials son 100% seguras?#
Más seguras que tarjeta física (Secure Enclave, biometric auth, reportable robo). No infalibles pero el baseline es muy superior.
¿NFC en pagos (Apple Pay, Google Pay)?#
Usa tokenization + crypto EMV, no afectable por técnicas NFC/RFID clásicas. Sistema radicalmente distinto a credential cards.
¿Dónde practico?#
El laboratorio orion-recon de whoami-labs incluye simulación de MIFARE Classic con sector keys default, iCLASS legacy, y DESFire con claves débiles. Practicas detección, cracking con nested, dump y emulación.
¿Flipper Zero + NARD + firmware custom reemplaza Proxmark3?#
Para audit profesional: no. Flipper es excelente portabilidad pero Proxmark3 tiene mejor hardware (antenas dedicadas, más potencia), soporta más protocolos avanzados y es la herramienta que la industria reconoce como profesional.
¿Puede clonarse una tarjeta sin tenerla físicamente cerca?#
Con RFID 125 kHz: lectura a 10 cm en modo pasivo, pero readers potentes con antenas grandes (long-range sniffers) hasta 30 cm. HF 13.56 MHz: más corto, típicamente <5cm salvo con antenas custom.
¿Smart posters y payment tags NFC son peligrosos?#
Smart posters (NDEF) pueden redirigir a URLs maliciosas. Payment tags EMV son seguros por crypto. Lo peligroso es NFC phishing: tap tag malicioso → URL maliciosa en navegador móvil.
¿Hay futuro para RFID sin crypto?#
En logística inventory (EPC Gen2) sí seguirá sin crypto porque el use case no lo requiere. En acceso físico está muriendo lentamente; 125 kHz EM4100 es tecnología legacy. 10 años más de deploy en edificios existentes antes de extinción.
¿Vale la pena carrera en pentest de hardware?#
Nicho pequeño pero bien pagado. Clientes recurrentes (banks, defense contractors, biometric vendors). Herramientas costosas (Proxmark3, HackRF, Chamleon, osciloscopios) pero inversión amortizable. Combinable con red teaming físico para maximum value.
Resumen#
- NFC/RFID categorizada por frecuencia (125 kHz, 13.56 MHz, UHF) y estándar (ISO 14443, 15693, 18092).
- MIFARE Classic con Crypto-1 roto desde 2008; nested + hardnested funcionan.
- MIFARE DESFire EV2+ y iCLASS SE/Signo son el estado del arte seguro en 2026.
- Proxmark3 RDV4 es la herramienta profesional; Flipper Zero cubre casos básicos.
- Dispositivos típicos vulnerables: hoteles budget, transporte en ciudades pequeñas, edificios con infraestructura legacy.
- Defensa: migrar a crypto moderna, mobile credentials, MFA en readers críticos, audit anual.
La siguiente lección sale del hardware doméstico y corporativo para entrar en entornos industriales ICS/OT, donde los protocolos son distintos pero la mentalidad defensiva tiene paralelismos sorprendentes: también hay mucha tecnología legacy sin crypto corriendo en infraestructura crítica que ninguna organización puede permitirse ignorar en 2026.