Forense Windows: timeline, MFT, Prefetch, ShellBags, UserAssist, SRUM
· 10 min de lectura
Windows deja artefactos forenses en decenas de ubicaciones: MFT, Prefetch, ShellBags, UserAssist, SRUM, Event Logs, LNK files. Aprende a construir un timeline con Plaso/Log2Timeline y a interpretar cada artefacto.
Un sistema Windows genera miles de artefactos forenses cada día: cada archivo abierto queda registrado en Prefetch, cada ejecutable ejecutado deja huella en UserAssist, cada directorio navegado en Explorer se guarda en ShellBags, cada acceso remoto queda en Event Logs. Para un analista forense, estos artefactos son como los anillos de un árbol: cuentan la historia del equipo con precisión temporal y detalle sorprendente. Un atacante que piensa que borrando el .exe del disco y limpiando el historial de PowerShell ha ocultado su rastro se equivoca: una docena de artefactos distintos lo delatan.
Esta lección cubre los artefactos clásicos del forense Windows, cómo se extraen y se interpretan, y cómo se construye un timeline unificado con Plaso / Log2Timeline que te permite ver, en una sola línea del tiempo ordenada, todos los eventos relevantes del equipo. Es la cuarta y última lección del bloque forense de la Tanda 4, tras persistencia Windows, persistencia Linux y Volatility.
Analiza solo equipos propios o con autorización explícita. Los artefactos forenses contienen datos muy sensibles sobre actividad de usuarios.
El catálogo de artefactos#
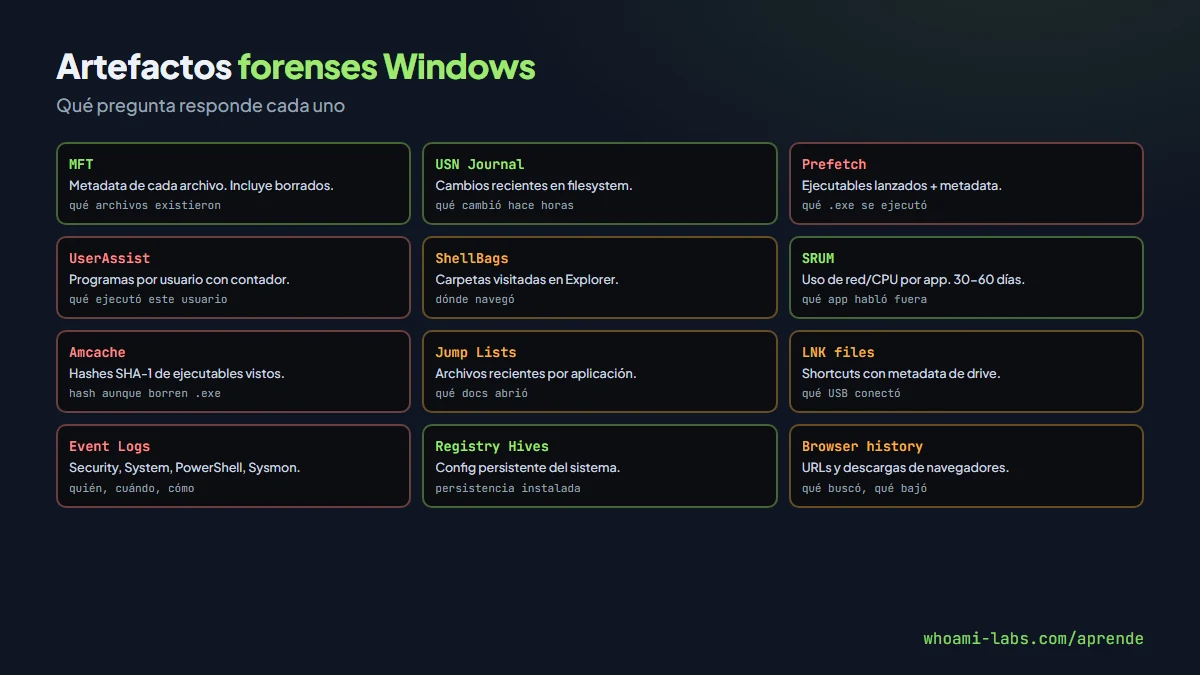
Los más usados en forense:
| Artefacto | Qué registra | Ubicación |
|---|---|---|
| MFT | Metadata de cada archivo del NTFS | \$MFT (raíz) |
| USN Journal | Cambios recientes en el filesystem | \$Extend\$UsnJrnl |
| Prefetch | Ejecutables lanzados | C:\Windows\Prefetch\*.pf |
| ShellBags | Carpetas abiertas en Explorer | HKCU, HKLM Registry |
| UserAssist | Programas ejecutados por usuario | HKCU Registry |
| SRUM | Resource usage por aplicación/usuario | C:\Windows\System32\sru\SRUDB.dat |
| Event Logs | Logon, servicios, PowerShell, errores | C:\Windows\System32\winevt\Logs\*.evtx |
| Jump Lists | Archivos abiertos recientes por app | AppData\Microsoft\Windows\Recent\AutomaticDestinations\ |
| LNK files | Shortcuts, abren archivos | Varios |
| Registry hives | Configuración, software, usuarios | C:\Windows\System32\config\* |
| Browser history | URL visitadas, descargas | Depende del navegador |
| Amcache | Ejecutables vistos por Windows | C:\Windows\AppCompat\Programs\Amcache.hve |
Cada uno responde a preguntas distintas: qué se ejecutó, cuándo, por qué usuario, desde dónde, qué archivos tocó.
Herramientas de extracción#
Plaso / Log2Timeline#
El framework canónico para forense Windows. Extrae eventos de cientos de artefactos y los unifica en un timeline:
# Extraer todos los artefactos del disco montado
log2timeline.py --storage-file plaso.dump /mnt/evidence/C/

# Convertir a CSV ordenado por tiempo
psort.py -o l2tcsv -w timeline.csv plaso.dump

# Filtrar por rango
psort.py -w timeline.csv plaso.dump "date > '2026-11-01' AND date < '2026-11-05'"
Resultado: un CSV con cientos de miles de eventos cronológicos. Se analiza con grep, Timeline Explorer (GUI), o se importa a Kibana.
Eric Zimmerman tools#
Set imprescindible para analistas forenses modernos:
- MFTECmd: parser del MFT.
- PECmd: parser de Prefetch.
- RegistryExplorer: Registry viewer avanzado.
- ShellBagsExplorer: ShellBags parser GUI.
- RBCmd: Recycle Bin.
- LECmd: LNK files.
- JLECmd: Jump Lists.
- AmcacheParser: Amcache.hve.
- SBECmd: ShellBags por línea de comandos.
Combinados cubren el 90 % del análisis forense Windows típico.
KAPE#
Kroll Artifact Parser and Extractor: automatiza la recolección de artefactos desde un equipo vivo o montado. Define «targets» (qué recolectar) y «modules» (qué parsear). Es el estándar en respuesta a incidentes corporativos.
kape.exe --tsource C: --target BasicCollection --tdest C:\triageMFT y USN Journal#
El MFT es el índice maestro del filesystem NTFS. Cada archivo (y directorio) tiene una entrada con nombres, fechas, tamaños, ubicación en disco. Incluye archivos que han sido borrados (si no se ha reusado la entrada todavía).
MFTECmd.exe -f \$MFT --csv .Devuelve un CSV con cada archivo que existió: fechas (Modified, Accessed, Created, Changed), paths completos, tamaños, estado (vivo o borrado), ADS (Alternate Data Streams).
El USN Journal complementa: registra cambios (create, modify, delete, rename) recientes, con timestamps. Útil para reconstruir qué pasó en las últimas horas/días antes del incidente.
Prefetch#
Windows pre-carga ejecutables que se usan frecuentemente. Cada .exe lanzado genera un archivo .pf en C:\Windows\Prefetch\ que registra:
- Nombre del ejecutable y path.
- Número de veces ejecutado.
- Primera y últimas 8 ejecuciones (timestamps).
- Archivos cargados por el proceso en su primer lanzamiento.
PECmd.exe -d C:\Windows\Prefetch --csv .Si un atacante borra un .exe malicioso, el .pf suele seguir ahí indicando que se ejecutó. En Windows Server, Prefetch está desactivado por defecto; en workstations sí está activo.
ShellBags#
Cuando un usuario navega carpetas en Explorer, Windows guarda la configuración de visualización de cada carpeta visitada en el registry (HKCU Software\Microsoft\Windows\Shell\Bags y BagMRU). Incluso para carpetas borradas hace años o en dispositivos USB desconectados, queda registro.
SBECmd.exe -d C:\Users\maria\NTUSER.DAT --csv .Útil para rastrear qué carpetas sensibles consultó un insider, o qué USBs se conectaron.
UserAssist#
Lista ordenada de los programas ejecutados por cada usuario, con contador y timestamp. En HKCU.
# Con Zimmerman
RegistryExplorer.exe C:\Users\maria\NTUSER.DAT
# Buscar UserAssist/{...}/Count
Revela programas ejecutados aunque se borraran después.
SRUM#
System Resource Usage Monitor: base SQLite en C:\Windows\System32\sru\SRUDB.dat que registra uso de CPU, red, batería, push notifications por aplicación y por usuario, cada hora, durante 30-60 días.
srum_dump.py SRUDB.datÚtil para ver qué aplicaciones consumieron red en el momento de un incidente (identifica C2 incluso si el binario ya no existe).
Event Logs#
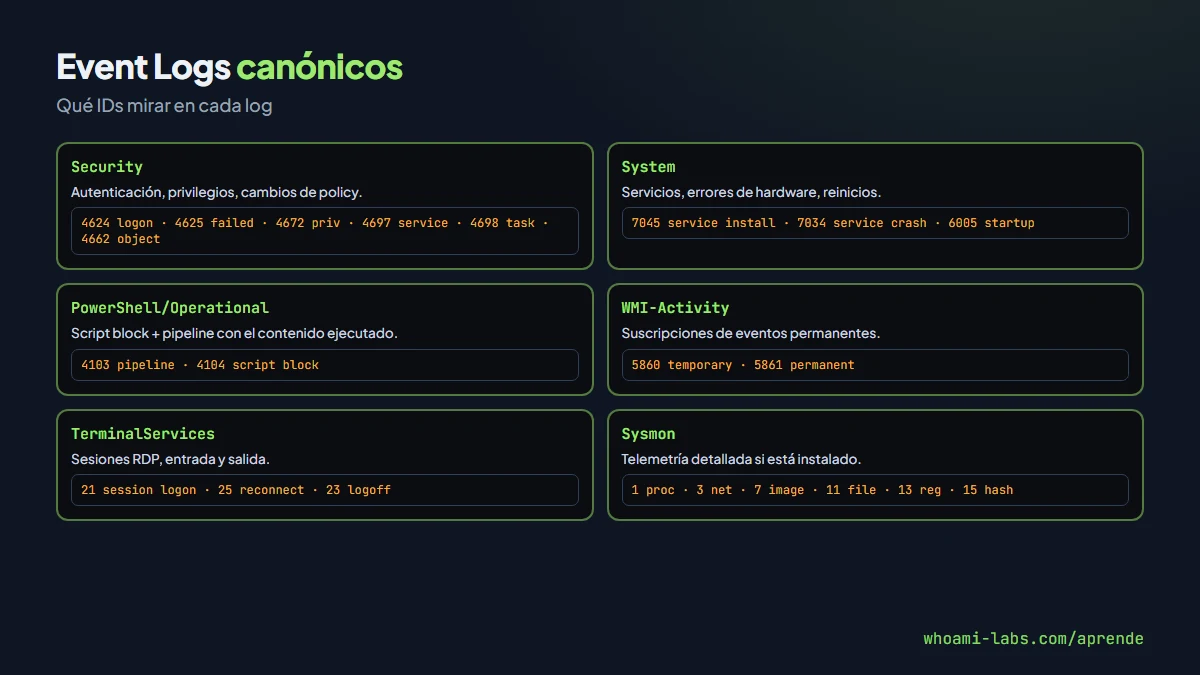
Los logs clave:
- Security (4624 logon, 4625 failed logon, 4672 privileged assigned, 4697 service install, 4698 task scheduled).
- System (7045 service installed).
- PowerShell/Operational (4103 pipeline, 4104 script block).
- WMI-Activity (5861 permanent event consumer).
- TerminalServices-LocalSessionManager (RDP).
- Sysmon si instalado (1 process create, 3 network, 7 image load, 11 file create, 13 registry set).
Extracción con wevtutil, Python-Evtx, Chainsaw (reglas Sigma sobre evtx).
Jump Lists y LNK#
- Jump Lists: archivos recientes por aplicación (Word, Excel, Explorer). Incluso de archivos ya borrados.
- LNK files: cada shortcut registra target original, fechas, drive serial number (útil para USBs).
JLECmd.exe -d "C:\Users\maria\AppData\Microsoft\Windows\Recent\AutomaticDestinations"
LECmd.exe -d "C:\Users\maria\AppData\Microsoft\Windows\Recent"Amcache#
Archivo hive que registra ejecutables vistos por Windows (ejecutados o incluso solo presentes en disco). Incluye:
- Nombre, path, tamaño.
- Hash SHA-1.
- Fecha de compilación, fecha de primera ejecución.
- Publisher.
Super útil para identificar malware cuyo binario ya se borró: el hash persiste en Amcache.
AmcacheParser.exe -f Amcache.hve --csv .Construyendo un timeline#
Con Plaso extrayendo de todos los artefactos, el analista tiene un CSV de eventos. El flujo típico:
Paso 1: ordenar por tiempo y filtrar al rango del incidente.
Paso 2: buscar palabras clave (dominios C2 sospechosos, nombres de usuario de interés, extensiones de archivo raras).
Paso 3: identificar el «pivot event» — el primer artefacto claramente malicioso (p. ej. ejecución de un .exe desconocido).
Paso 4: expandir cinco minutos antes y después del pivot event para ver qué llevó a él y qué vino después.
Paso 5: cruzar con otros equipos del cluster o del dominio si el movimiento fue lateral.
Paso 6: documentar timeline en informe con IOCs, TTPs (ATT&CK), recomendaciones.
Anti-forense#
Un atacante sofisticado intenta borrar artefactos:
- Timestomp: modificar fechas de archivos para esconder cronología.
- Prefetch disable o borrado selectivo.
- Event Log clear (event 1102 queda incluso tras clear).
- USN Journal delete.
- Amcache limpiar (requiere privilegios y conocimiento).
La defensa: centralizar logs fuera del equipo. Lo que llega al SIEM externo no puede borrarse desde el equipo comprometido.
Mitigación y preparación#
- Logs centralizados (SIEM) con replicación en real time.
- Sysmon desplegado con reglas (SwiftOnSecurity config).
- PowerShell Script Block Logging habilitado.
- Prefetch habilitado incluso en servidores si son críticos.
- Snapshots regulares de VMs para forense ulterior.
- Equipo de respuesta entrenado con KAPE y Plaso.
Preguntas forenses canónicas#
Un analista decide qué artefactos consultar en función de qué pregunta debe responder:
| Pregunta | Artefacto primario |
|---|---|
| ¿Qué ejecutables se lanzaron? | Prefetch + UserAssist + Amcache |
| ¿Qué carpetas abrió el usuario? | ShellBags |
| ¿Qué archivos abrió/modificó? | MFT + USN Journal + Jump Lists |
| ¿Qué programas consumieron red? | SRUM |
| ¿Quién inició sesión y cuándo? | Event Log Security (4624) |
| ¿Qué USBs se conectaron? | Registry (USBSTOR) + LNK drive serial |
| ¿Qué comandos PowerShell se ejecutaron? | Event Log PowerShell (4104) |
| ¿Cómo se instaló persistencia? | Registry + Prefetch + Event 7045 |
| ¿Hubo movimiento lateral? | Event Log + MFT en destinos |
| ¿Qué páginas web visitó? | Browser history |
Esta rejilla mental es lo que distingue al forense con oficio del principiante que ejecuta todos los plugins sin dirección.
Casos de uso frecuentes#
Insider threat#
Un empleado que presuntamente filtró datos antes de dimitir. Los artefactos clave:
- ShellBags: qué carpetas de red consultó, incluidas las de departamentos ajenos.
- LNK + Jump Lists: qué archivos específicos abrió.
- USBSTOR + LNK drive serial: qué USBs conectó, cuándo, qué se copió.
- Browser history: subidas a Dropbox, Drive, WeTransfer.
- SRUM: qué aplicaciones consumieron red entrante/saliente.
Ransomware#
Equipo cifrado. Análisis forense para responder qué pasó:
- MFT: todos los archivos afectados y cuándo se modificaron.
- Prefetch + Amcache: el binario del ransomware.
- Event Log: logon inicial del atacante.
- PowerShell 4104: scripts de distribución y cifrado.
- Registry: persistencia y configuración del ransomware.
Malware fileless#
Binario ya borrado, Volatility complementa pero los artefactos persistentes ayudan:
- Amcache: hash SHA-1 del
.exeaunque no exista en disco. - Prefetch: confirma ejecución.
- Event Log: cadena padre-hijo de procesos.
- SRUM: C2 identificado por consumo de red.
Errores comunes#
- Reiniciar el equipo antes de recolectar artefactos volátiles (eventos, procesos, red).
- Correr herramientas en el equipo vivo sin preservar cadena de custodia.
- Confiar en Event Logs locales que el atacante limpió.
- No conocer Amcache (muchos forenses junior no lo revisan).
- Centrarse en «buscar el malware» en vez de «reconstruir la timeline»; la timeline revela el patrón.
Preguntas frecuentes#
¿Plaso o Zimmerman tools?#
Los dos. Plaso para timeline global, Zimmerman para análisis profundo de artefactos específicos.
¿Cómo lo hago si el disco está cifrado con BitLocker?#
Necesitas la clave de recuperación (del AD, Microsoft account, backup) o un live memory image durante que el disco está desbloqueado. Sin eso, forense sobre disco no es posible.
¿Qué pasa con SSD y TRIM?#
SSDs con TRIM habilitado «borran de verdad» los bloques tras delete, reduciendo la capacidad de recuperar archivos borrados. Los artefactos en registry, event logs, Amcache siguen estando (hasta que se sobrescriban).
¿Timeline con terabytes es viable?#
Plaso procesa a la velocidad del I/O, en horas a días para un disco grande. KAPE recolecta solo lo relevante, mucho más rápido para respuesta inicial.
¿Dónde practico?#
El laboratorio snort de whoami-labs incluye un disco de un equipo comprometido para practicar extracción de artefactos con Plaso y Zimmerman tools, reconstrucción de timeline y escritura del informe forense.
¿Qué papel tienen las copias de seguridad?#
Las copias de seguridad son evidencia forense si están bien gestionadas: comparar un backup pre-incidente con el disco post-incidente revela exactamente qué cambió. Si el ransomware cifró, el backup limpio es base de comparación. Y para servidores que han sido reinstalados tras compromiso, los backups históricos pueden contener los artefactos originales.
¿Cómo gestiono forense en una organización pequeña sin equipo dedicado?#
Opciones realistas: contratar firma de incident response (Mandiant, CrowdStrike Services, Kroll) para incidentes graves; mantener un toolkit KAPE pre-configurado para recolección inicial que entregar a un externo; formarse en los fundamentos para tomar decisiones rápidas en las primeras horas. Un incident response bien ejecutado en las primeras 24 horas cambia por completo el resultado.
Resumen#
- Windows genera artefactos forenses en docenas de ubicaciones: MFT, Prefetch, ShellBags, UserAssist, SRUM, Event Logs, Amcache, Jump Lists, LNK.
- Plaso / Log2Timeline y Eric Zimmerman tools son el toolkit estándar.
- Amcache persiste hashes y metadata de ejecutables aunque se borren del disco.
- SRUM registra uso de red por aplicación durante 30-60 días.
- Timeline unificado se construye con Plaso; se analiza buscando pivot events y expandiendo.
- Centralizar logs es la defensa clave contra anti-forense del atacante.