Cobalt Strike, Sliver y OpSec de red team: malleable profiles, sleep jitter, fronting
· 10 min de lectura
Aprende las técnicas de OpSec que usan operadores red team con Cobalt Strike y Sliver: malleable C2 profiles, sleep + jitter, domain fronting, process injection moderno, sleep obfuscation y evasión EDR.
Cobalt Strike ha sido durante más de una década el toolkit comercial de referencia para operaciones de red team. Combina beacon (implant modular con capabilities post-exploitation), malleable C2 profiles (customización de network IOCs), teamserver (servidor colaborativo), Aggressor Script (automation) y una lista interminable de técnicas built-in para movimiento lateral, persistence y evasion. Su uso legítimo (pentesters, red teamers autorizados) es tan común como su abuso por grupos criminales (ransomware operators, APT): según Mandiant M-Trends, Cobalt Strike aparece en ~15-20% de incidentes investigados cada año.
La alternativa open source dominante es Sliver (BishopFox): escrito en Go, cross-platform, con muchas features de Cobalt Strike pero código auditable. Mythic, Nighthawk (comercial), Brute Ratel (comercial controversial) completan el espacio comercial moderno. Esta lección cubre OpSec (Operational Security) del red teamer: cómo operar manteniéndose por debajo de la detección de EDRs modernos, el ciclo de vida de un beacon, las técnicas avanzadas de evasión que los operadores serios usan diariamente.
Es la lección de arranque del bloque red team avanzado de la Tanda 6.
Operaciones red team requieren autorización legal explícita (engagement letter, rules of engagement). Operar sin autorización, incluso con Cobalt Strike legítimo, es intrusión criminal.
Arquitectura de command and control#
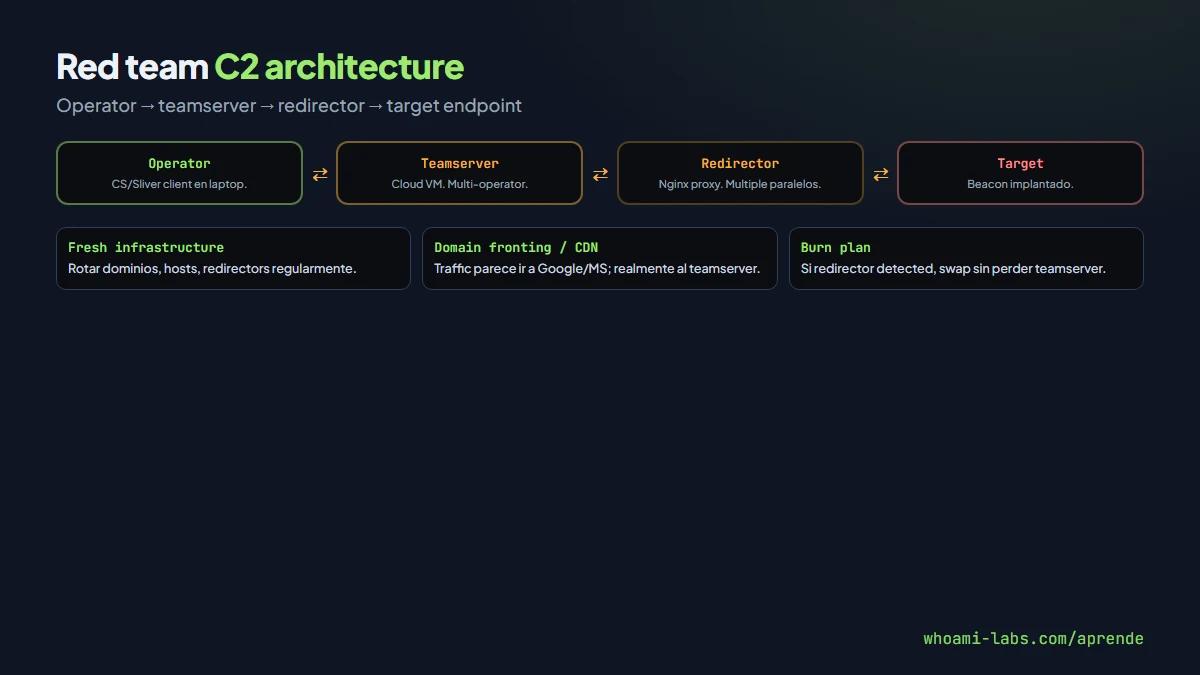
Setup típico de operación:
- Operator laptop: client (CS client, Sliver client).
- Teamserver: servidor que mantiene sessions, maneja beacons. En VM cloud.
- Redirector: proxy intermedio para esconder teamserver real. Nginx/Apache rewriting HTTP, o socat para TCP.
- Domain / CDN: domain fronted o CDN para mezclar traffic.
- Target endpoint con beacon implantado.
Beacon se comunica con teamserver a través del redirector. Si redirector es quemado, cambias sin perder teamserver. Varios redirectores en paralelo para redundancy.
Malleable C2 profiles#
Feature definitorio de Cobalt Strike: customizar completamente cómo se ve el traffic HTTP/HTTPS del beacon. Permite imitar:
- Jquery CDN loads.
- Microsoft update traffic.
- Social media APIs.
- Custom corporate app patterns.
Profile define:
- HTTP headers: User-Agent, custom headers.
- URI paths:
/gtm.jscomo analytics. - Request/response body: base64, XOR, custom encoding.
- Timing: sleep + jitter.
- TLS: self-signed vs valid, specific cipher suites.
Los profiles de la community (CS-Scripts repos) imitan pattern conocidos. Detection-engineers crean rules para profiles conocidos → operators modifican, carrera armamentística.
Sleep y jitter#
Beacon sleeps entre call-backs para reducir traffic (baseline normal: 60s, 5min, 1h). Jitter añade variabilidad: con sleep 60s + jitter 40%, intervalos van de 36-84s.
Bajo sleep + alto jitter = menos predecible, menos detectable por traffic analysis.
Operaciones long-term (weeks/months) usan sleep de horas: beacon hace callback 1 vez al día, invisible en volumetric analysis.
Sleep obfuscation#
Problema: durante sleep, beacon está en memory de proceso, susceptible a memory scanning. Detection techniques: scan por known beacon signatures en RWX memory regions.
Sleep obfuscation técnicas:
- Ekko / Foliage: Timer APCs + thread hijack para re-encrypt memory durante sleep.
- Gargoyle: ROP gadget para re-encrypt, decrypt on-demand.
- Cobalt Strike 4.7+ incluye sleep_mask: implementation built-in.
Beacon decrypted solo durante active communication; sleep encrypted. Memory scan solo ve blob encrypted.
Fronting y CDN abuse#
Domain fronting (deprecated oficialmente por mayores CDNs pero workarounds existen): TLS SNI apunta a frontend (ejemplo google.com), Host header en encrypted HTTP apunta a backend (attacker.com). CDN enruta por Host, observers solo ven SNI → aparenta traffic a Google.
Alternativas 2026:
- CDN abuse directo: Cloudflare Workers, CloudFront Functions con código custom routing.
- Legitimate SaaS abuse: Slack webhooks, Telegram bots, GitHub APIs, Discord, Google Forms como C2 channels.
- Fastly/Akamai edge computing scripts.
El principio: traffic debe parecer que va a destino legítimo que corporate firewall nunca bloquearía.
Process injection moderno#
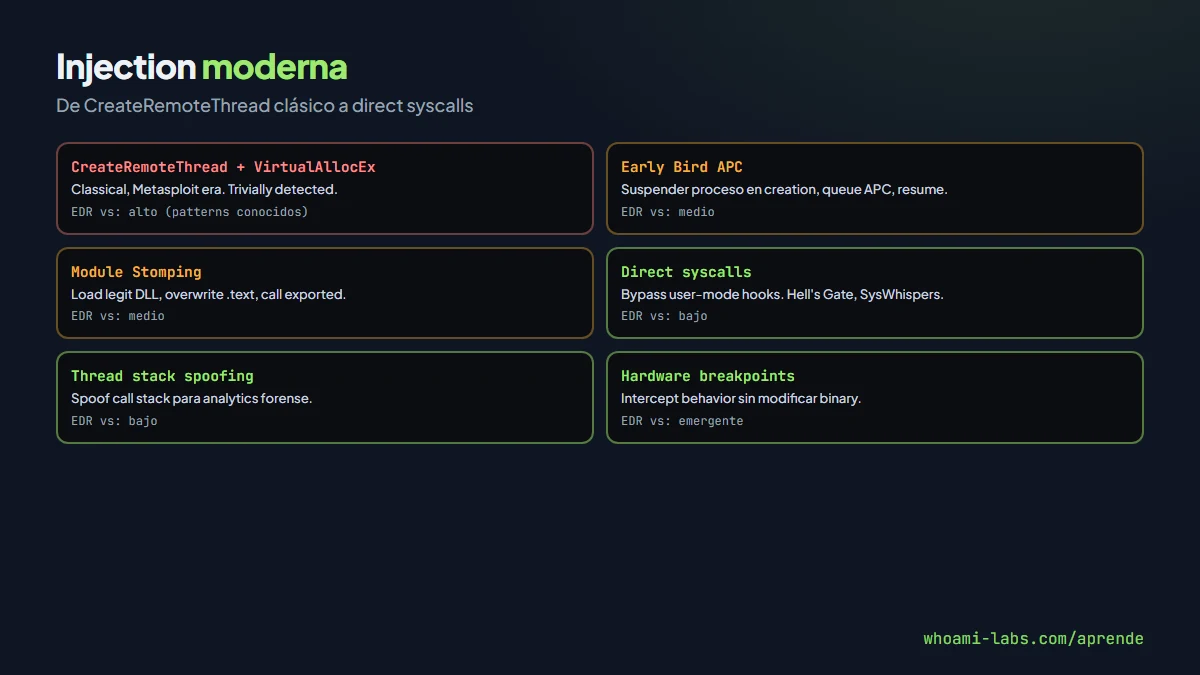
Classical CreateRemoteThread + VirtualAllocEx (Metasploit era) está trivialmente detectado. 2026 techniques:
Early Bird APC#
Suspender proceso en creation, queue APC, resume. Target process ejecuta shellcode antes de main thread.
Module Stomping#
Load legitimate DLL, overwrite .text section con shellcode, call exported function. Aparece como legitimate DLL en memory.
Process Hollowing + Doppelgänging#
Crear proceso suspended, unmap main image, map malicious. Doppelgänging usa NTFS transactions.
Direct syscalls (SysWhispers, Hell's Gate, etc.)#
Bypass user-mode hooks de EDR llamando syscalls directamente desde assembly. EDR solo ve el syscall number, no la API call user-mode.
Indirect syscalls#
Syscall directo sería anomalía detectable; indirect usa stub en ntdll para que call site parezca legítimo.
Thread stack spoofing#
Spoof call stack para que análisis forense vea thread «limpio», no injected shellcode trace.
Hardware breakpoints abuse#
Set hardware breakpoints en specific functions para intercept and manipulate behavior sin modificar binary.
Toolkits: D/Invoke (.NET), SharpBlock (EDR bypass), BOF (Beacon Object Files) permiten runtime loading sin tocar disk.
EDR bypass y evasion#
Modern EDRs (CrowdStrike, Defender for Endpoint, SentinelOne, Elastic) usan:
- Kernel callbacks: visibilidad de process creation, image loads, registry, filesystem.
- ETW (Event Tracing for Windows): telemetry extensive.
- AMSI (Antimalware Scan Interface): scripts scanning.
- User-mode hooks: intercept API calls.
- Behavior analysis: ML models detectando patrones.
Bypasses:
- AMSI patching: bypass scanner escribiendo en process memory.
- ETW patching: kill telemetry pipeline.
- Unhook ntdll: restore pristine ntdll fresh copy desde disk.
- Direct syscalls: skip user-mode hooks.
- Kernel bypass (más difícil): requires driver vulnerabilities o BYOVD.
Cada uno es carrera: EDR vendors parcheando constantemente. Operadores serios tienen stable of techniques + ability to pivotar rápido.
Operational considerations#
Infrastructure#
- Dedicated hostnames por operation, no reutilizar.
- Fresh infrastructure regularly (tras weeks).
- Reputation building (domain aged, legitimate traffic).
- Monitoring infrastructure para detectar burn.
Behavioral OpSec#
- Time of operations: respect target business hours para blend in.
- Command selection: avoid noisy commands si posible (whoami /all → específico needed info).
- Lateral movement: use native tools (WMI, WinRM) over PsExec cuando posible.
- Data exfiltration: slow and steady over direct dump.
Documentation y team coordination#
- Timeline detallado.
- IOC management: track lo que hiciste para cleanup y reporting.
- Burn plan: qué hacer si detected.
Sliver vs Cobalt Strike#
Sliver (open source):
- Go, cross-platform including Linux.
- mTLS, DNS, HTTP(S), WireGuard C2.
- BOF support, extensions.
- Community active, fast evolution.
- Free.
Cobalt Strike (commercial):
- Mature, polished.
- Aggressor Script extensive.
- Documentation.
- Known patterns = more detected.
- $7500+ per license.
En 2026 Sliver ha ganado mucho terreno, especialmente para teams budget-limited y Linux operations. CS sigue dominante en engagements grandes.
Legalidad y ética#
Red team operations requieren:
- Rules of engagement written.
- Scope explícito (targets, techniques permitidas).
- Timeframe definido.
- Emergency contacts para both sides.
- Reporting plan.
- Clean-up commitments: remove all artifacts.
Sin estos, operation cruza línea legal. Cobalt Strike cracked (common en criminal use) es doubly illegal.
Playbook típico de operación#
Para fijar el patrón, un engagement típico:
Semana 1 - Pre-engagement:
- Scope negotiation, SOW signing.
- Infrastructure setup: domain registration, redirectors, teamserver.
- C2 profile customization para target environment.
- Payload crafting + testing contra EDR versions del cliente.
Semana 2 - Initial access:
- OSINT y recon pasivo.
- Phishing campaign con GoPhish (lección previa).
- Beacon implantation en primera estación que caiga.
Semana 3-4 - Internal reconnaissance + movement:
- Sleep larga (30-60 min), hands off most time.
- BloodHound ingestion desde beacon.
- Identificar paths hacia objetivos (DA, servers críticos).
- Lateral movement discreto con WMI, WinRM.
Semana 5-6 - Objective completion:
- Compromise DA o objetivos definidos.
- Documented proof sin exfil real de datos sensibles.
- Persistence multiple (como demo, no permanent).
Semana 7 - Cleanup + reporting:
- Remove all artifacts.
- Comprehensive report con timeline, TTPs, recommendations.
- Retest planning.
Lecciones aprendidas industria#
Patrones comunes en engagements 2024-2026:
- EDR gaps: environments con EDR instalado pero mal configured son más frecuentes de lo esperado. Baseline misconfig audit valuable.
- Legacy systems: Windows 7/2008 still existing in production, trivial compromise.
- Shadow IT: discovery de systems no inventoried.
- Credential reuse: compromise de low-privilege account → pivoting a admin via same password elsewhere.
- Printer vulns: spoolers viejos abriendo RCE.
- MFA fatigue: push bombing works often incluso en 2026.
El 80% de engagements successful usan técnicas no exóticas: config review, credential hygiene, patch level son más importantes que exotic exploits.
Preguntas frecuentes#
¿Vale la pena invertir en CS licencia?#
Para red teams establecidos con clientes enterprise: sí. Para startups o consultoría pequeña: Sliver suficiente, especialmente con inversión en custom development.
¿Cómo evitar detection cuando everyone sabe CS?#
Malleable profiles custom (no community defaults), fresh infrastructure, custom BOF development, sleep obfuscation, stay current on EDR techniques.
¿Nighthawk vs Brute Ratel vs CS?#
Nighthawk: MDSec, serious OpSec-focused, controlled distribution. Brute Ratel: controversial, cracked copies in criminal use, vendor restricted sales. CS: mature, widely detected but still effective con customization.
¿Blue team debe aprender Cobalt Strike?#
Yes. Understanding offensive tooling mejora defensive detection. Many detection engineers run CS en labs para create custom rules.
¿Dónde practico?#
El laboratorio red-hat de whoami-labs incluye setup red team completo simulado: Sliver teamserver, Windows targets con EDR open source, challenges de operar sin triggering detections. Buena base para principiantes y testing techniques.
¿Certificaciones relevantes?#
OSEP (Offensive Security Experienced Pentester) cubre bypass EDR. CRTO (Certified Red Team Operator) con Zero Point Security es excelente para fundamentals. CRTP/CRTE (Pentester Academy) para AD. OSEE para exploit development advanced.
¿Carrera path para red teamer?#
Entry: pentest junior → senior pentester → red team associate → red team lead. Salarios growing significantly 2020-2026. Consultoría o internal team roles en banks, defense contractors, FAANGs.
¿Developer skills needed?#
Yes. Custom tooling cada vez más importante. C/C++ para implants Windows nativos. C# para .NET internal recon. PowerShell para scripting. Python + Go para infrastructure. Assembly familiarity para syscalls y shellcoding.
¿Buy-vs-build decision?#
Para teams pequeños: usar frameworks existentes + custom BOFs. Teams grandes con resources: custom implant development para maximum flexibility y bajo detection. Hybrid común.
¿Cómo mantenerse actualizado?#
Follow: SpecterOps, MDSec, Outflank, TrustedSec blogs. Attend SO-CON, DEF CON, BSides. Research papers (USENIX Security, Black Hat). Fast iteration en field, 6 meses de delay = obsolete.
¿Blue team y red team deben cooperar?#
Yes, el modelo purple team es trend 2024-2026. Red team shares TTPs → blue team builds detections → iterative improvement. Modelo competitive adversarial puede generar valor corto plazo pero cooperative es más sustainable.
Resumen#
- Cobalt Strike y Sliver son los C2 dominantes en red team operations.
- Arquitectura: operator → teamserver → redirectors → target endpoint.
- Malleable profiles: customizar HTTP/HTTPS traffic para imitar legitimate.
- Sleep + jitter: reduce detectability. Sleep obfuscation re-encrypts memory.
- Process injection moderno: direct syscalls, module stomping, thread stack spoofing.
- EDR bypass: AMSI patching, ETW patching, unhook ntdll.
- OpSec: infrastructure fresh, behavioral discretion, documentation.
- Legalidad: Rules of Engagement obligatorios.
La próxima lección entra en pivoting avanzado con Ligolo, Chisel y técnicas modernas de network tunneling que red teamers emplean para moverse a través de segmentations complejas sin levantar alertas de NetFlow o IDS. Juntas, OpSec y pivoting son los dos ejes centrales de red team operations modernas, y dominar ambos es lo que separa un pentester junior de un operador capaz de completar engagements enterprise contra organizaciones bien defendidas durante varias semanas consecutivas sin ser detectado por los equipos SOC maduros del cliente corporativo bajo evaluación oficial del engagement contratado formalmente mediante acuerdo.