Bug bounty: cómo se gana dinero cazando vulnerabilidades legalmente
· 10 min de lectura
Los programas de bug bounty pagan por reportes válidos. Aprende qué plataformas existen (HackerOne, Bugcrowd, Intigriti, YesWeHack), cómo elegir programa, el stack típico, qué escribir en el reporte y errores de principiante.
Bug bounty es el modelo económico donde empresas pagan a investigadores por reportar vulnerabilidades reales en sus sistemas. Nacido formalmente con Google Vulnerability Rewards Program (2010) y popularizado por HackerOne y Bugcrowd, en 2026 es una industria madura con miles de programas activos, pagos de hasta 1 millón de dólares por hallazgo en los casos más críticos (el récord actual en Apple es 2 millones), y una comunidad global de cazadores profesionales que viven de ello.
Para un pentester, bug bounty es la vía más accesible para monetizar skills de seguridad sin montar empresa y para practicar contra sistemas reales dentro del marco legal. Para un junior, es el camino más rápido para construir reputación verificable en el currículum. Y para la mayoría, es una fuente complementaria de ingresos que crece con la experiencia.
Esta lección cubre la metodología profesional del bug bounty: cómo elegir plataforma y programa, cómo seleccionar targets dentro del scope, qué stack de herramientas tener, cómo escribir reportes que se pagan, errores clásicos de principiante y cómo escalar de reportes $50 Medium a $10 000 Critical con el tiempo.
Es la segunda lección del bloque reporting y metodología de la Tanda 5, continuación natural de la lección de CVSS.
Bug bounty es actividad autorizada por el programa dentro del scope definido. Fuera del scope es intrusión no autorizada aunque sea en el mismo dominio. Lee las policies siempre antes de empezar.
Las plataformas principales#
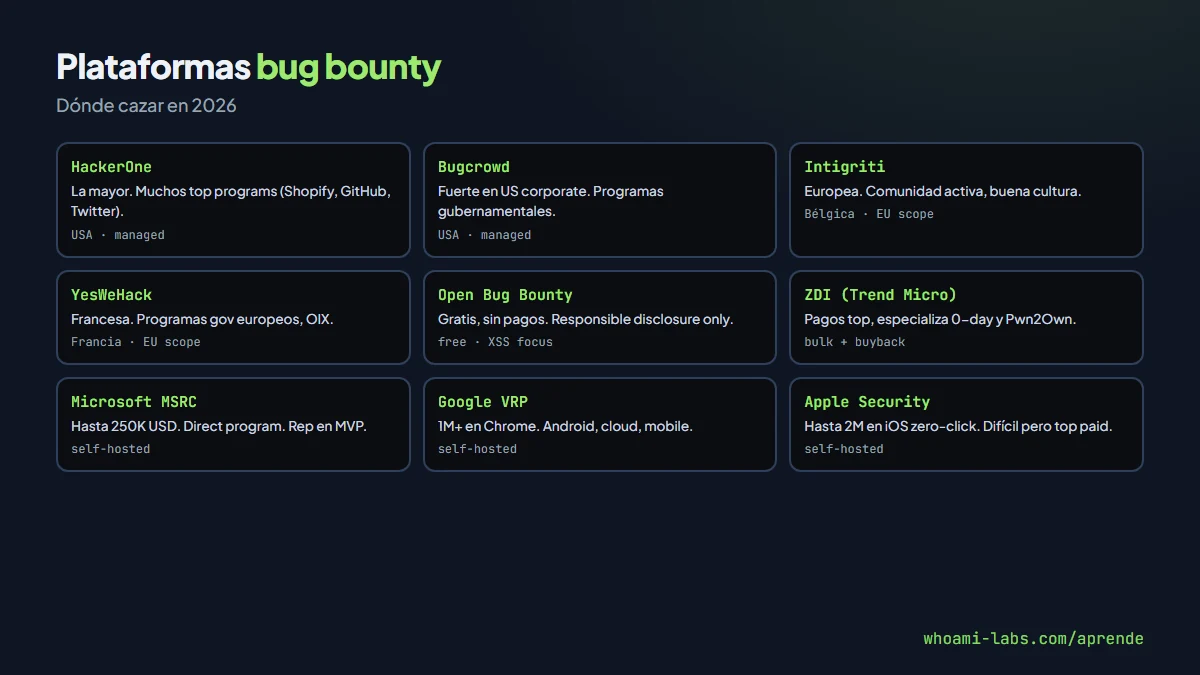
Las plataformas gestionan la relación investigador-empresa: triaje, pagos, resolución de disputas. Las principales en 2026:
| Plataforma | Fuerte | Ubicación |
|---|---|---|
| HackerOne | La más grande, muchos top programs | USA |
| Bugcrowd | Fuerte en US corporate | USA |
| Intigriti | Europea, buena cultura community | Bélgica |
| YesWeHack | Europea, programas gubernamentales | Francia |
| Open Bug Bounty | Free, solo responsible disclosure | Internacional |
| Zero Day Initiative | Pagos muy altos, especializa en 0-day | USA |
Cada empresa puede tener programa en una, varias o ninguna plataforma (algunas gestionan directo).
Además hay programas propios famosos:
- Microsoft MSRC: hasta $250K por auth bypass.
- Google VRP: $1M+ en casos de Chrome.
- Apple Security Research: hasta $2M en iOS zero-click.
- Meta, Shopify, GitLab, Mozilla, Cloudflare, Stripe: programas top-paying.
Tipos de programa#
- Public: cualquiera puede participar. Mayor competencia.
- Private: solo invitación. Menor ruido, mejores pagos.
- VDP (Vulnerability Disclosure Program): sin pagos, solo reconocimiento. Para empezar y hacer rep.
- Managed: la plataforma triaja; menos drama con duplicados y falsos positivos.
- Self-hosted: la empresa gestiona todo.
Los private programs son el objetivo a largo plazo: menos competencia, pagos más consistentes, mejor relación con los triage teams. Se obtienen por invitación tras acumular reputación en programas públicos.
Elegir programa: el matching#
No todos los programas son iguales. Factores a considerar:
- Scope: amplio vs restringido.
*.company.comdeja probar todo; scope restringido limita. - Pagos (bounty table): el programa publica rangos por severidad. Compara: $50-500 bajo, $500-5K medio, $5K-50K alto.
- Response SLA: cuánto tarda el triage. Programas serios responden en días; otros en meses.
- Resolution rate: qué porcentaje de bugs son aceptados. Transparente en HackerOne.
- Scope out-of-scope: qué NO está permitido. Leerlo siempre.
- Signal / reputation score: en HackerOne, cada reporte sube o baja tu reputación.
Buena práctica para empezar: VDP de empresa grande para aprender → programa público con buenos pagos → acumular reputation → invitaciones a privates.
Metodología recon#
El trabajo real empieza con enumeración del scope. En 2026 el toolkit estándar:
# Subdominios
subfinder -d objetivo.com -silent > subs.txt
amass enum -d objetivo.com >> subs.txt
sort -u subs.txt > unique-subs.txt

# Live hosts
cat unique-subs.txt | httpx -silent > live.txt

# Tecnologías
cat live.txt | nuclei -tags tech
cat live.txt | wappalyzer-cli

# Paths
for host in $(cat live.txt); do
  gobuster dir -u $host -w common.txt -q -o $host.paths
done

# JavaScript analysis
cat live.txt | katana -jc -silent | linkfinder

# Nuclei para vulns conocidas
nuclei -l live.txt -severity medium,high,critical
El truco profesional: automatizar el recon con pipelines tipo ProjectDiscovery stack (subfinder → httpx → nuclei) y configurarlos para correr periódicamente, notificando nuevos subdominios o endpoints. Muchos bugs grandes vienen de nuevos targets recién desplegados antes de pasar auditoría interna.
El stack típico#
- Burp Suite Professional (unos 500 USD/año): indispensable. Alternativa gratuita: Caido.
- Nuclei + plantillas: scanner rápido para checks conocidos.
- FFUF / Feroxbuster: fuzzing de endpoints.
- Amass / Subfinder / Chaos: recon de subdominios.
- httpx: probing eficiente.
- Dalfox: scanner XSS.
- SQLmap: SQL injection.
- Interactsh / ngrok: out-of-band callbacks.
- GoWitness / Aquatone: screenshots masivos.
Para mobile: Frida, Objection, MobSF. Para cloud: Pacu, CloudFox. Para APIs: colecciones Postman.
Escribir un reporte que se paga#
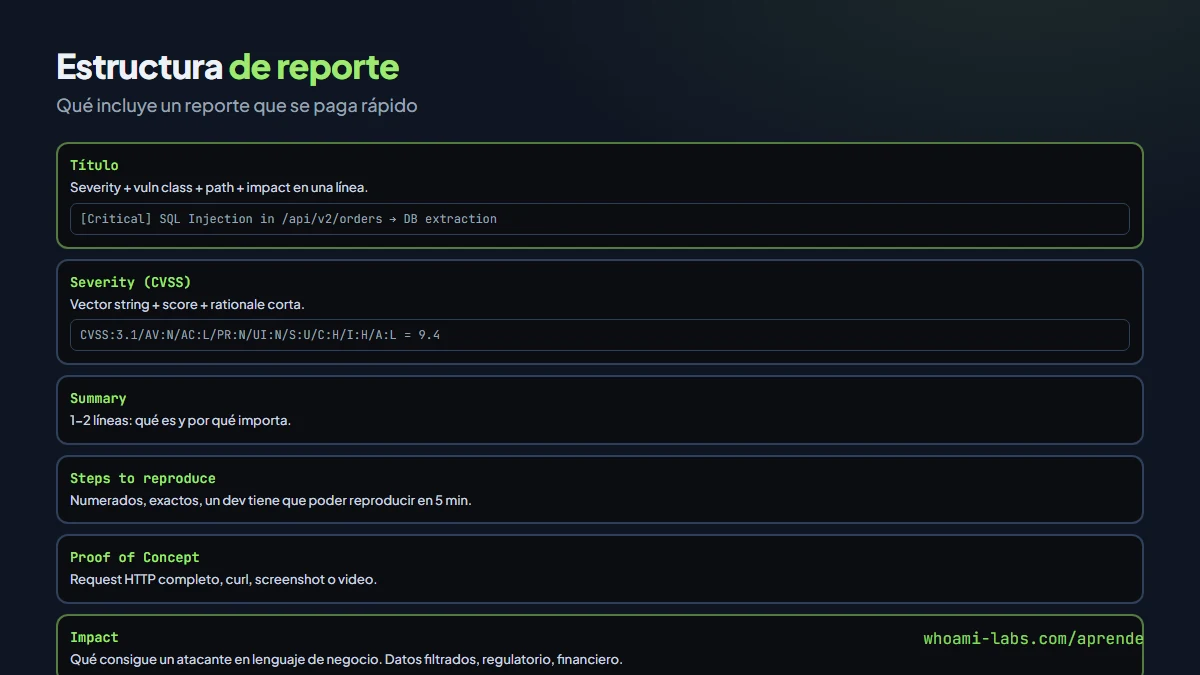
Un reporte profesional tiene:
Título claro#
[Severity] Vulnerability class in path/component → impact
Ejemplos:
[Critical] SQL Injection in /api/v2/orders → DB extraction[High] IDOR in /users/:id/profile → PII of all users
Severity#
CVSS vector string + rationale corta.
Summary#
1-2 líneas: qué es y por qué importa.
Steps to reproduce#
Numerados, con exactamente lo que hiciste. Un desarrollador del vendor debe poder reproducir en 5 minutos sin pedir aclaraciones.
Proof of Concept#
Request completo (headers + body), curl command, o screenshot. Idealmente video/GIF para flows complejos.
Impact#
Qué consigue un atacante en lenguaje de negocio. «Un atacante no autenticado puede extraer la base entera de clientes incluyendo PII, GDPR impact.»
Remediation suggestion#
Cómo arreglarlo, con ejemplo de código cuando sea útil.
References#
CWE, OWASP, casos similares, RFC si aplica.
Programas vs targets#
Existen dos filosofías entre bug hunters:
- Program hopping: buscar vulns en muchos programas, mover rápido.
- Deep specialization: elegir 1-3 programas y conocer la aplicación como palma de la mano.
Los top earners suelen ser deep specialists. Conocer una aplicación grande durante meses revela bugs que scans masivos nunca encuentran.
Bug classes más rentables#
No todos los bugs pagan igual. En 2026 el ranking típico por valor y frecuencia:
| Bug class | Pagos típicos | Dificultad |
|---|---|---|
| RCE sin auth | 5K-50K | Alta |
| SQLi sin auth | 2K-20K | Media |
| Auth bypass | 3K-30K | Media |
| SSRF a metadata | 3K-15K | Media |
| IDOR/BOLA a PII masivo | 1K-10K | Baja |
| Mass assignment admin | 2K-15K | Baja |
| XSS stored en admin | 500-3K | Baja |
| Subdomain takeover | 500-5K | Media |
| CSRF en acción crítica | 500-2K | Baja |
| XSS reflected | 100-500 | Baja |
| Info disclosure | 50-500 | Baja |
Especialización en API bugs (BOLA, mass assignment, GraphQL) es el camino más rentable actualmente por alta prevalencia y buenos pagos. Cloud bugs (SSRF metadata, IAM) también.
Recon avanzado#
Los hunters serios tienen pipelines continuos que notifican cambios:
# Monitor subdominios nuevos cada hora
*/60 * * * * cd ~/recon && ./new-subs.sh objetivo.com
El script compara subfinder actual con histórico, notifica nuevos vía Telegram/Discord. Un subdominio recién publicado es ventana dorada: suele estar en testing, menos endurecido, antes de que otros hunters lo encuentren.
Fuentes adicionales:
- Certificate Transparency logs (crt.sh): subdominios con cert nuevo.
- Wayback Machine: endpoints históricos a veces aún activos.
- GitHub code search: secretos, endpoints internos filtrados en repos públicos.
- JavaScript analysis: endpoints referenciados en frontend que no están en sitemap.
- Shodan/Censys: hosts con servicios no documentados.
Live hacking events#
Las plataformas organizan live events (HackerOne LHE, Bugcrowd BOB) donde los top hunters hackean juntos un programa durante 1-3 días con pagos multiplicados 2-3x. Es el premium del mundo bug bounty. Normalmente por invitación tras acumular top reputation.
Errores comunes de principiante#
- Reportar out-of-scope: el programa no lo paga, reputación baja.
- Duplicados: alguien reportó antes el mismo bug. Normal al principio, mejora con recon más fino.
- Over-reporting severity: marcar critical un bug medium. Baja credibilidad.
- Reports confusos: pasos que no reproducen, PoCs incompletos.
- No documentar el impacto: triage team necesita saber qué consigue el atacante.
- Spam: enviar 20 reportes de calidad baja en vez de 5 buenos.
- DoS testing sin permiso: la mayoría de programas lo prohíben.
Scaling: de hobby a profesión#
Progresión típica de un cazador que luego se profesionaliza:
- Mes 1-3: VDPs y programas de baja competencia. 0-500 USD/mes.
- Mes 3-12: primeros pays serios, aprender stack. 500-3K USD/mes.
- Año 1-2: especialización, mejor recon, bugs más complejos. 3K-10K/mes.
- Año 2+: private invitations, programas top, bugs únicos. 10K-50K+/mes.
Los top 1% facturan 500K+ al año. Casos como mayonez (uno de los top en HackerOne) o nahamsec documentan el journey públicamente.
Fiscalidad y legal#
- Los pagos de bug bounty son ingresos autónomos o empresariales, tributan.
- Algunos países (España) requieren alta como autónomo si es recurrente.
- Guarda reportes y pagos para declaración.
- Residencia fiscal determina régimen; algunos cazadores se mudan a países con mejor fiscalidad.
Preguntas frecuentes#
¿Puedo empezar sin experiencia?#
Sí, con paciencia. VDPs sin pago sirven para aprender. Lee writeups públicos (HackerOne hacktivity, Infosec writeups) antes de empezar. Practica en labs (whoami-labs, HackTheBox, PortSwigger Academy).
¿Qué programas empezar?#
Shopify, GitLab, Mozilla, HackerOne mismo, Reddit, Automattic son históricamente amables con principiantes. Evita top paying como Apple o Microsoft al principio (competencia brutal).
¿Automatizar está bien visto?#
Depende. Scanners automáticos tipo Nuclei están bien si reportas hallazgos verificados manualmente. Nunca reportes salida cruda de scanner sin verificar: es spam y daña reputación.
¿Collaboration con otros hunters?#
Sí, es común. Comparten profits. Buena entrada para principiantes es shadow a un hunter senior en un lab compartido.
¿Dónde practico?#
El laboratorio profilepeek de whoami-labs incluye una aplicación con 10 bugs plantados: 3 lows, 4 mediums, 2 highs, 1 critical. Practicas encontrar, escribir reportes y recibir feedback estructurado como si fuera triage real.
¿Cómo manejar el burnout?#
Es real. Las primeras semanas con pocos pagos frustran; cazadores experimentados reportan burnout tras meses. Rotar programas, tomar pausas, dormir bien, hacer deporte. Entendimiento: bug bounty es maratón, no sprint.
¿La inteligencia artificial cambia el juego?#
Los LLMs ayudan en recon (parseo de JS, generación de wordlists, análisis de código fuente filtrado) pero no reemplazan al hunter. Scanners automatizados basados en LLM dan falsos positivos masivos; reportes LLM-generados mal son rechazados. El humano sigue siendo el diferenciador en 2026.
¿Hay futuro en bug bounty como carrera?#
Sí. Muchos top hunters acaban en product security de las empresas que reportaron, o montando consultorías. La rep acumulada en plataformas es un portfolio vivo. Para carrera larga, combinar bug bounty con otras actividades (trainings, consultoría) da estabilidad.
¿Diferencia con red team y pentest?#
Red team: engagement contratado, objetivo definido, escenario completo, 2-6 semanas. Pentest: audit systematic, cobertura total del scope, 1-3 semanas. Bug bounty: individual, continuous, pago por resultado. Los tres son profesiones distintas con overlap de skills.
Resumen#
- Bug bounty paga por vulns reales reportadas a programas autorizados.
- Plataformas: HackerOne, Bugcrowd, Intigriti, YesWeHack + programas propios.
- Toolkit: Burp Pro, nuclei, ProjectDiscovery stack, scanners específicos.
- Reportes con CVSS, steps, PoC, impact, remediation, references.
- Errores comunes: out-of-scope, over-severity, duplicados, reports confusos.
- Scaling: VDP → public → invitation → private → specialization.
En resumen, el bug bounty profesional combina técnica, perseverancia y buena escritura, y los resultados a largo plazo premian a quien mantiene las tres disciplinas en equilibrio frente a quien se obsesiona exclusivamente con una sola de ellas. Los hunters con éxito dedican tanto tiempo a escribir informes impecables como a cazar vulnerabilidades. Ese enfoque dual —ingeniería y comunicación— es lo que convierte un hobby interesante en una fuente de ingresos sostenible, y con el tiempo en una carrera que combina libertad de horarios con remuneración competitiva frente a puestos corporativos.